


В Android 16 усилили защиту от шпионов и скама для уязвимых групп

В Android 16 усилили защиту от шпионов и скама для уязвимых групп

В Android 16 усилили защиту от шпионов и скама для уязвимых групп

Google представила Android 16 на «The Android Show: I/O Edition» — и одной из главных тем стали серьёзные усиления безопасности. Особенно для тех, кто может стать мишенью сложных кибератак: журналистов, политиков, активистов и просто параноиков (в хорошем смысле).

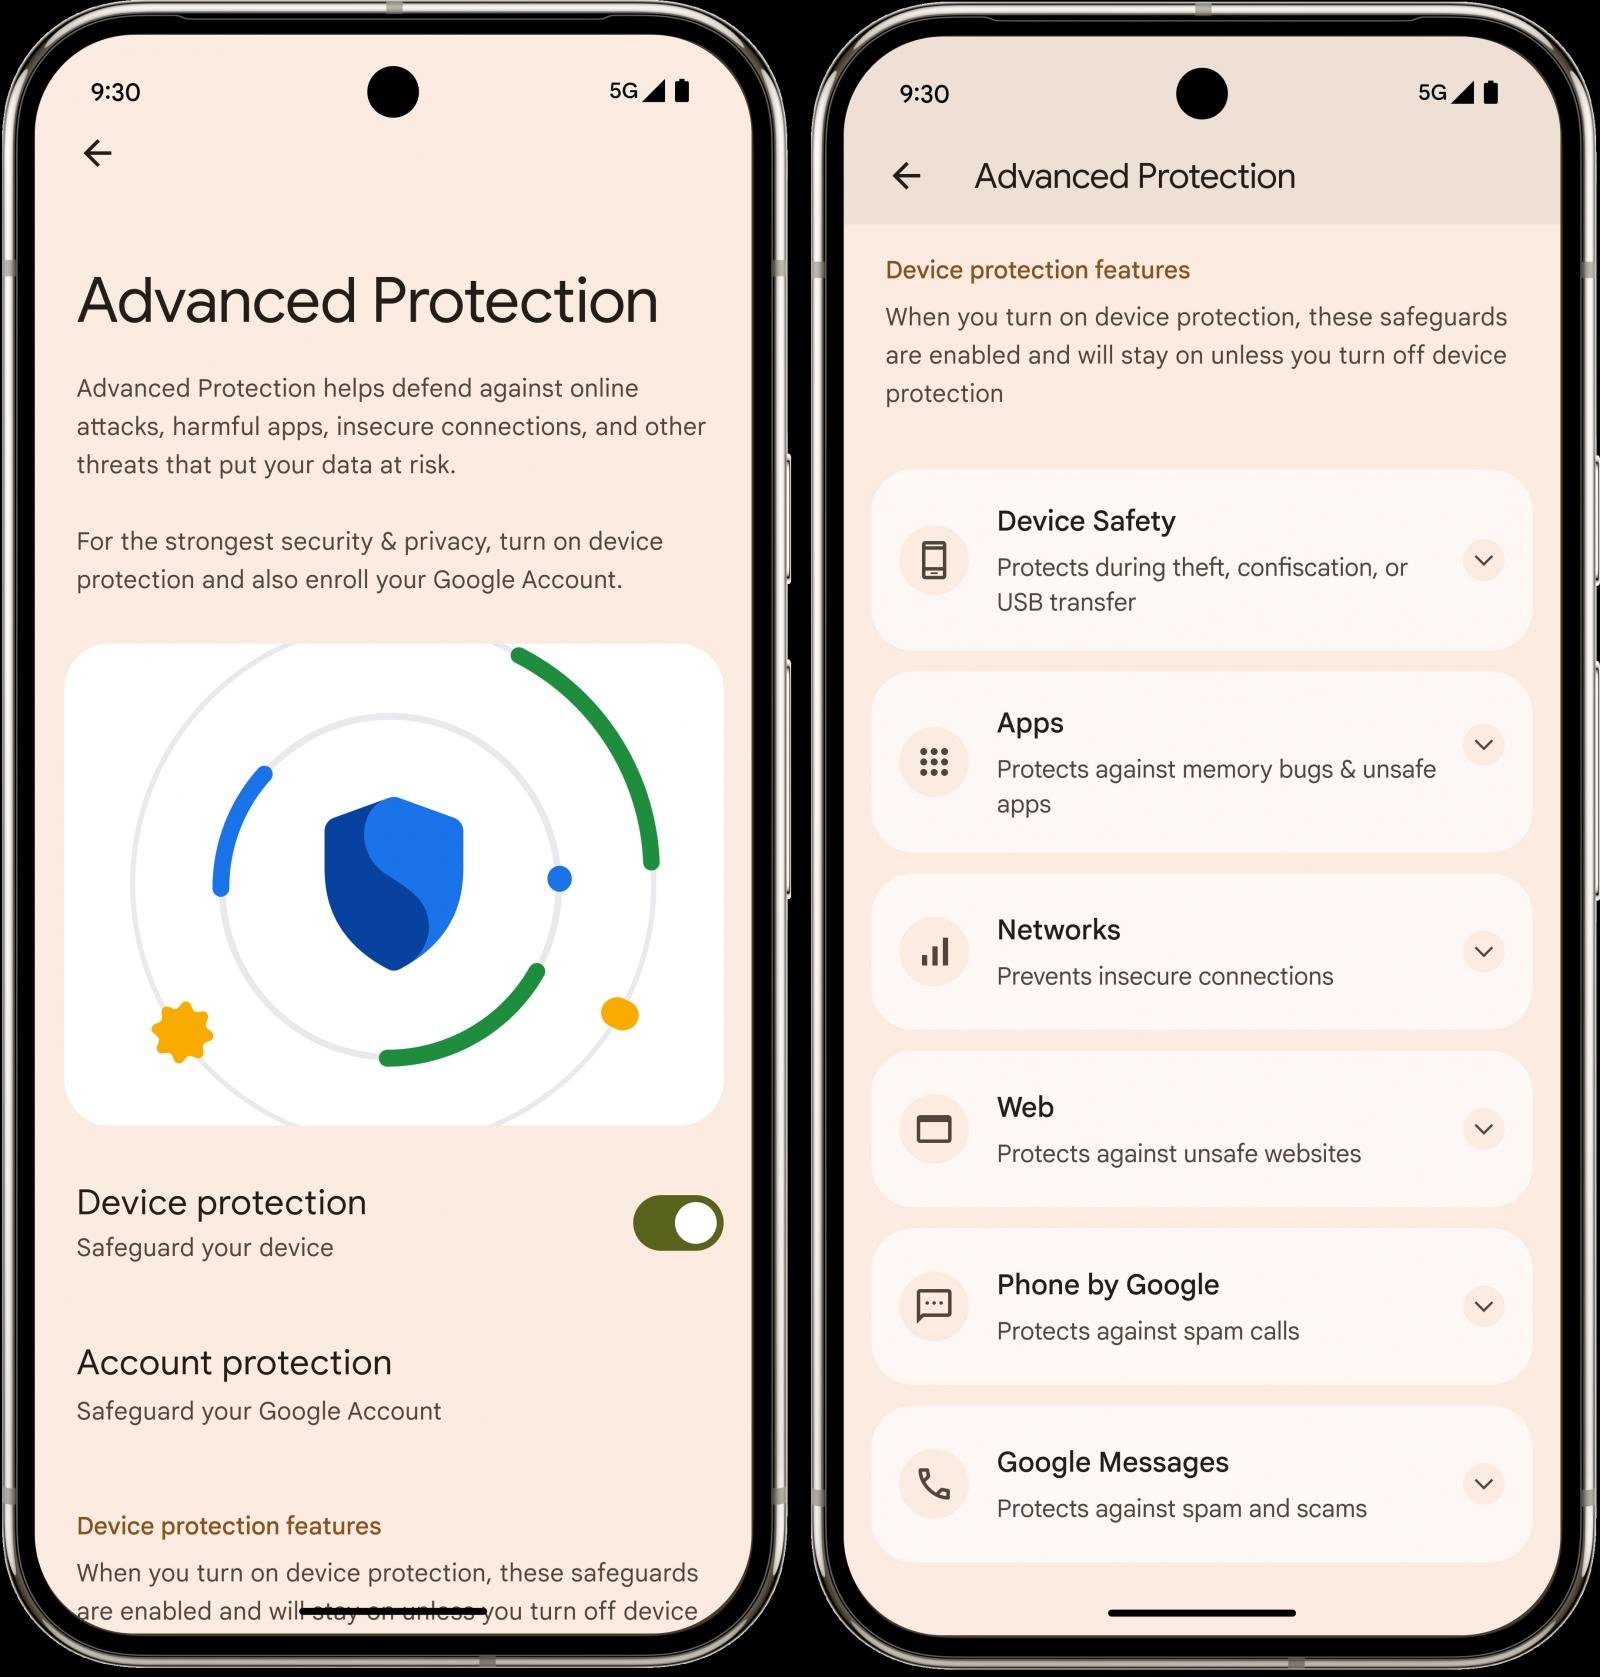
Теперь в Android появится Advanced Protection — режим безопасности, который делает смартфон практически непробиваемым для большинства видов шпионского софта.

Раньше такая защита была только для Google-аккаунтов, теперь же речь идёт о защите самого устройства — на уровне системы, а не просто настроек отдельных приложений.

Что входит в Advanced Protection:

  • Проверка целостности загрузки и системы.
  • Блокировка USB-порта.
  • Полная изоляция приложений.
  • Перезагрузка устройства, если оно бездействует более 72 часов.
  • Усиленный Google Play Protect.
  • Блокировка отключения или ослабления защиты (ни случайно, ни намеренно).


А ещё — новинки:

  • Intrusion logging — журнал подозрительных событий, защищённый и хранящийся в облаке (но доступен только владельцу устройства).
  • Блокировка автоподключения к слабым Wi-Fi-сетям, которые могут использоваться для атак.

Всё это напоминает Lockdown Mode от Apple, но в версии для Android.

Не все функции будут доступны сразу — многое зависит от производителя и модели смартфона.

Android 16 добавляет ещё одну важную функцию — in-call scam protection. Если вам звонит незнакомый номер, система не даст выполнить рискованные действия: установить APK, выдать опасные разрешения или отключить защиту.

Также улучшения получили:

  • Приложения «Сообщения» и «Телефон» — теперь они используют ИИ для распознавания скамов (платные дороги, крипта, «техподдержка Google» и вся эта классика).
  • Key Verifier — новый механизм в «Сообщениях» для проверки, кто на самом деле с вами переписывается. Работает через QR-коды или сравнение номеров — помогает защититься даже от атак с подменой сим-карты.
  • Find Hub — обновлённый «Найти устройство», который теперь работает и с потерянными вещами (метки Bluetooth, чемоданы в аэропортах и т.д.). А скоро он будет работать даже через спутники!

Когда всё это будет? Некоторые функции уже есть в Android 16 Developer Preview, остальные появятся ближе к релизу финальной версии, а кое-что — к концу года.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru