


Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

Вышел Solar NGFW 1.6: больше сигнатур и автоматизация защиты сети

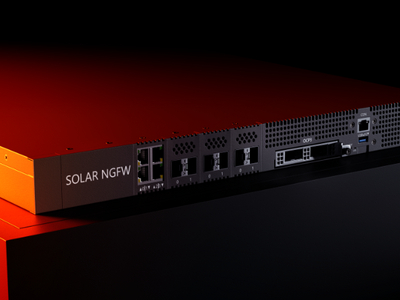
ГК «Солар» выпустила обновление межсетевого экрана Solar NGFW — версия 1.6 получила расширенные функции для защиты сетевой инфраструктуры и автоматизации управления безопасностью периметра.

Обновление включает более 2000 IPS-сигнатур и дополнительные инструменты для повышения отказоустойчивости и снижения операционных затрат.

По данным Центра противодействия кибератакам Solar JSOC, в 2024 году 27% подтверждённых инцидентов были связаны с сетевыми атаками — почти вдвое больше, чем в 2023-м. Злоумышленники активно сканируют внутренние сети в поисках уязвимостей для развития атак, поэтому надёжная защита сетевого периметра становится особенно актуальной.

В новой версии реализована автоматическая загрузка около 2000 сигнатур от Центра исследования киберугроз Solar 4RAYS, а также автоматизировано обновление порядка 24 тысяч оптимизированных сигнатур из международной базы «ET Open». Пользователь может сам задать график или периодичность обновлений в зависимости от политик безопасности организации.

В Solar NGFW 1.6 также появились средства настройки сетевых протоколов BGP, NTP и DHCP. Это позволяет автоматизировать управление сетевой инфраструктурой, сократить простои систем, повысить устойчивость инфраструктуры и снизить трудозатраты на её сопровождение.

Кроме того, благодаря точной настройке сетевых параметров ускоряется подключение новых устройств и повышается корректность логов — а значит, инциденты расследуются быстрее.

Продукт зарегистрирован в реестре отечественного ПО Минцифры России и сертифицирован ФСТЭК в качестве межсетевого экрана и системы обнаружения вторжений.

«Мы учитываем актуальные киберугрозы при развитии Solar NGFW. Новая версия помогает клиентам снижать киберриски, повышать эффективность сетевой инфраструктуры и автоматизировать рутинные задачи без участия специалистов ИБ. В результате уменьшается нагрузка на поддержку и эксплуатацию ИТ-систем», — отметил Альберт Маннанов, руководитель продукта Solar NGFW ГК «Солар».

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru