


Ideco NGFW 19 теперь поддерживает Рутокен ЭЦП 3.0 для VPN-соединений

Ideco NGFW 19 теперь поддерживает Рутокен ЭЦП 3.0 для VPN-соединений

Ideco NGFW 19 теперь поддерживает Рутокен ЭЦП 3.0 для VPN-соединений

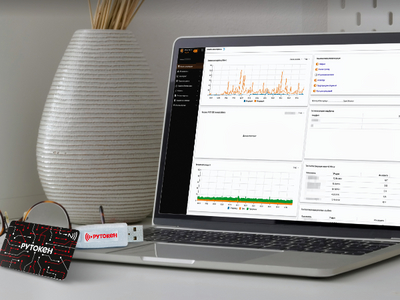
Компании «Актив» и «Айдеко» подтвердили совместимость новой версии межсетевого экрана Ideco NGFW 19 с ключевыми носителями Рутокен ЭЦП 3.0. Связка поможет шифровать трафик между сетями и снизить риски перехвата конфиденциальных данных.

Ideco NGFW 19 — межсетевой экран, обновлённый в марте 2025 года. В этой версии предусмотрена поддержка защищённого хранения ключей при построении ГОСТ-VPN Site-to-Site соединений между шлюзами.

Для этого используются активные ключевые носители Рутокен ЭЦП 3.0, что позволяет настроить безопасный канал связи между сегментами сети без дополнительной интеграции.

Рутокен ЭЦП 3.0 хранит ключи в защищённой памяти, откуда их невозможно извлечь. Доступ к ключам возможен только после ввода ПИН-кода. Эти данные применяются для генерации сеансового шифровального ключа на основе ГОСТ-алгоритмов, что соответствует требованиям российских регуляторов. Устройства сертифицированы ФСБ и ФСТЭК.

Сами токены и смарт-карты этой серии выполняют криптографические операции внутри устройства, не передавая ключевую информацию наружу. Это делает их пригодными для работы в системах, использующих российские стандарты защиты.

По словам представителей компаний, такая связка помогает надёжно зашифровывать трафик между сетями и снижает риски перехвата конфиденциальных данных. Сейчас «Айдеко» также завершает процедуру сертификации совместного решения.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru