

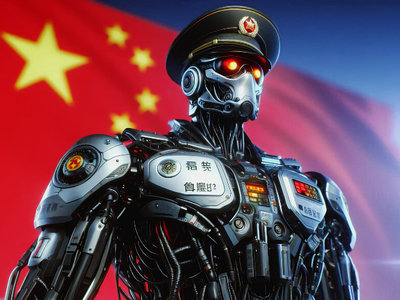

В китайском Шэньчжэне вышел на патрулирование робот-полицейский

В китайском Шэньчжэне вышел на патрулирование робот-полицейский

В китайском Шэньчжэне вышел на патрулирование робот-полицейский

Роботы-гуманоиды в Шэньчжэне задействованы для обеспечения порядка в общественных местах, помощи туристам, а также в поиске потерявшихся детей и пожилых людей. В полиции города используется робот модели PM01, разработанный местной компанией Engine AI.

Ранее эти роботы демонстрировали приёмы кунг-фу и даже принимали участие в полумарафоне. Теперь же они стали частью крупного проекта по внедрению робототехники в систему общественной безопасности.

Робот имеет рост чуть менее 140 см и вес около 40 кг. Он не является полностью автономным устройством, выполняя роль ассистента. Устройство оснащено камерами с функцией распознавания лиц, а также системами синтеза и распознавания речи на кантонском и мандаринском диалектах.

Благодаря приводам промышленного класса, робот может оглядываться, не используя ноги. Его поле зрения составляет 320°. Стоимость относительно невелика — около 14 тысяч долларов.

Однако реакция пользователей соцсетей оказалась неоднозначной. Одни находят робота пугающим, сравнивая его с персонажем из антиутопии, другие ссылаются на франшизу «Терминатор». Пользователей тревожат этические аспекты использования таких систем и отсутствие у машин эмпатии.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru