

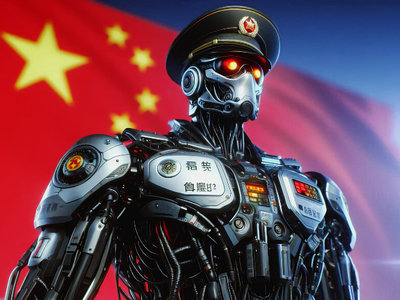

В китайском Шэньчжэне вышел на патрулирование робот-полицейский

В китайском Шэньчжэне вышел на патрулирование робот-полицейский

В китайском Шэньчжэне вышел на патрулирование робот-полицейский

Роботы-гуманоиды в Шэньчжэне задействованы для обеспечения порядка в общественных местах, помощи туристам, а также в поиске потерявшихся детей и пожилых людей. В полиции города используется робот модели PM01, разработанный местной компанией Engine AI.

Ранее эти роботы демонстрировали приёмы кунг-фу и даже принимали участие в полумарафоне. Теперь же они стали частью крупного проекта по внедрению робототехники в систему общественной безопасности.

Робот имеет рост чуть менее 140 см и вес около 40 кг. Он не является полностью автономным устройством, выполняя роль ассистента. Устройство оснащено камерами с функцией распознавания лиц, а также системами синтеза и распознавания речи на кантонском и мандаринском диалектах.

Благодаря приводам промышленного класса, робот может оглядываться, не используя ноги. Его поле зрения составляет 320°. Стоимость относительно невелика — около 14 тысяч долларов.

Однако реакция пользователей соцсетей оказалась неоднозначной. Одни находят робота пугающим, сравнивая его с персонажем из антиутопии, другие ссылаются на франшизу «Терминатор». Пользователей тревожат этические аспекты использования таких систем и отсутствие у машин эмпатии.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru