


Основными целями DDoS-атак в начале 2025 года стали госсектор, банки и ТЭК

Основными целями DDoS-атак в начале 2025 года стали госсектор, банки и ТЭК

Основными целями DDoS-атак в начале 2025 года стали госсектор, банки и ТЭК

Согласно статистике сервиса Anti-DDoS платформы Solar MSS за январь–март 2025 года, основная часть атак пришлась на нефтегазовые компании, государственные структуры и банки. По традиции высокую активность злоумышленники также проявляли в отношении ИТ- и телеком-отраслей.

Особенно заметный рост атак зафиксирован в нефтегазовом секторе — как в годовом выражении, так и по сравнению с предыдущим кварталом.

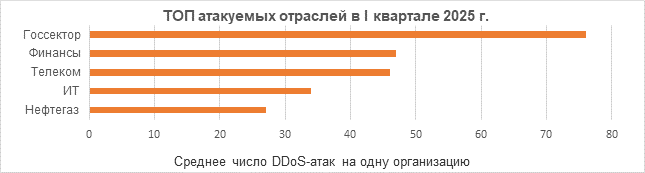
В начале 2025 года специалисты ГК «Солар» зафиксировали 10,7 тыс. DDoS-атак на организации из нефтегазовой отрасли. В среднем на одну компанию пришлось 27 атак за три месяца — это на 67% больше, чем в аналогичном периоде прошлого года, и на 60% больше по сравнению с IV кварталом 2024 года. Нефтегазовый сектор вошёл в топ-5 наиболее атакуемых отраслей впервые за длительное время.

Государственные учреждения подверглись 15,5 тыс. DDoS-атак. В пересчёте на одну организацию госсектор сохранил первое место по числу атак, причём с большим отрывом.

Банковский сектор занял второе место с 18,7 тыс. атак, несмотря на снижение активности злоумышленников по сравнению с концом 2024 года. Пик атак пришёлся на март — сразу после завершения переговоров Украины и США в Саудовской Аравии.

Телеком-отрасль также оказалась в числе лидеров — зафиксировано 18,8 тыс. атак. Однако в пересчёте на одну организацию показатель оказался ниже, чем у банков.

По региональному распределению традиционно лидирует Москва — свыше 60 тыс. атак за квартал. Далее следуют:

  • Уральский федеральный округ — 12 тыс. атак,
  • Сибирский федеральный округ — 13 тыс.,
  • Приволжский федеральный округ — 14 тыс.,
  • Центральный федеральный округ — 8 тыс.
    Отдельно отмечены Северо-Западный федеральный округ (17 тыс. атак) и Южный федеральный округ (7 тыс.).

По словам Сергея Левина, руководителя направления Anti-DDoS ГК «Солар», в первом квартале 2025 года хакеры стали чаще применять тактику «осторожных» атак:

«Сначала злоумышленники пробуют прощупать защиту компании минимальными ресурсами. Если атака неудачна, они либо переходят к новой цели, либо меняют тактику — например, начинают использовать атаки уровня приложений (L7), требующие защиты средствами WAF. Если же они подозревают отсутствие эффективной защиты, может последовать мощная атака. Однако таких случаев становится всё меньше, поскольку защищённость российских организаций, в том числе в регионах, растёт».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru