


Основными целями DDoS-атак в начале 2025 года стали госсектор, банки и ТЭК

Основными целями DDoS-атак в начале 2025 года стали госсектор, банки и ТЭК

Основными целями DDoS-атак в начале 2025 года стали госсектор, банки и ТЭК

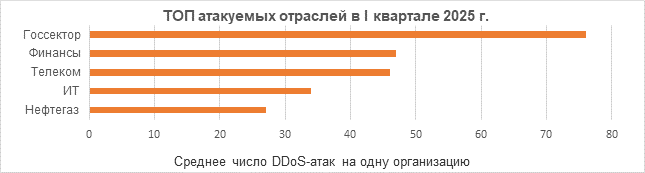
Согласно статистике сервиса Anti-DDoS платформы Solar MSS за январь–март 2025 года, основная часть атак пришлась на нефтегазовые компании, государственные структуры и банки. По традиции высокую активность злоумышленники также проявляли в отношении ИТ- и телеком-отраслей.

Особенно заметный рост атак зафиксирован в нефтегазовом секторе — как в годовом выражении, так и по сравнению с предыдущим кварталом.

В начале 2025 года специалисты ГК «Солар» зафиксировали 10,7 тыс. DDoS-атак на организации из нефтегазовой отрасли. В среднем на одну компанию пришлось 27 атак за три месяца — это на 67% больше, чем в аналогичном периоде прошлого года, и на 60% больше по сравнению с IV кварталом 2024 года. Нефтегазовый сектор вошёл в топ-5 наиболее атакуемых отраслей впервые за длительное время.

Государственные учреждения подверглись 15,5 тыс. DDoS-атак. В пересчёте на одну организацию госсектор сохранил первое место по числу атак, причём с большим отрывом.

Банковский сектор занял второе место с 18,7 тыс. атак, несмотря на снижение активности злоумышленников по сравнению с концом 2024 года. Пик атак пришёлся на март — сразу после завершения переговоров Украины и США в Саудовской Аравии.

Телеком-отрасль также оказалась в числе лидеров — зафиксировано 18,8 тыс. атак. Однако в пересчёте на одну организацию показатель оказался ниже, чем у банков.

По региональному распределению традиционно лидирует Москва — свыше 60 тыс. атак за квартал. Далее следуют:

  • Уральский федеральный округ — 12 тыс. атак,
  • Сибирский федеральный округ — 13 тыс.,
  • Приволжский федеральный округ — 14 тыс.,
  • Центральный федеральный округ — 8 тыс.
    Отдельно отмечены Северо-Западный федеральный округ (17 тыс. атак) и Южный федеральный округ (7 тыс.).

По словам Сергея Левина, руководителя направления Anti-DDoS ГК «Солар», в первом квартале 2025 года хакеры стали чаще применять тактику «осторожных» атак:

«Сначала злоумышленники пробуют прощупать защиту компании минимальными ресурсами. Если атака неудачна, они либо переходят к новой цели, либо меняют тактику — например, начинают использовать атаки уровня приложений (L7), требующие защиты средствами WAF. Если же они подозревают отсутствие эффективной защиты, может последовать мощная атака. Однако таких случаев становится всё меньше, поскольку защищённость российских организаций, в том числе в регионах, растёт».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru