


Основными целями DDoS-атак в начале 2025 года стали госсектор, банки и ТЭК

Основными целями DDoS-атак в начале 2025 года стали госсектор, банки и ТЭК

Основными целями DDoS-атак в начале 2025 года стали госсектор, банки и ТЭК

Согласно статистике сервиса Anti-DDoS платформы Solar MSS за январь–март 2025 года, основная часть атак пришлась на нефтегазовые компании, государственные структуры и банки. По традиции высокую активность злоумышленники также проявляли в отношении ИТ- и телеком-отраслей.

Особенно заметный рост атак зафиксирован в нефтегазовом секторе — как в годовом выражении, так и по сравнению с предыдущим кварталом.

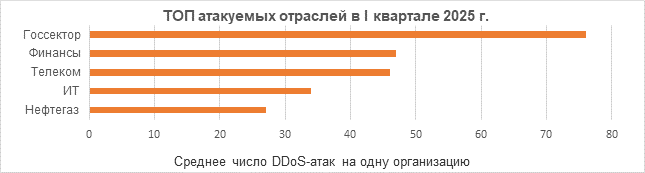
В начале 2025 года специалисты ГК «Солар» зафиксировали 10,7 тыс. DDoS-атак на организации из нефтегазовой отрасли. В среднем на одну компанию пришлось 27 атак за три месяца — это на 67% больше, чем в аналогичном периоде прошлого года, и на 60% больше по сравнению с IV кварталом 2024 года. Нефтегазовый сектор вошёл в топ-5 наиболее атакуемых отраслей впервые за длительное время.

Государственные учреждения подверглись 15,5 тыс. DDoS-атак. В пересчёте на одну организацию госсектор сохранил первое место по числу атак, причём с большим отрывом.

Банковский сектор занял второе место с 18,7 тыс. атак, несмотря на снижение активности злоумышленников по сравнению с концом 2024 года. Пик атак пришёлся на март — сразу после завершения переговоров Украины и США в Саудовской Аравии.

Телеком-отрасль также оказалась в числе лидеров — зафиксировано 18,8 тыс. атак. Однако в пересчёте на одну организацию показатель оказался ниже, чем у банков.

По региональному распределению традиционно лидирует Москва — свыше 60 тыс. атак за квартал. Далее следуют:

  • Уральский федеральный округ — 12 тыс. атак,
  • Сибирский федеральный округ — 13 тыс.,
  • Приволжский федеральный округ — 14 тыс.,
  • Центральный федеральный округ — 8 тыс.
    Отдельно отмечены Северо-Западный федеральный округ (17 тыс. атак) и Южный федеральный округ (7 тыс.).

По словам Сергея Левина, руководителя направления Anti-DDoS ГК «Солар», в первом квартале 2025 года хакеры стали чаще применять тактику «осторожных» атак:

«Сначала злоумышленники пробуют прощупать защиту компании минимальными ресурсами. Если атака неудачна, они либо переходят к новой цели, либо меняют тактику — например, начинают использовать атаки уровня приложений (L7), требующие защиты средствами WAF. Если же они подозревают отсутствие эффективной защиты, может последовать мощная атака. Однако таких случаев становится всё меньше, поскольку защищённость российских организаций, в том числе в регионах, растёт».

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru