


Австралийцы полгода не замечали, что хип-хоп по заявкам ставит ИИ

Австралийцы полгода не замечали, что хип-хоп по заявкам ставит ИИ

Австралийцы полгода не замечали, что хип-хоп по заявкам ставит ИИ

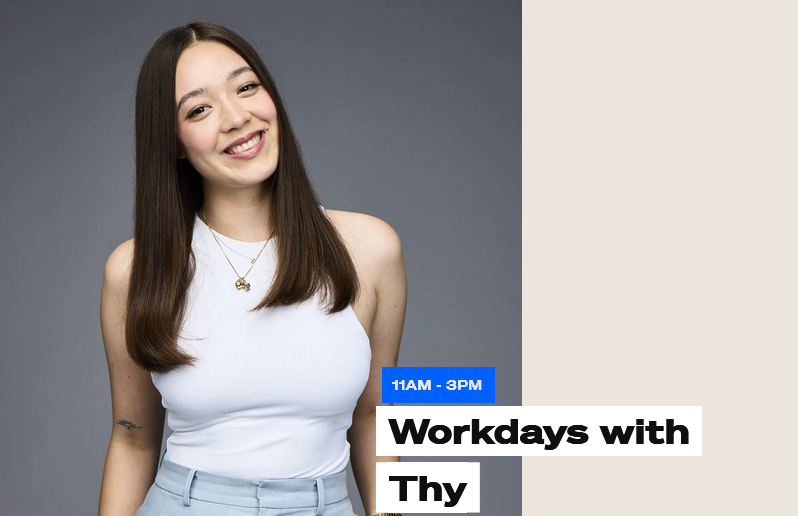
Полгода назад на радио CADA в Сиднее появилась новая музыкальная программа — Workdays with Thy («Трудовые будни с Тай»). Как оказалось, никто даже не заподозрил, что ее ведет диджей, сгенерированный ИИ.

О том, что Тай, «фото» которой приведено на сайте CADA, — дипфейк, слушатели узнали лишь недавно из интервью в СМИ.

Представитель ARN Media (владелец радиостанции) подтвердил, что и голос, и сам образ задорной девушки были созданы сторонним ИИ на основе данных одной из сотрудниц компании.


В Австралии нет регуляторных ограничений по использованию ИИ в теле- и радиовещании, обязанность раскрывать такие факты тоже нигде не оговорена. Тем не менее национальную Ассоциацию актеров озвучивания возмутила подобная практика.

«Австралийские слушатели заслуживают честной и откровенной огласки, — цитирует The Verge претензии Терезы Лим (Teresa Lim), изложенные в LinkedIn. — Отсутствие прозрачности заставляет их довериться фейковому персонажу, которого они считают реальным ведущим эфира».

Вице-президенту Ассоциации также стало обидно за девушку, которая из-за азиатских корней с трудом строит свою карьеру в Австралии: ее вряд ли поставили в известность о рисках передачи данных на сторонний ИИ-сервис, а также о расценках на клонирование голоса.

Репортер припомнила и другие эксперименты с ИИ на радио — на Sirius XM, в Портленде, штат Орегон, в Польше. В последнем случае даже уволили журналистов, заменив их ИИ, но потом откатили столь радикальное решение из-за протестов пострадавших сотрудников и радиослушателей.

По данным недавнего опроса HeadHunter, принять помощь ИИ на рабочем месте готовы 73% россиян, а 12% опасаются, что такое нововведение приведет к сокращению штата.

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru