


+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

В первом квартале 2025 года число DDoS-атак выросло более чем в два раза по сравнению с тем же периодом 2024-го — плюс 110%. Это продолжение прошлогодней тенденции, когда прирост составил 50%. Иными словами, атак становится всё больше — и это уже устойчивая динамика.

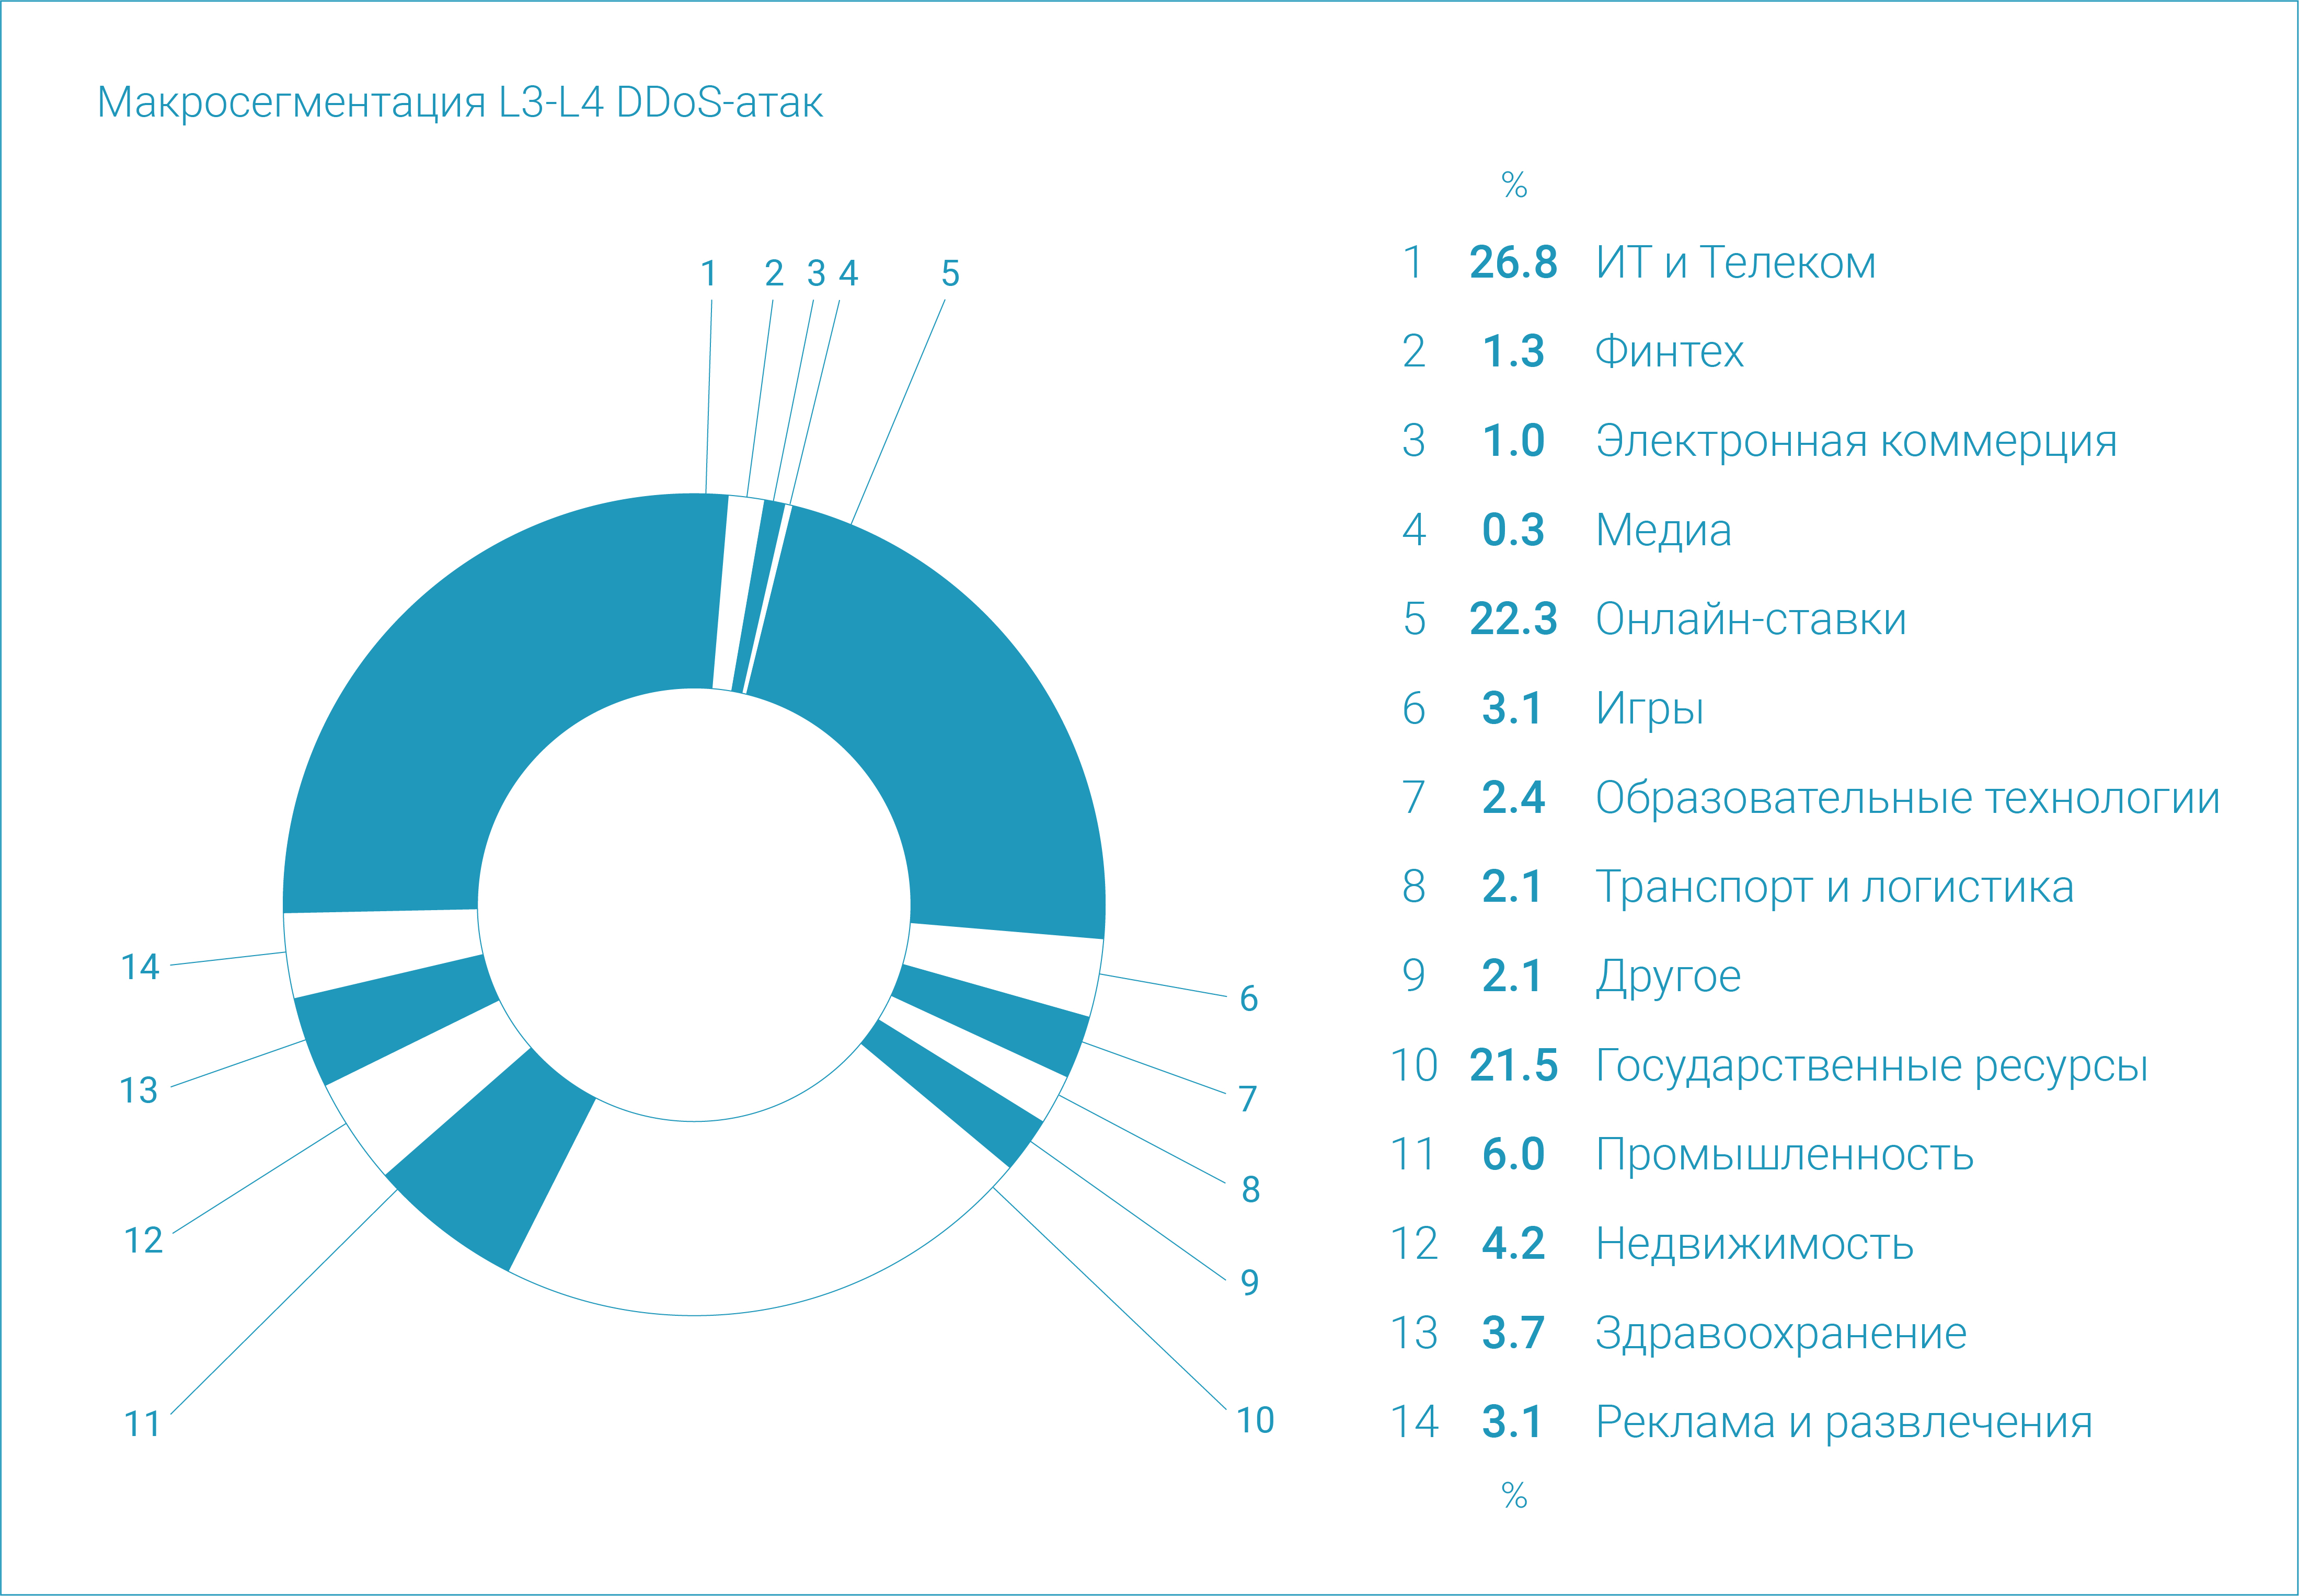
По данным Curator, большинство атак на сетевом уровне (L3–L4) были нацелены на три ключевых сегмента: ИТ и телеком (26,8%), финтех (22,3%) и электронную коммерцию (21,5%). Вместе на них пришлось 70% всех зафиксированных атак на этом уровне.

Интенсивность L3–L4-атак в этом году заметно ниже прошлогодних рекордов: пиковые значения составили 232 Гбит/с и 65 миллионов пакетов в секунду против 1140 Гбит/с и 179 Mpps в 2024-м. Но расслабляться рано — медианные показатели выросли, так что в среднем атаки стали стабильнее и плотнее.


Главное же событие квартала — обнаружение огромного ботнета, в который входило 1,33 миллиона устройств. Для сравнения: самый крупный ботнет прошлого года насчитывал 227 тысяч машин. Новая сеть использовалась для атаки на сайт в микросегменте онлайн-букмекеров, и атака длилась около двух с половиной часов. Больше половины устройств ботнета находились в Бразилии, другие — в Аргентине, России, Ираке и Мексике.

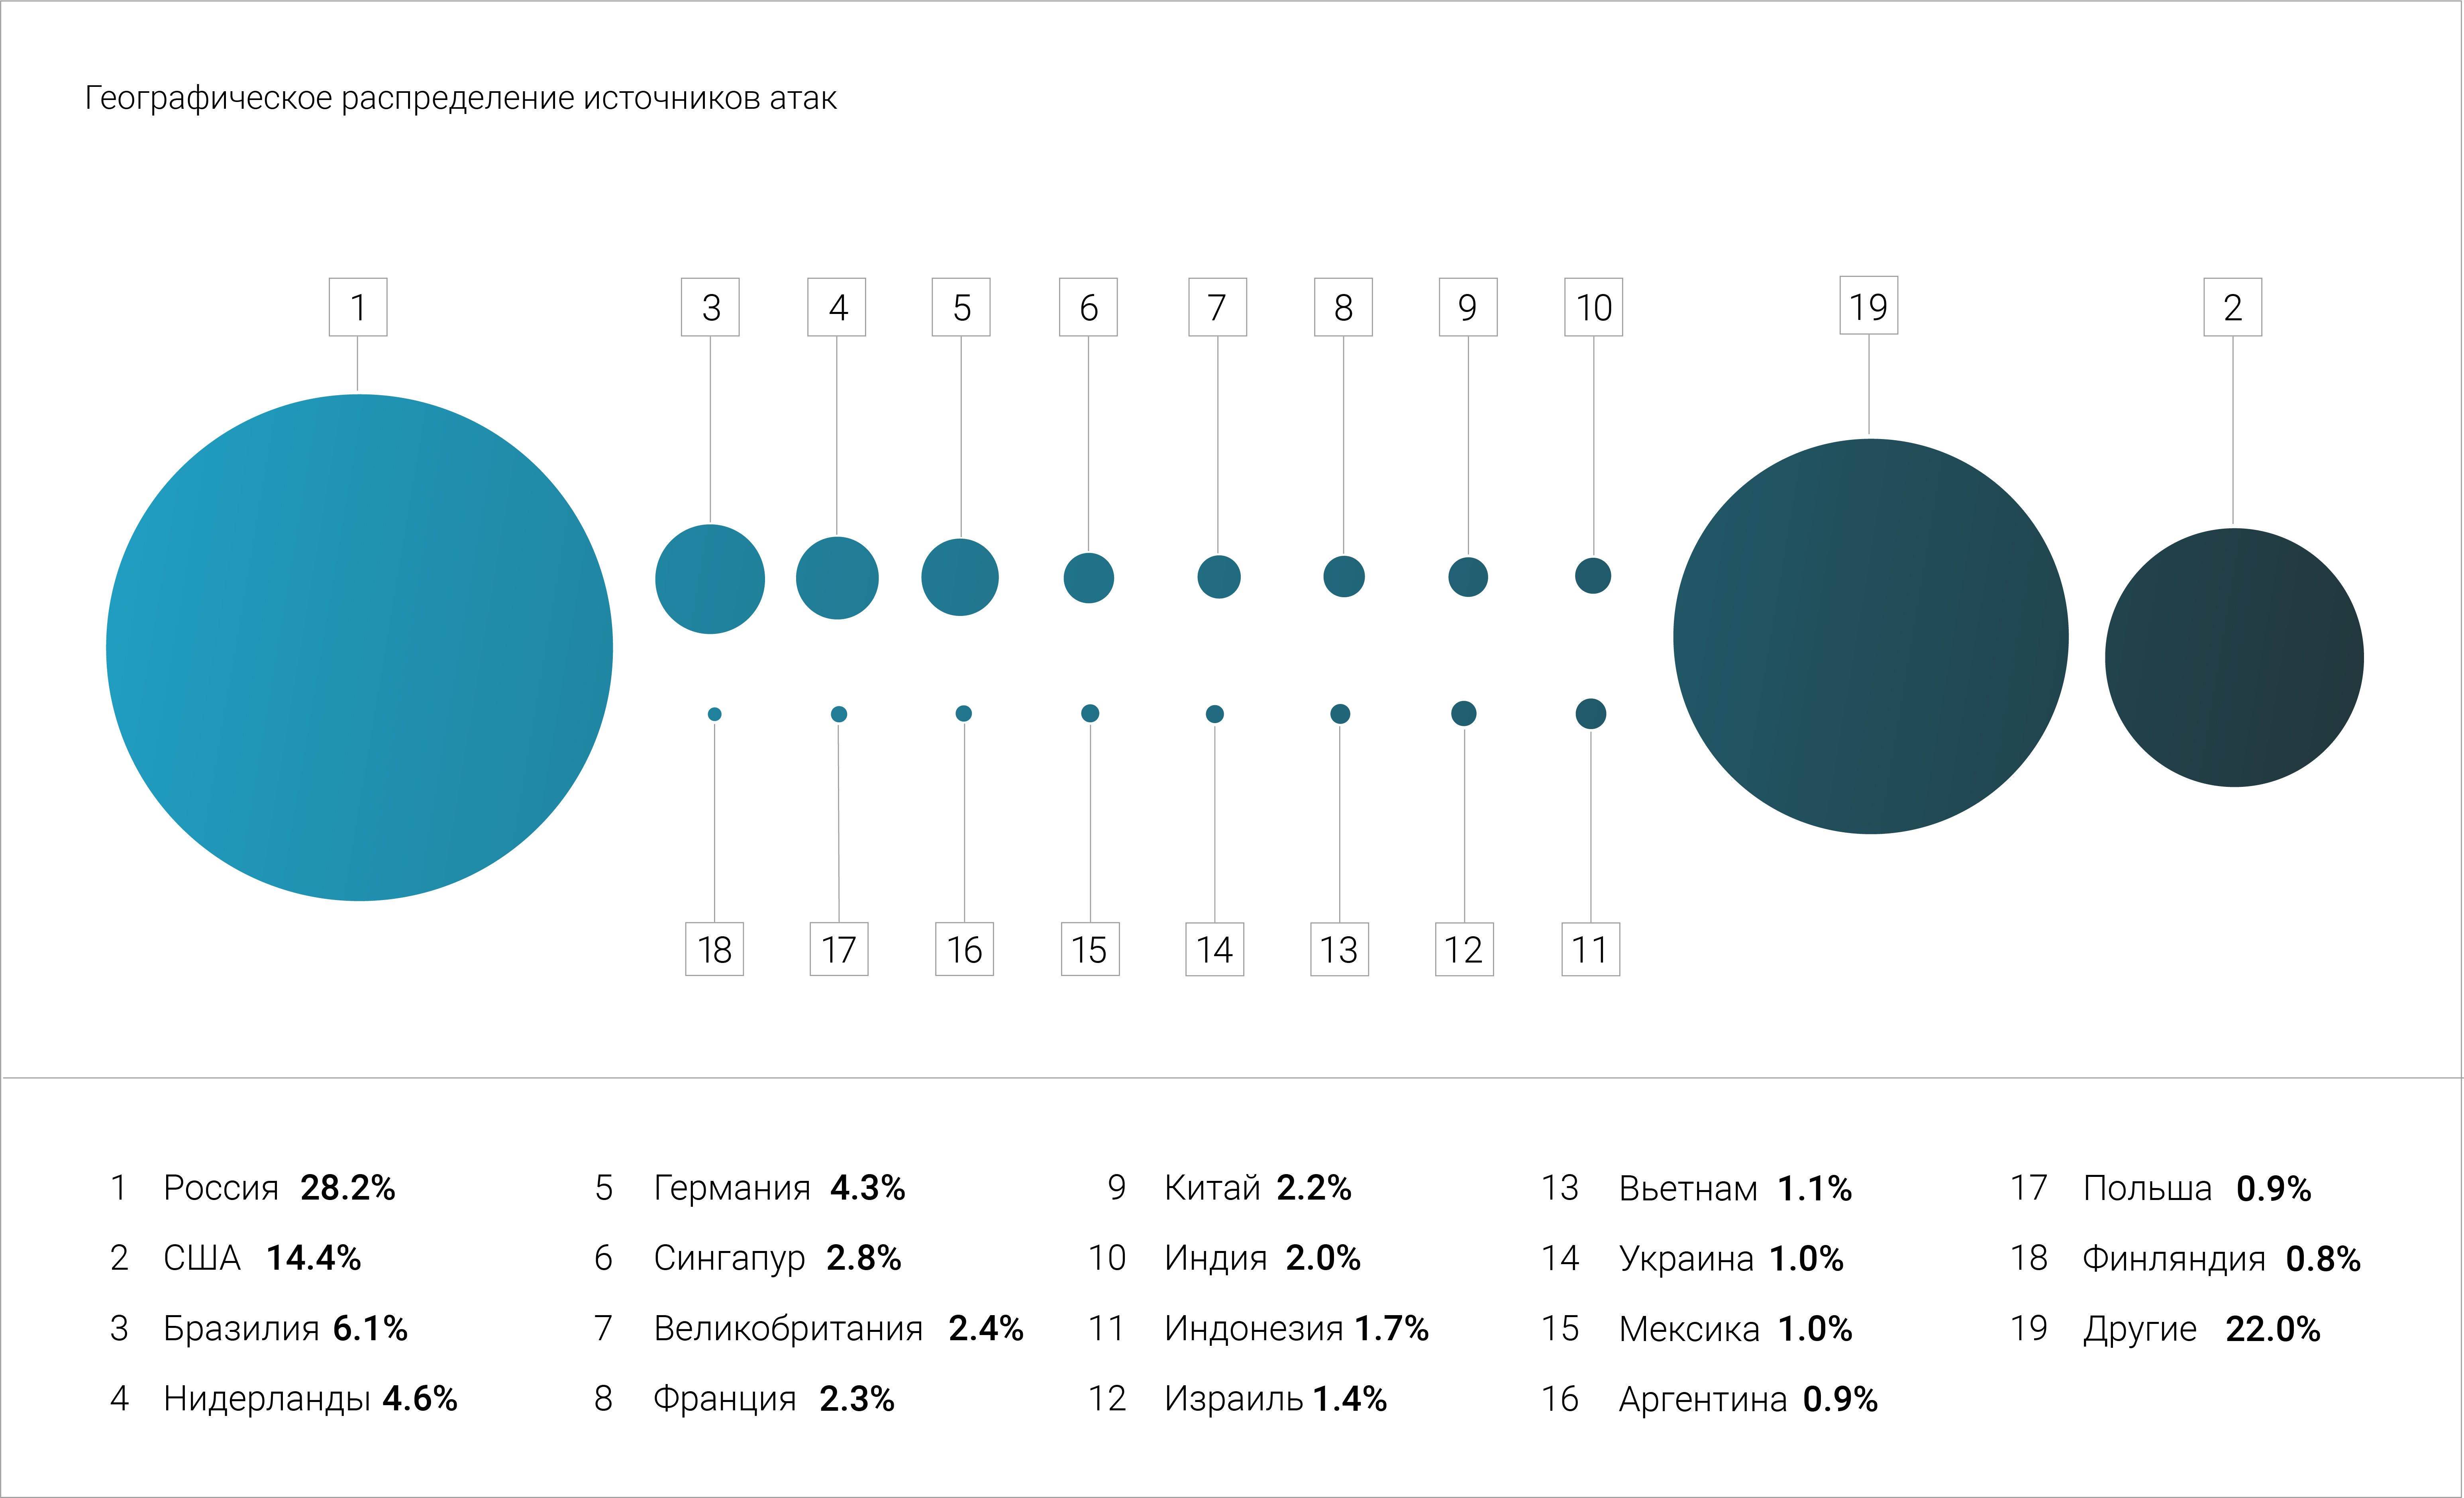
На прикладном уровне (L7) чаще всего атаковали финтех (54% всех атак), электронную коммерцию (14,4%) и ИТ с телекомом (8,1%). Источники атак почти не изменились по сравнению с прошлым годом: Россия, США и Бразилия.


Кроме DDoS, эксперты также анализировали активность вредоносных ботов — тех, что не выводят сайт из строя, а, например, воруют данные, сканируют цены или пытаются взломать аккаунты. В целом их активность была стабильной, но в марте произошёл заметный скачок — плюс 28% по сравнению с февралем.

Чаще всего эти боты нападали на онлайн-ретейл (40,7%) и онлайн-ставки (13%). Это логично: парсинг цен, остатков товаров и коэффициентов ставок — популярная тактика среди конкурентов. Также под удар попали сегменты недвижимости, фармы, логистики и финансов.

Общий вывод — DDoS-атаки становятся масштабнее и разнообразнее, а автоматизированные угрозы затрагивают всё больше отраслей.

Подпишитесь на новости

Boeing 737 MAX может потерять автопилот в самый неудобный момент

У Boeing снова проблемы с программным обеспечением 737 MAX. Компания обнаружила сбой, способный отключить функцию автоматической навигации в один из самых неподходящих моментов — при заходе самолёта на посадку.

Как сообщает The Wall Street Journal, проблема появилась после обновления ПО в кабине пилотов. Ошибка может проявиться, если после ухода на второй круг экипаж изменит запланированный маршрут.

В некоторых ситуациях пилотам придётся перейти на ручное управление и отключить часть функций автопилота. Представители отрасли опасаются, что это создаст дополнительную нагрузку на экипаж при полёте на небольшой высоте.

Boeing уведомила авиакомпании о проблеме ещё в конце августа, но заявила, что угрозы безопасности она не представляет. Сейчас компания готовит временную процедуру, позволяющую повторно активировать автоматическую навигацию, и разрабатывает обновление ПО. Дополнительные рекомендации обещают выпустить к ноябрю, а окончательное исправление — только в начале 2028 года.

Такой график понравился не всем. Southwest Airlines и United Airlines, по данным издания, не захотели принимать новые 737 MAX с проблемной версией ПО и запросили установку предыдущей. Федеральное управление гражданской авиации США уже изучает ситуацию и обещает принять меры при необходимости.

Сбой может затронуть и планы по новым моделям MAX 7 и MAX 10. Последнюю уже заказали Delta, United, American и Alaska, однако результаты проверки FAA способны повлиять на её сертификацию.

Сейчас в мире эксплуатируются 2422 самолёта Boeing 737 MAX 8 и 9. А сама линейка всё никак не может сбросить шлейф проблем: после двух катастроф её полёты приостанавливали почти на два года. Теперь к репутационному багажу добавилось ещё одно обновление, которое лучше было не устанавливать.

RSS: Новости на портале Anti-Malware.ru