


+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

+110% DDoS-атак в первом квартале 2025 года, 1,33 млн устройств в ботнете

В первом квартале 2025 года число DDoS-атак выросло более чем в два раза по сравнению с тем же периодом 2024-го — плюс 110%. Это продолжение прошлогодней тенденции, когда прирост составил 50%. Иными словами, атак становится всё больше — и это уже устойчивая динамика.

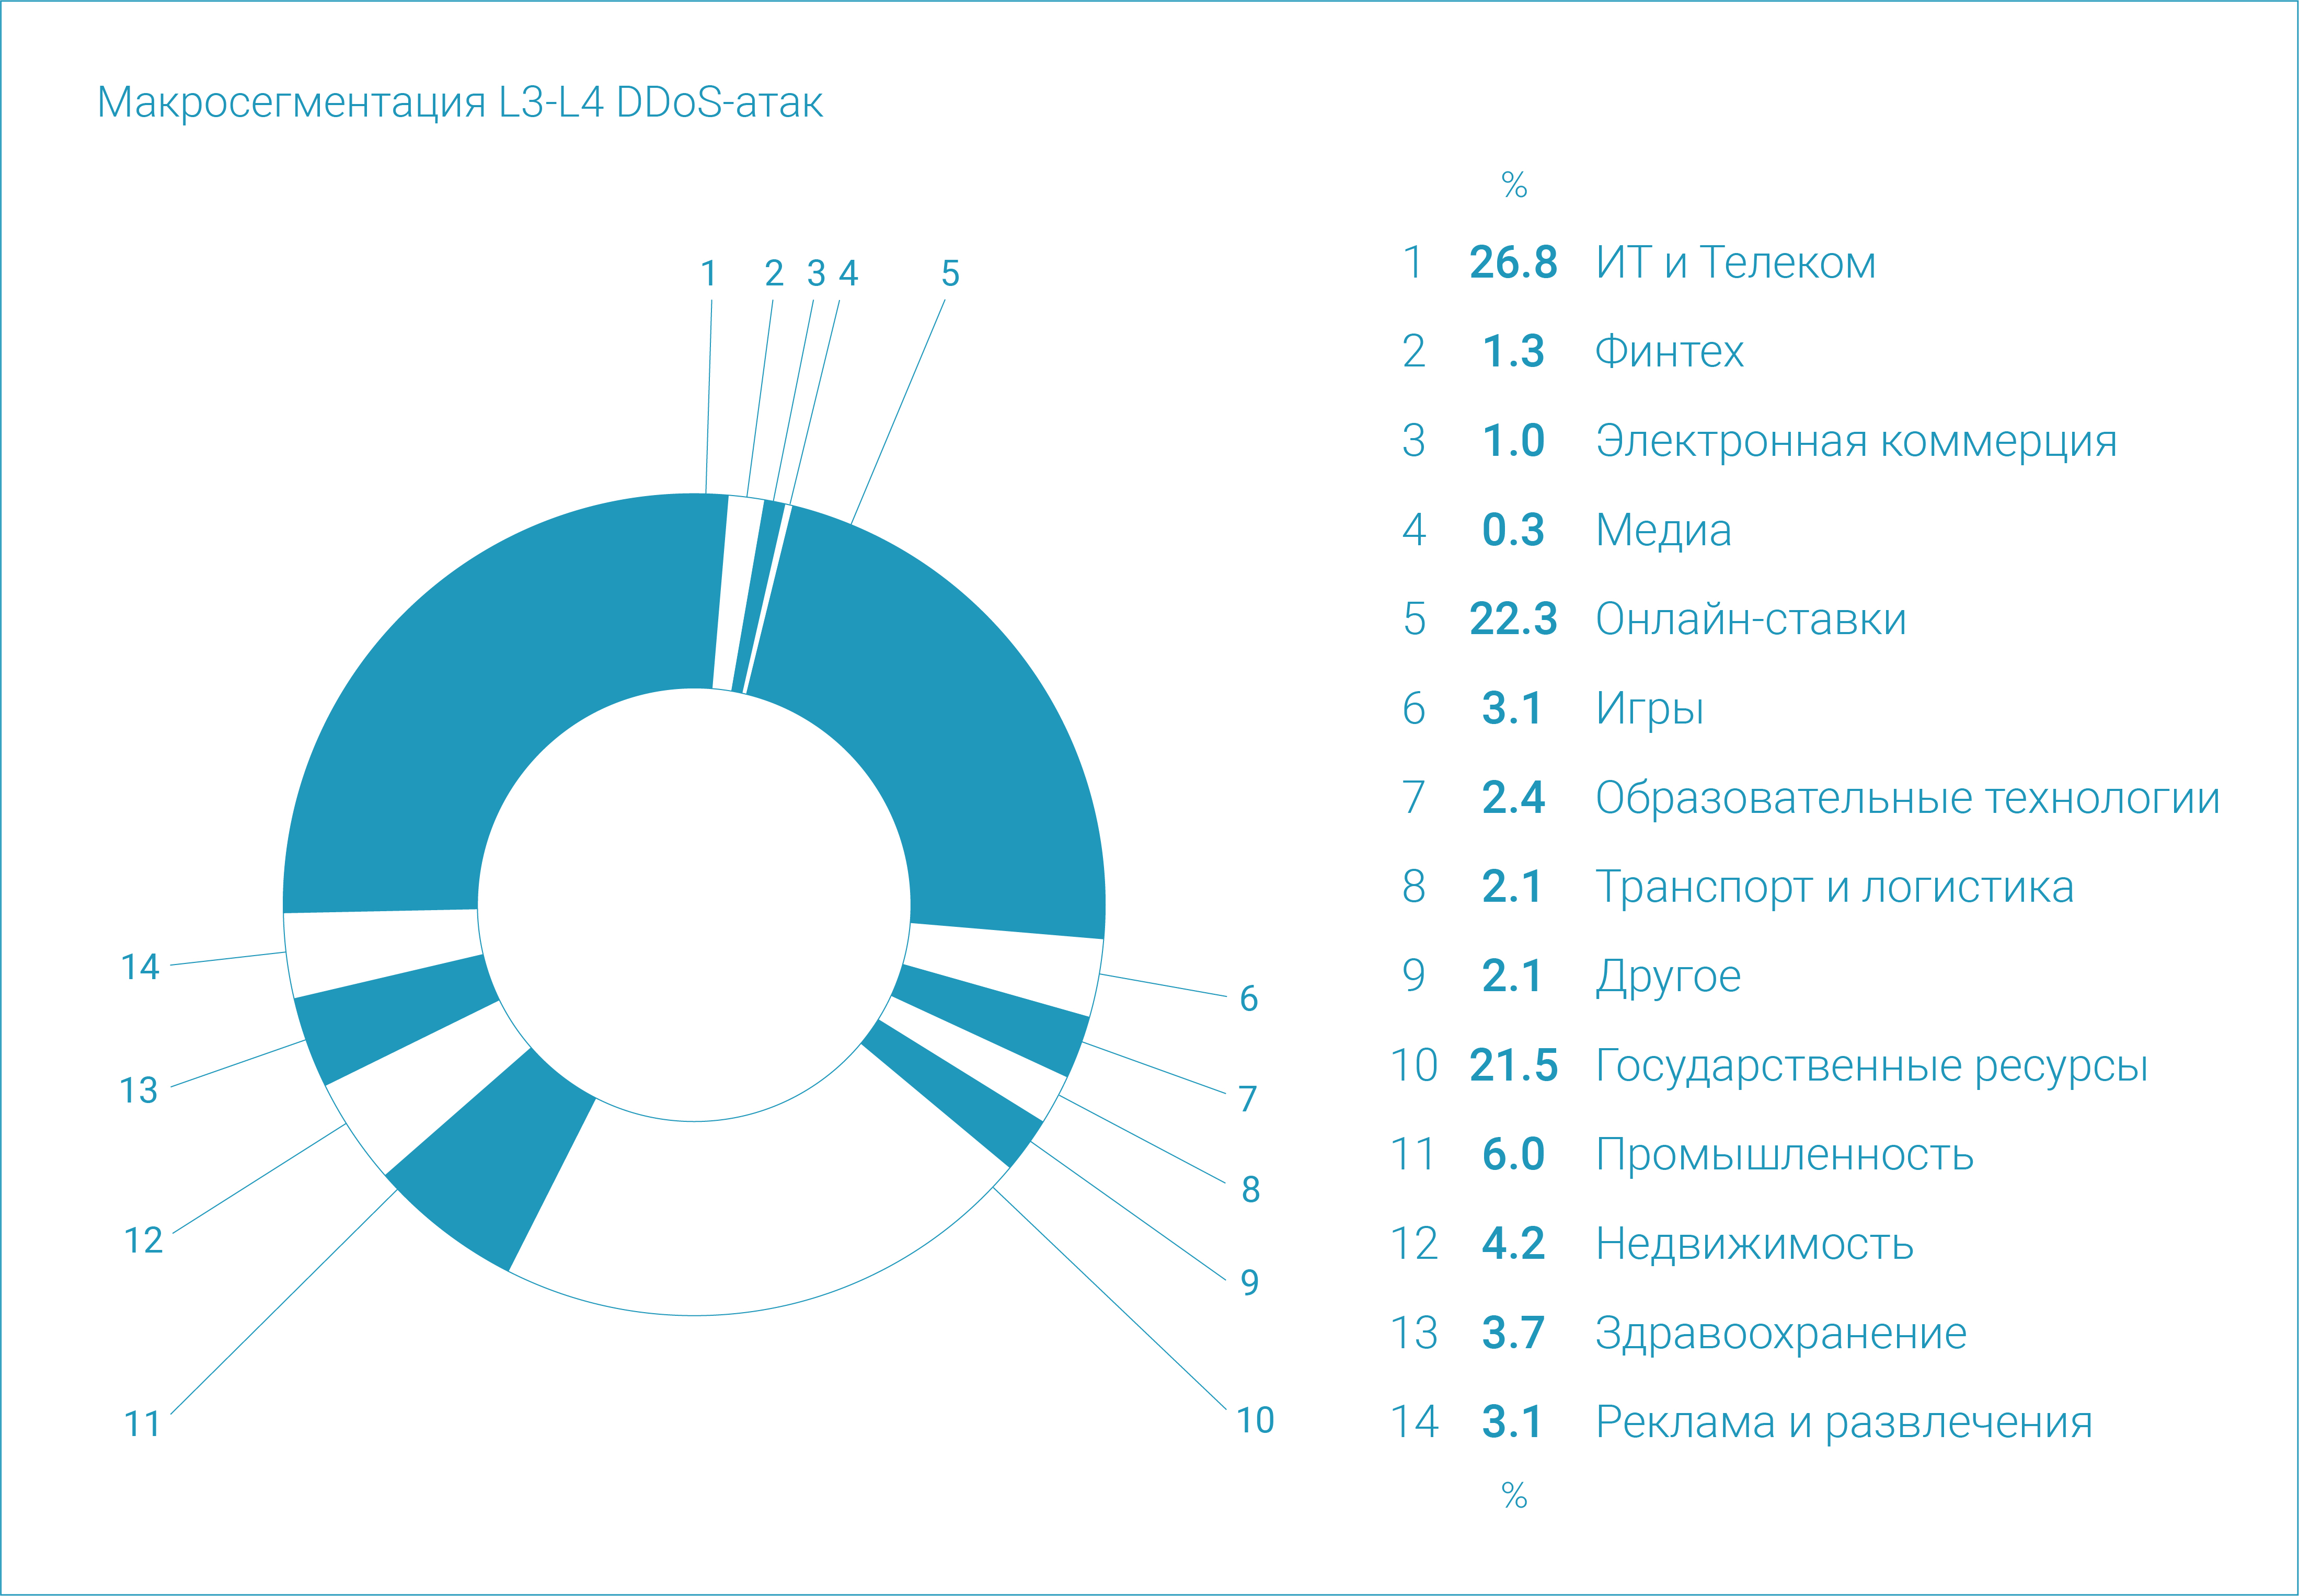
По данным Curator, большинство атак на сетевом уровне (L3–L4) были нацелены на три ключевых сегмента: ИТ и телеком (26,8%), финтех (22,3%) и электронную коммерцию (21,5%). Вместе на них пришлось 70% всех зафиксированных атак на этом уровне.

Интенсивность L3–L4-атак в этом году заметно ниже прошлогодних рекордов: пиковые значения составили 232 Гбит/с и 65 миллионов пакетов в секунду против 1140 Гбит/с и 179 Mpps в 2024-м. Но расслабляться рано — медианные показатели выросли, так что в среднем атаки стали стабильнее и плотнее.


Главное же событие квартала — обнаружение огромного ботнета, в который входило 1,33 миллиона устройств. Для сравнения: самый крупный ботнет прошлого года насчитывал 227 тысяч машин. Новая сеть использовалась для атаки на сайт в микросегменте онлайн-букмекеров, и атака длилась около двух с половиной часов. Больше половины устройств ботнета находились в Бразилии, другие — в Аргентине, России, Ираке и Мексике.

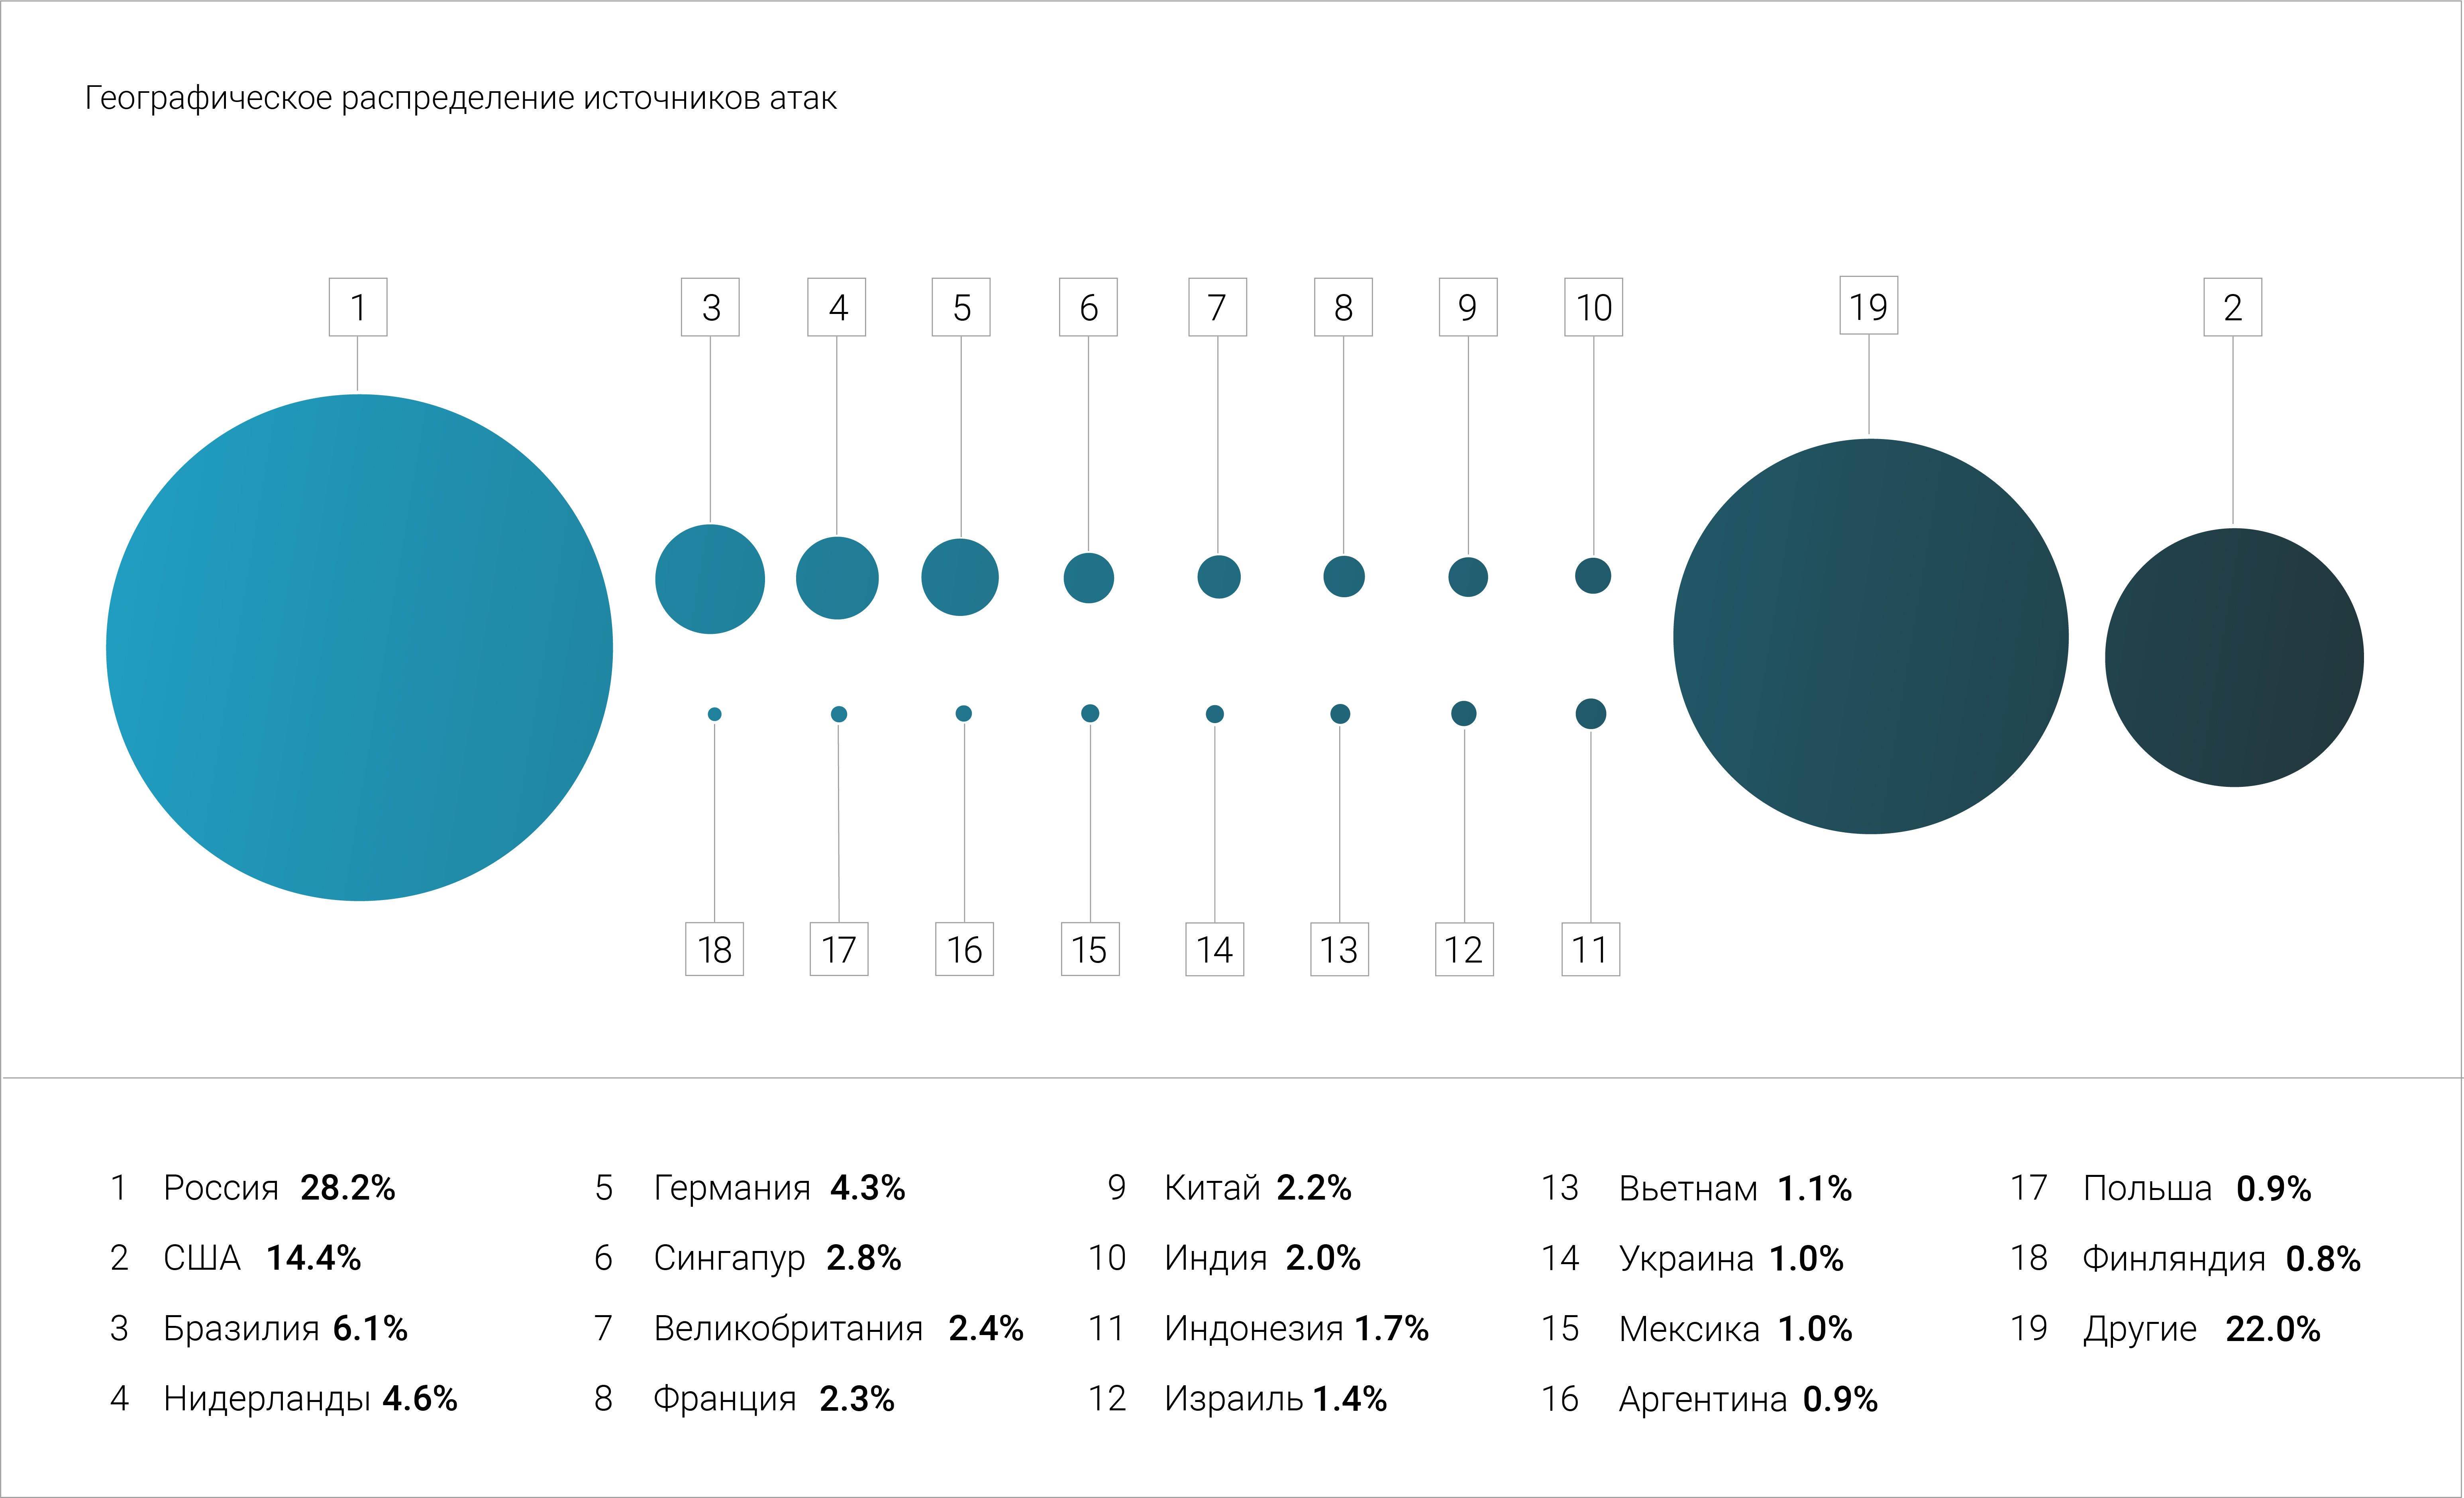
На прикладном уровне (L7) чаще всего атаковали финтех (54% всех атак), электронную коммерцию (14,4%) и ИТ с телекомом (8,1%). Источники атак почти не изменились по сравнению с прошлым годом: Россия, США и Бразилия.


Кроме DDoS, эксперты также анализировали активность вредоносных ботов — тех, что не выводят сайт из строя, а, например, воруют данные, сканируют цены или пытаются взломать аккаунты. В целом их активность была стабильной, но в марте произошёл заметный скачок — плюс 28% по сравнению с февралем.

Чаще всего эти боты нападали на онлайн-ретейл (40,7%) и онлайн-ставки (13%). Это логично: парсинг цен, остатков товаров и коэффициентов ставок — популярная тактика среди конкурентов. Также под удар попали сегменты недвижимости, фармы, логистики и финансов.

Общий вывод — DDoS-атаки становятся масштабнее и разнообразнее, а автоматизированные угрозы затрагивают всё больше отраслей.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru