


Охотники за криптой используют функцию удаленного управления в Zoom

Охотники за криптой используют функцию удаленного управления в Zoom

Охотники за криптой используют функцию удаленного управления в Zoom

Кибергруппа Elusive Comet, специализирующаяся на краже криптовалюты, использует элементы социальной инженерии, чтобы склонить намеченную жертву к видеовстрече в Zoom, а затем просит собеседника предоставить удаленное управление экраном.

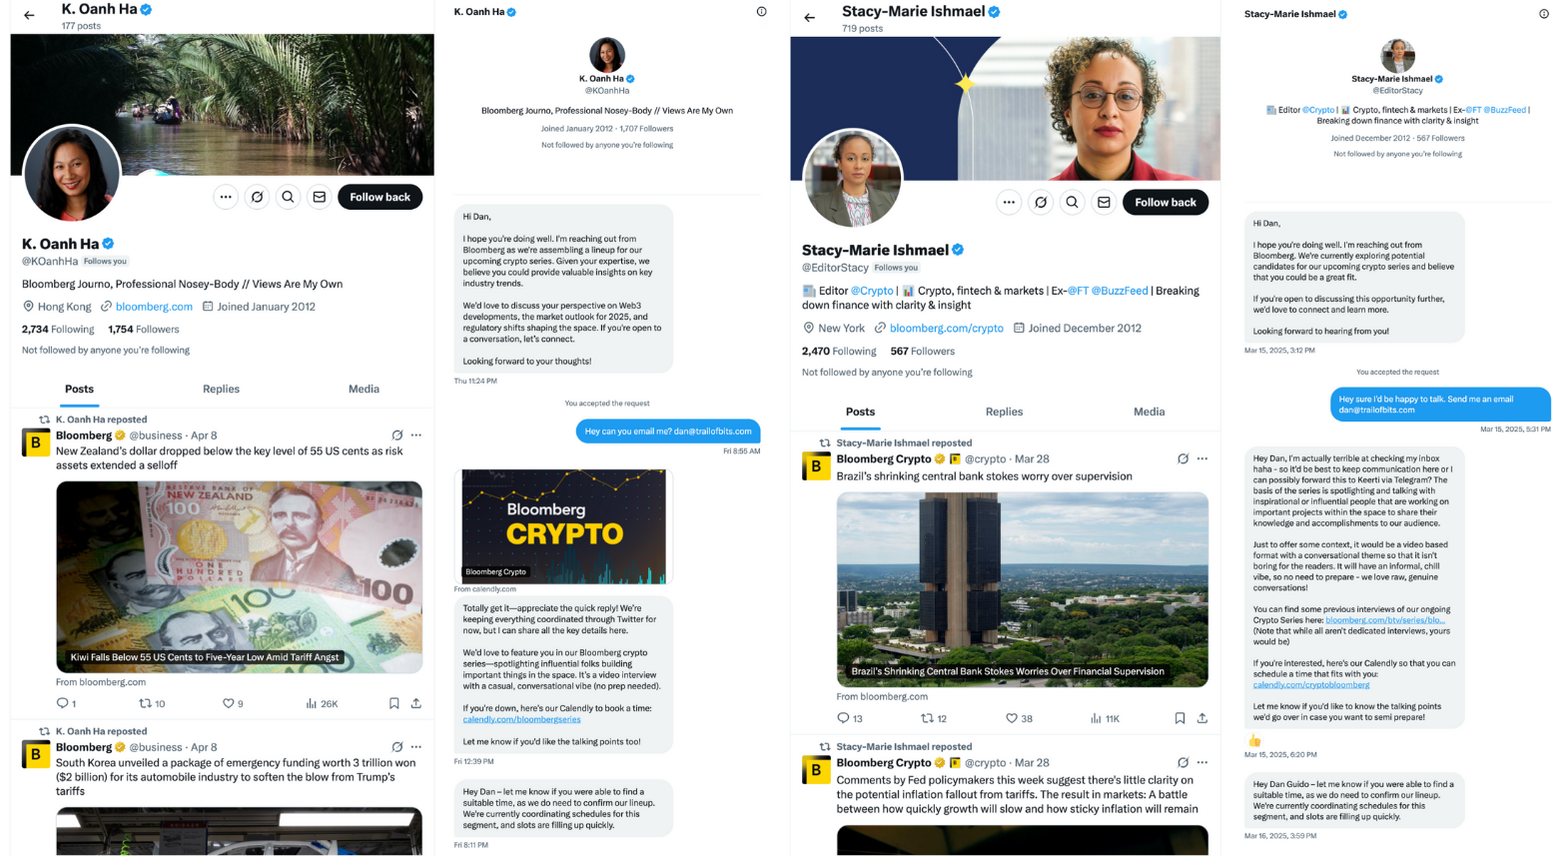
С подобной атакой недавно столкнулся гендиректор ИБ-компании Trail of Bits. Два персонажа в X прислали ему в личку приглашение принять участие в новом проекте Bloomberg — дать интервью для серии публикаций, посвященных криптовалюте.

Общаться по имейл они отказались и предложили встретиться в Zoom, выбрав удобную дату с помощью Calendly. Как оказалось, в X под мошенническую кампанию уже создан ряд поддельных аккаунтов журналистов и редакции мифического Bloomberg Crypto.


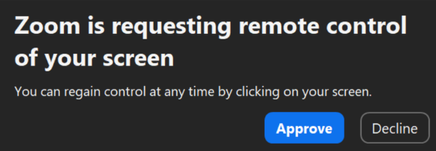
В ходе вызова в Zoom злоумышленник посылает запрос на удаленное управление экраном собеседника, используя соответствующую функцию платформы. Если тот выдаст разрешение, Elusive Comet получит доступ к компьютеру жертвы.

Для пущей достоверности авторы атаки меняют отображаемое имя абонента на «Zoom». Захват контроля над вводом позволяет в числе прочего украсть конфиденциальные данные и инициировать криптотранзакции, а также внедрить в систему бэкдор и быстро завершить сеанс связи, пока жертва не заметила компрометации.


Во избежание неприятностей Trail of Bits советует заблокировать доступ к спецвозможностям систем и удалить клиент Zoom со всех устройств, задействованных в обработке / хранении критически важных данных.

Схожую тактику, по словам экспертов, применила Lazarus в атаке на криптобиржу Bybit, повлекшей кражу $1,5 млрд: участники печально известной группировки тоже манипулировали рабочими процессами, сделав ставку на социальную инженерию, а не на эксплойты.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru