


Охотники за криптой используют функцию удаленного управления в Zoom

Охотники за криптой используют функцию удаленного управления в Zoom

Охотники за криптой используют функцию удаленного управления в Zoom

Кибергруппа Elusive Comet, специализирующаяся на краже криптовалюты, использует элементы социальной инженерии, чтобы склонить намеченную жертву к видеовстрече в Zoom, а затем просит собеседника предоставить удаленное управление экраном.

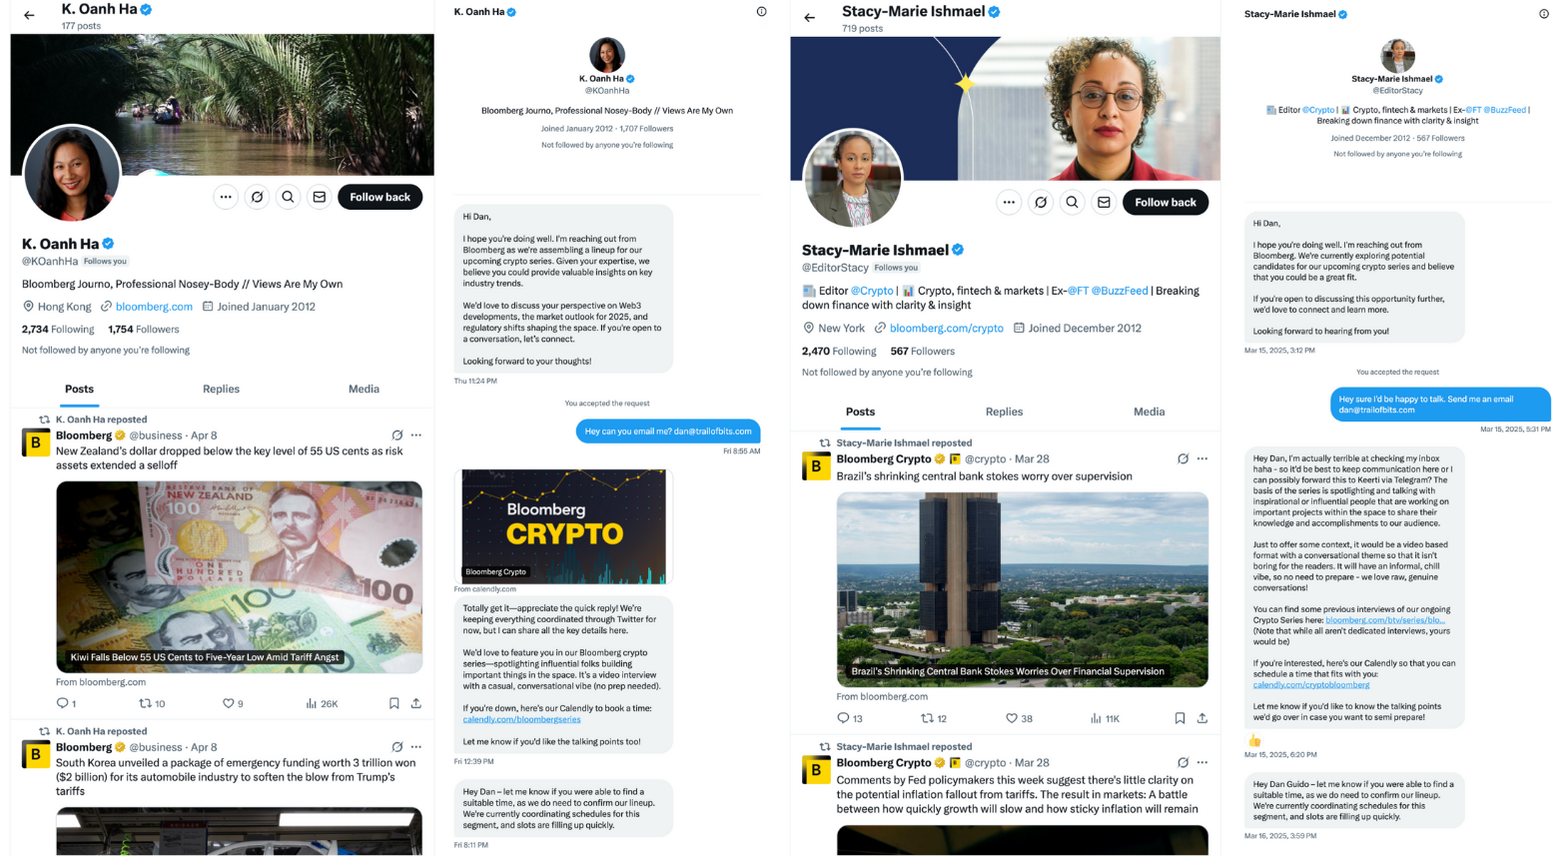
С подобной атакой недавно столкнулся гендиректор ИБ-компании Trail of Bits. Два персонажа в X прислали ему в личку приглашение принять участие в новом проекте Bloomberg — дать интервью для серии публикаций, посвященных криптовалюте.

Общаться по имейл они отказались и предложили встретиться в Zoom, выбрав удобную дату с помощью Calendly. Как оказалось, в X под мошенническую кампанию уже создан ряд поддельных аккаунтов журналистов и редакции мифического Bloomberg Crypto.


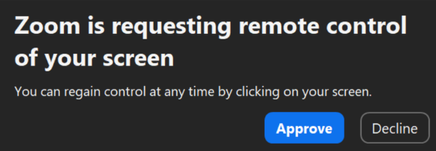
В ходе вызова в Zoom злоумышленник посылает запрос на удаленное управление экраном собеседника, используя соответствующую функцию платформы. Если тот выдаст разрешение, Elusive Comet получит доступ к компьютеру жертвы.

Для пущей достоверности авторы атаки меняют отображаемое имя абонента на «Zoom». Захват контроля над вводом позволяет в числе прочего украсть конфиденциальные данные и инициировать криптотранзакции, а также внедрить в систему бэкдор и быстро завершить сеанс связи, пока жертва не заметила компрометации.


Во избежание неприятностей Trail of Bits советует заблокировать доступ к спецвозможностям систем и удалить клиент Zoom со всех устройств, задействованных в обработке / хранении критически важных данных.

Схожую тактику, по словам экспертов, применила Lazarus в атаке на криптобиржу Bybit, повлекшей кражу $1,5 млрд: участники печально известной группировки тоже манипулировали рабочими процессами, сделав ставку на социальную инженерию, а не на эксплойты.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru