


Охотники за криптой используют функцию удаленного управления в Zoom

Охотники за криптой используют функцию удаленного управления в Zoom

Охотники за криптой используют функцию удаленного управления в Zoom

Кибергруппа Elusive Comet, специализирующаяся на краже криптовалюты, использует элементы социальной инженерии, чтобы склонить намеченную жертву к видеовстрече в Zoom, а затем просит собеседника предоставить удаленное управление экраном.

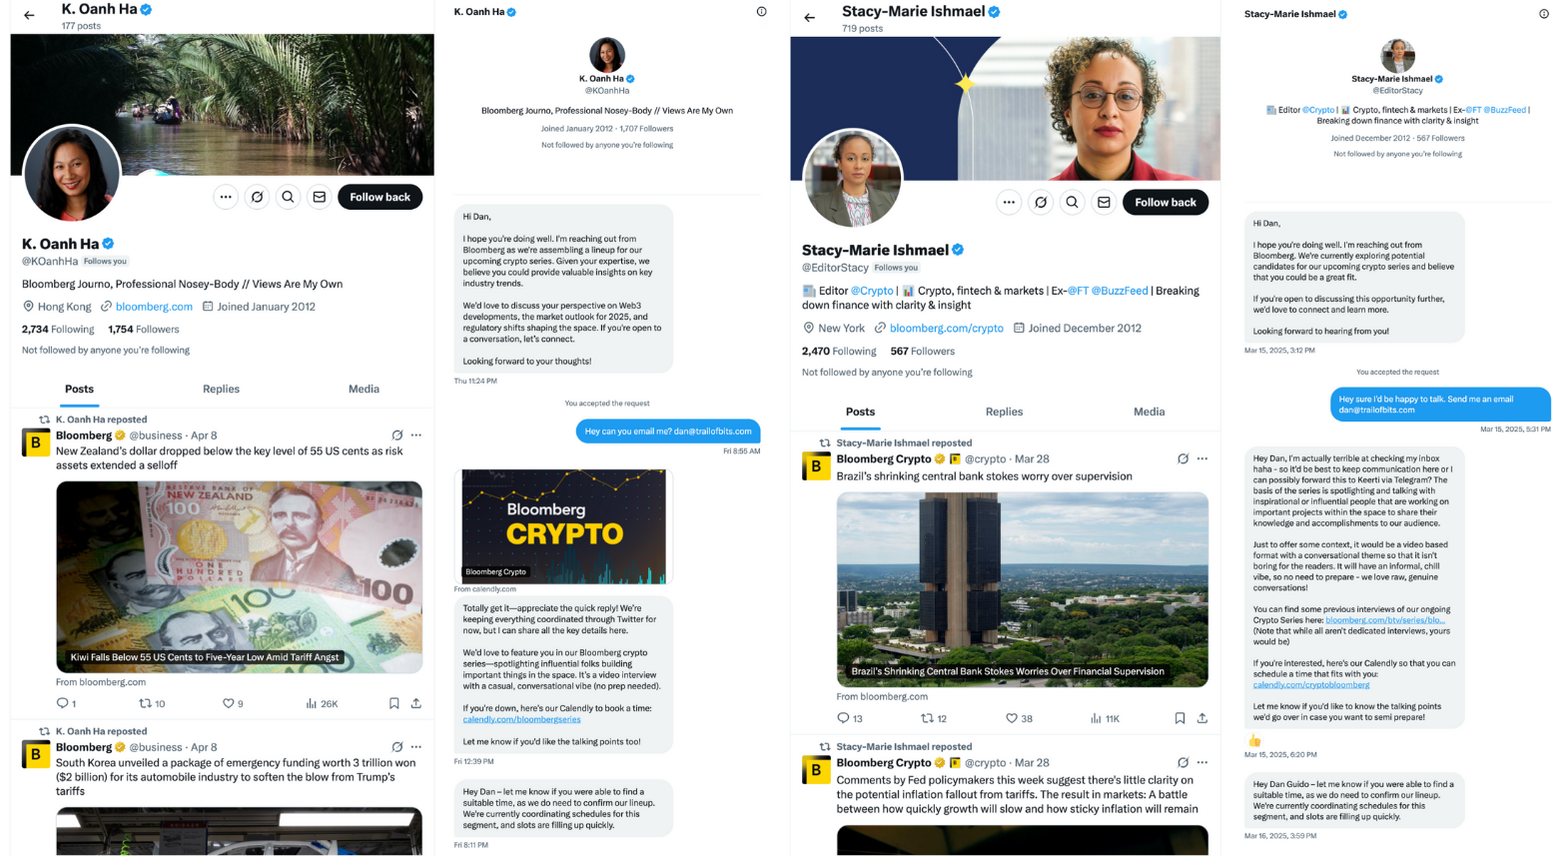
С подобной атакой недавно столкнулся гендиректор ИБ-компании Trail of Bits. Два персонажа в X прислали ему в личку приглашение принять участие в новом проекте Bloomberg — дать интервью для серии публикаций, посвященных криптовалюте.

Общаться по имейл они отказались и предложили встретиться в Zoom, выбрав удобную дату с помощью Calendly. Как оказалось, в X под мошенническую кампанию уже создан ряд поддельных аккаунтов журналистов и редакции мифического Bloomberg Crypto.


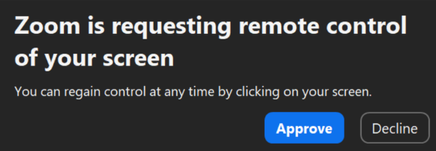
В ходе вызова в Zoom злоумышленник посылает запрос на удаленное управление экраном собеседника, используя соответствующую функцию платформы. Если тот выдаст разрешение, Elusive Comet получит доступ к компьютеру жертвы.

Для пущей достоверности авторы атаки меняют отображаемое имя абонента на «Zoom». Захват контроля над вводом позволяет в числе прочего украсть конфиденциальные данные и инициировать криптотранзакции, а также внедрить в систему бэкдор и быстро завершить сеанс связи, пока жертва не заметила компрометации.


Во избежание неприятностей Trail of Bits советует заблокировать доступ к спецвозможностям систем и удалить клиент Zoom со всех устройств, задействованных в обработке / хранении критически важных данных.

Схожую тактику, по словам экспертов, применила Lazarus в атаке на криптобиржу Bybit, повлекшей кражу $1,5 млрд: участники печально известной группировки тоже манипулировали рабочими процессами, сделав ставку на социальную инженерию, а не на эксплойты.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru