


Охотники за криптой используют функцию удаленного управления в Zoom

Охотники за криптой используют функцию удаленного управления в Zoom

Охотники за криптой используют функцию удаленного управления в Zoom

Кибергруппа Elusive Comet, специализирующаяся на краже криптовалюты, использует элементы социальной инженерии, чтобы склонить намеченную жертву к видеовстрече в Zoom, а затем просит собеседника предоставить удаленное управление экраном.

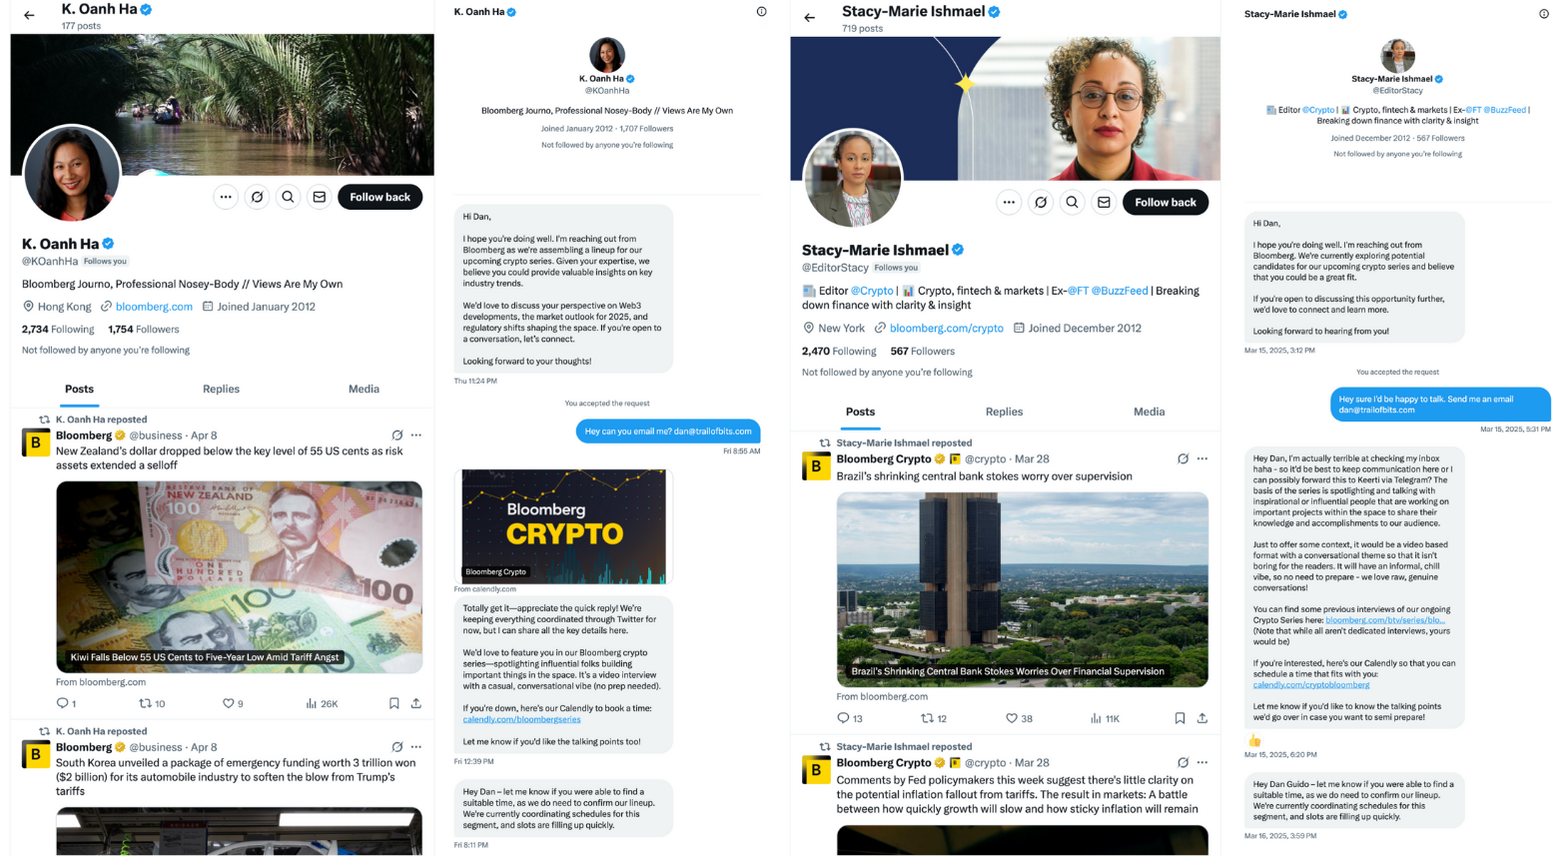
С подобной атакой недавно столкнулся гендиректор ИБ-компании Trail of Bits. Два персонажа в X прислали ему в личку приглашение принять участие в новом проекте Bloomberg — дать интервью для серии публикаций, посвященных криптовалюте.

Общаться по имейл они отказались и предложили встретиться в Zoom, выбрав удобную дату с помощью Calendly. Как оказалось, в X под мошенническую кампанию уже создан ряд поддельных аккаунтов журналистов и редакции мифического Bloomberg Crypto.


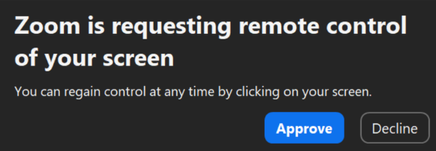
В ходе вызова в Zoom злоумышленник посылает запрос на удаленное управление экраном собеседника, используя соответствующую функцию платформы. Если тот выдаст разрешение, Elusive Comet получит доступ к компьютеру жертвы.

Для пущей достоверности авторы атаки меняют отображаемое имя абонента на «Zoom». Захват контроля над вводом позволяет в числе прочего украсть конфиденциальные данные и инициировать криптотранзакции, а также внедрить в систему бэкдор и быстро завершить сеанс связи, пока жертва не заметила компрометации.


Во избежание неприятностей Trail of Bits советует заблокировать доступ к спецвозможностям систем и удалить клиент Zoom со всех устройств, задействованных в обработке / хранении критически важных данных.

Схожую тактику, по словам экспертов, применила Lazarus в атаке на криптобиржу Bybit, повлекшей кражу $1,5 млрд: участники печально известной группировки тоже манипулировали рабочими процессами, сделав ставку на социальную инженерию, а не на эксплойты.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru