


Google Messages теперь размывает нюдсы — привет, цензура 2.0!

Google Messages теперь размывает нюдсы — привет, цензура 2.0!

Google Messages теперь размывает нюдсы — привет, цензура 2.0!

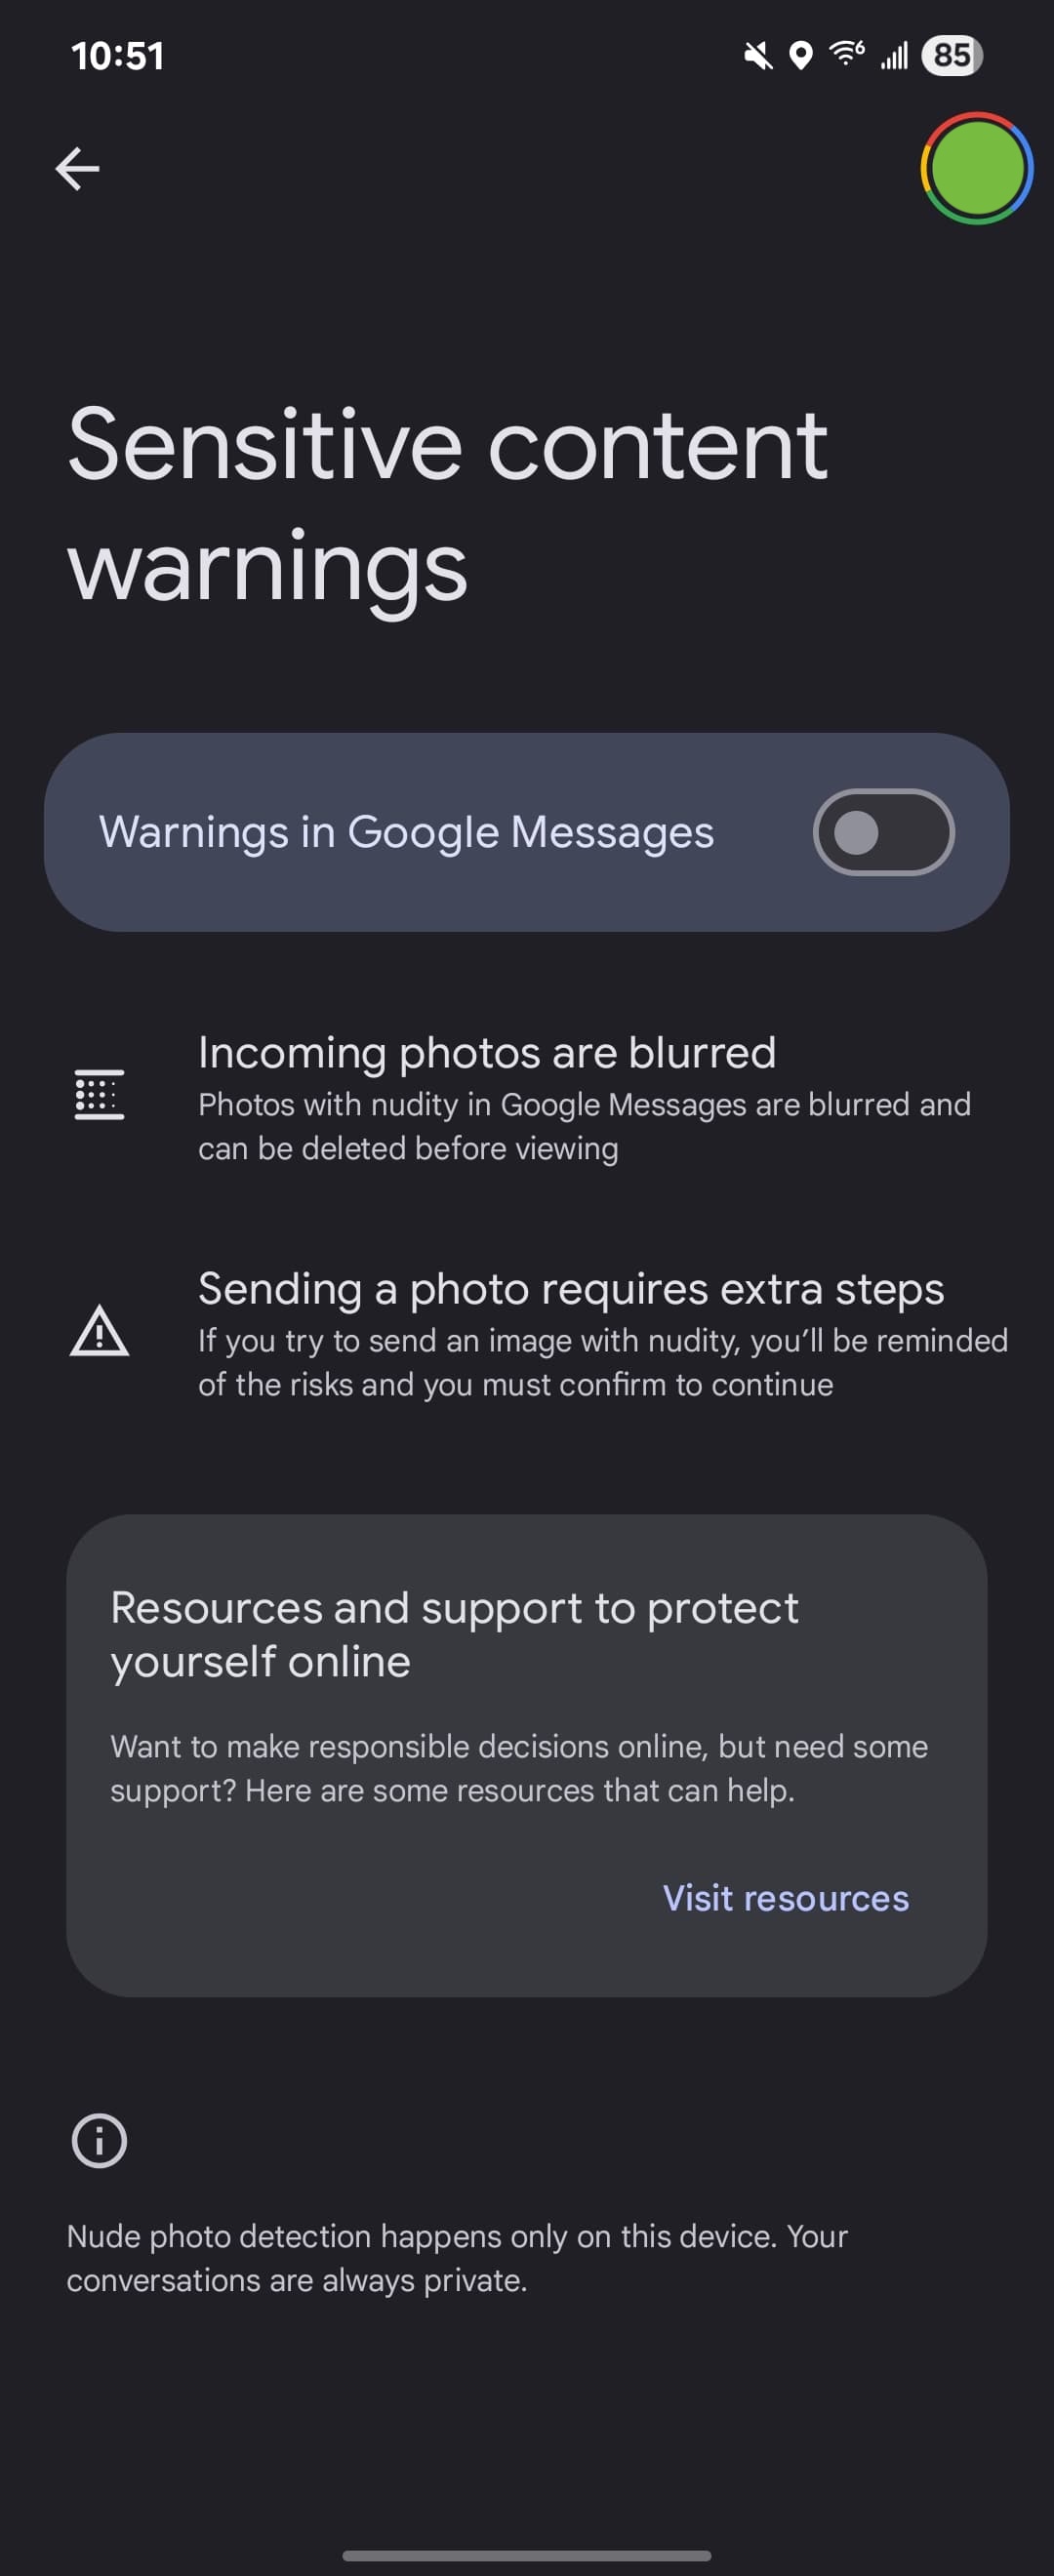
Google наконец-то выкатывает фичу, о которой говорили ещё в прошлом году: автоматическое размытие «пикантных» картинок в Google Messages. Да-да, если кто-то вдруг решил прислать вам неожиданный нюдс, приложение любезно замажет это дело и спросит, хотите ли вы это вообще видеть. Такие вот цифровые джентльмены.

Всё происходит на вашем устройстве — никакие фото никуда не отправляются. Специальный компонент под названием SafetyCore отвечает за распознавание контента, и именно он в последние месяцы таинственно появился у многих пользователей.

Некоторые Android-гики уже начали паниковать: мол, что за подозрительная штука под капотом? Но теперь ясно — SafetyCore нужен, чтобы уметь определять откровенные изображения и замазывать их до вашего одобрения.

Если фото с откровенным содержанием приходит в чате, оно автоматически размывается, а вы видите предупреждение и решаете: смотреть или не смотреть. Заодно можно и отправителя сразу в бан послать. А если вы сами решили отправить что-то «такое» — система ненавязчиво подскажет, что, может, не стоит. Но решать, конечно, вам.

У кого включено, а у кого — не совсем:

  • Взрослым с обычными телефонами — функция выключена по умолчанию, но её можно включить в настройках Google Messages (раздел «Защита и безопасность»).
  • Подростки — у них фильтр включён, но его можно отключить.
  • На детских телефонах под родительским контролем (Family Link) — фильтр включён и отключается только через администратора.


Когда ждать и что нужно?

По данным 9to5Google, фича уже выкатывается на Android-устройства с Google Messages версии 9 и выше. В настоящий момент она доступна в бета-версии, так что если не хотите ждать — можно зайти в Play Store и записаться в бета-тестеры. Работает даже на Android Go, если у телефона есть хотя бы 2 ГБ оперативки.

И да, размытие действует только в Google Messages, так что если вы пользуетесь другим приложением для СМС/ММС — придётся пересесть.

Avanpost SmartPAM теперь содержит 60 сигнатур по матрице MITRE

Avanpost добавила в SmartPAM 1.4 библиотеку из 60 сигнатур, привязанных к матрице MITRE ATT&CK. Теперь система не только контролирует вход администраторов, но и присматривается к тому, что именно они творят внутри привилегированных сессий. Готовые правила охватывают получение учётных данных, закрепление в системе, горизонтальное перемещение и уклонение от обнаружения.

Например, SmartPAM сможет заметить попытку отключить аудит операционной системы, антивирус или межсетевой экран, очистить системные журналы либо замаскировать выполняемую команду.

События внутри сессии обрабатывает встроенный движок сигнатурного анализа. Он нормализует данные, сопоставляет действия с известными сценариями атак и при обнаружении угрозы запускает настроенную реакцию.

Система может заблокировать команду или пользователя, принудительно разорвать соединение и отправить уведомление в SIEM.

Заказчики смогут сочетать готовую библиотеку с собственными правилами и настраивать политики под особенности инфраструктуры и внутренние требования безопасности. Сигнатуры распространяются по подписке, которую Avanpost обещает регулярно пополнять. До конца 2026 года доступ к ней будет бесплатным.

По заявлению разработчика, Avanpost SmartPAM стала первой PAM-системой с библиотекой сигнатур, структурированной по MITRE ATT&CK. Обновление продолжает превращать продукт из турникета для привилегированных пользователей в полноценного наблюдателя, который оценивает каждое действие после входа.

И это логично: украденная или неправильно используемая администраторская учётка с корректным паролем выглядит вполне легально. Поэтому просто пустить пользователя под запись уже недостаточно, нужно вовремя понять, когда он начинает вести себя как атакующий.

RSS: Новости на портале Anti-Malware.ru