


Google Messages теперь размывает нюдсы — привет, цензура 2.0!

Google Messages теперь размывает нюдсы — привет, цензура 2.0!

Google Messages теперь размывает нюдсы — привет, цензура 2.0!

Google наконец-то выкатывает фичу, о которой говорили ещё в прошлом году: автоматическое размытие «пикантных» картинок в Google Messages. Да-да, если кто-то вдруг решил прислать вам неожиданный нюдс, приложение любезно замажет это дело и спросит, хотите ли вы это вообще видеть. Такие вот цифровые джентльмены.

Всё происходит на вашем устройстве — никакие фото никуда не отправляются. Специальный компонент под названием SafetyCore отвечает за распознавание контента, и именно он в последние месяцы таинственно появился у многих пользователей.

Некоторые Android-гики уже начали паниковать: мол, что за подозрительная штука под капотом? Но теперь ясно — SafetyCore нужен, чтобы уметь определять откровенные изображения и замазывать их до вашего одобрения.

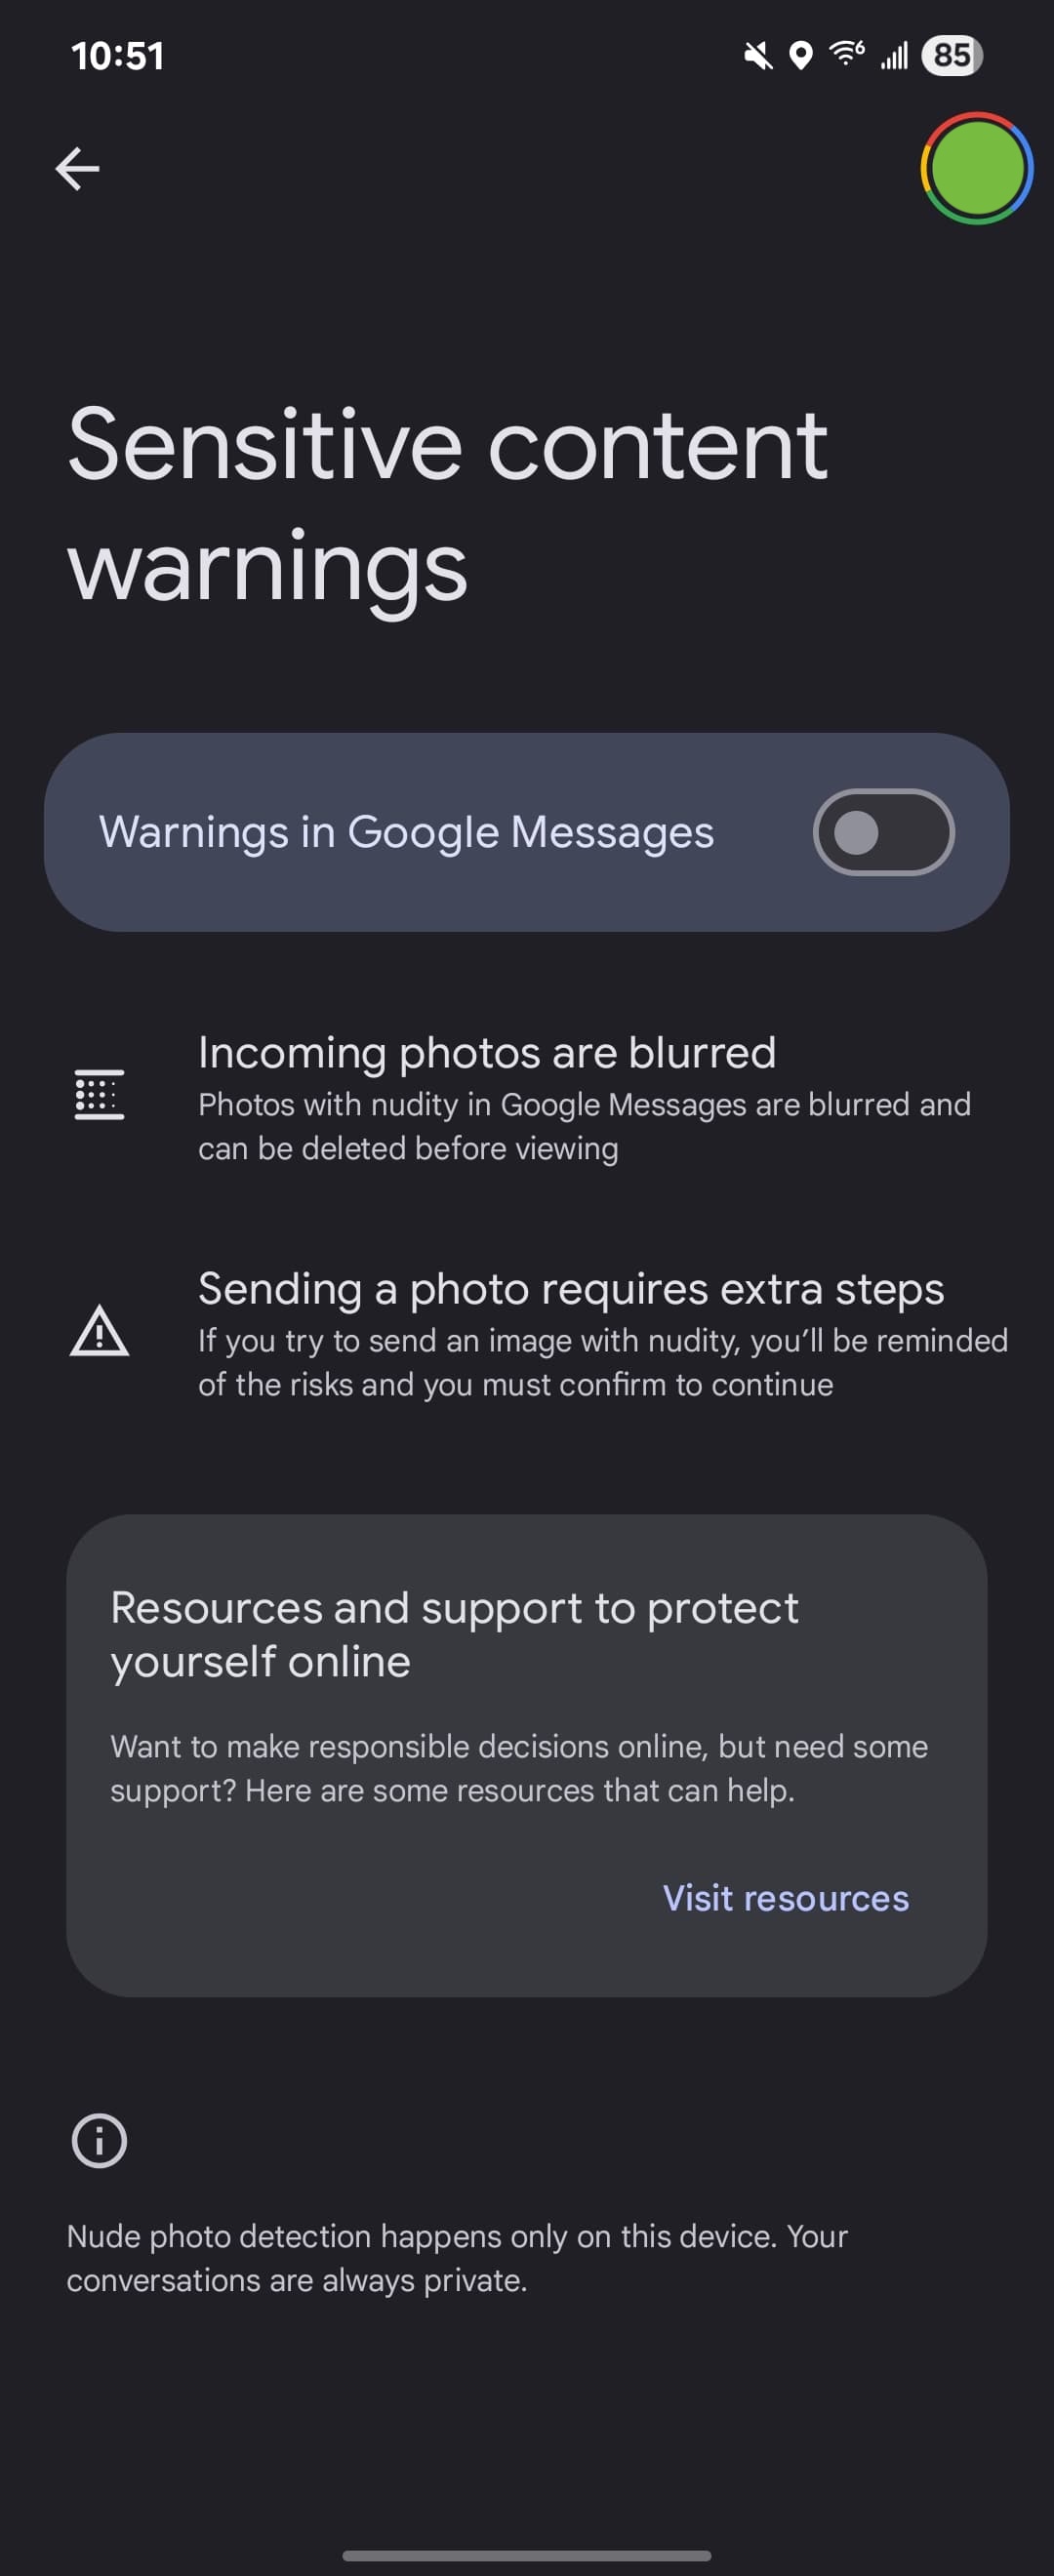
Если фото с откровенным содержанием приходит в чате, оно автоматически размывается, а вы видите предупреждение и решаете: смотреть или не смотреть. Заодно можно и отправителя сразу в бан послать. А если вы сами решили отправить что-то «такое» — система ненавязчиво подскажет, что, может, не стоит. Но решать, конечно, вам.

У кого включено, а у кого — не совсем:

  • Взрослым с обычными телефонами — функция выключена по умолчанию, но её можно включить в настройках Google Messages (раздел «Защита и безопасность»).
  • Подростки — у них фильтр включён, но его можно отключить.
  • На детских телефонах под родительским контролем (Family Link) — фильтр включён и отключается только через администратора.


Когда ждать и что нужно?

По данным 9to5Google, фича уже выкатывается на Android-устройства с Google Messages версии 9 и выше. В настоящий момент она доступна в бета-версии, так что если не хотите ждать — можно зайти в Play Store и записаться в бета-тестеры. Работает даже на Android Go, если у телефона есть хотя бы 2 ГБ оперативки.

И да, размытие действует только в Google Messages, так что если вы пользуетесь другим приложением для СМС/ММС — придётся пересесть.

Positive Technologies сворачивает развитие PT AF 3 и меняет стратегию WAF

Positive Technologies сворачивает активное развитие PT Application Firewall 3 и переносит основные ресурсы на PT AF PRO и облачный PT Cloud AF. Действующих клиентов старого WAF не бросают, техническая поддержка сохранится. Но новых больших возможностей продукту, судя по всему, ждать уже не стоит.

В компании считают, что веб-инфраструктура за десять лет заметно распухла. Вместо нескольких сайтов организации теперь управляют сотнями приложений, API и микросервисов, разбросанных между ЦОДами, облаками, филиалами и дочерними организациями.

Атаки тоже стали серьёзнее: взлом веб-приложения теперь часто служит не финальной целью, а дверью во внутреннюю инфраструктуру.

По данным Positive Technologies, эксплуатация уязвимостей доступных из интернета веб-приложений остаётся самым распространённым способом проникновения в корпоративные сети, на неё приходится 36% успешных атак.

Новым флагманом направления становится PT AF PRO, который компания разрабатывает с нуля более шести лет. Решение рассчитано на сотни приложений и распределённые инфраструктуры.

Оно позволяет централизованно управлять политиками безопасности, подключать удалённые площадки через внешних агентов и обновляться без остановки обработки трафика.

Защищаемые приложения можно разделять на изолированные пространства, выделять им собственные вычислительные ресурсы и разграничивать доступ к событиям безопасности. Такой подход ориентирован прежде всего на крупные компании и холдинги с несколькими командами и разными требованиями к сервисам.

Вторым приоритетом станет PT Cloud AF — облачный WAF для приложений и API, не требующий закупки оборудования. Решением можно управлять самостоятельно либо полностью передать его настройку и сопровождение партнёру. За последний год клиентская база PT AF PRO выросла вдвое.

RSS: Новости на портале Anti-Malware.ru