


Google Messages теперь размывает нюдсы — привет, цензура 2.0!

Google Messages теперь размывает нюдсы — привет, цензура 2.0!

Google Messages теперь размывает нюдсы — привет, цензура 2.0!

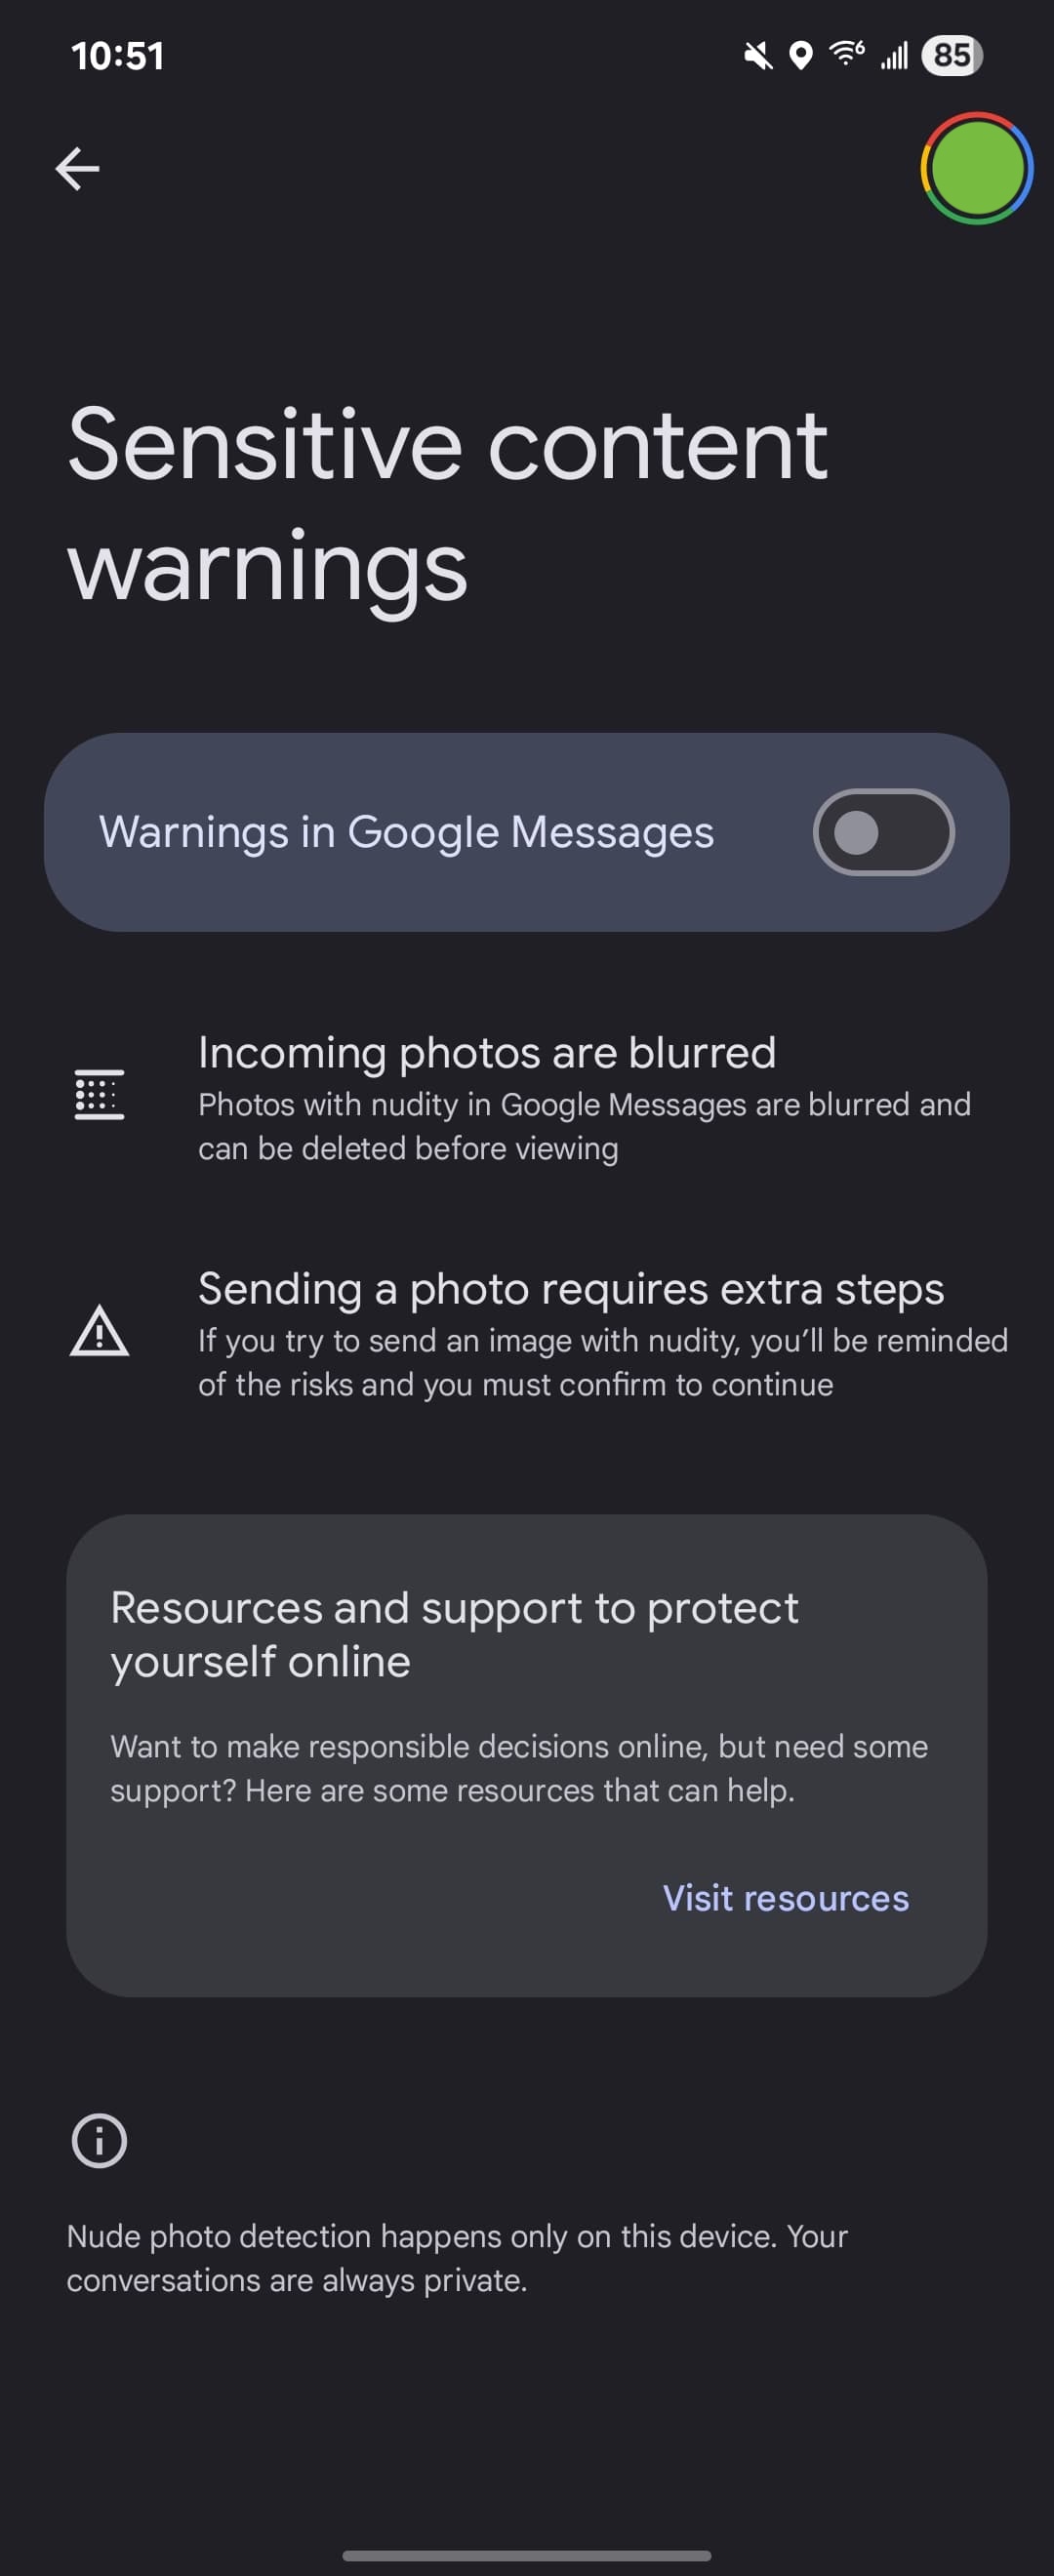
Google наконец-то выкатывает фичу, о которой говорили ещё в прошлом году: автоматическое размытие «пикантных» картинок в Google Messages. Да-да, если кто-то вдруг решил прислать вам неожиданный нюдс, приложение любезно замажет это дело и спросит, хотите ли вы это вообще видеть. Такие вот цифровые джентльмены.

Всё происходит на вашем устройстве — никакие фото никуда не отправляются. Специальный компонент под названием SafetyCore отвечает за распознавание контента, и именно он в последние месяцы таинственно появился у многих пользователей.

Некоторые Android-гики уже начали паниковать: мол, что за подозрительная штука под капотом? Но теперь ясно — SafetyCore нужен, чтобы уметь определять откровенные изображения и замазывать их до вашего одобрения.

Если фото с откровенным содержанием приходит в чате, оно автоматически размывается, а вы видите предупреждение и решаете: смотреть или не смотреть. Заодно можно и отправителя сразу в бан послать. А если вы сами решили отправить что-то «такое» — система ненавязчиво подскажет, что, может, не стоит. Но решать, конечно, вам.

У кого включено, а у кого — не совсем:

  • Взрослым с обычными телефонами — функция выключена по умолчанию, но её можно включить в настройках Google Messages (раздел «Защита и безопасность»).
  • Подростки — у них фильтр включён, но его можно отключить.
  • На детских телефонах под родительским контролем (Family Link) — фильтр включён и отключается только через администратора.


Когда ждать и что нужно?

По данным 9to5Google, фича уже выкатывается на Android-устройства с Google Messages версии 9 и выше. В настоящий момент она доступна в бета-версии, так что если не хотите ждать — можно зайти в Play Store и записаться в бета-тестеры. Работает даже на Android Go, если у телефона есть хотя бы 2 ГБ оперативки.

И да, размытие действует только в Google Messages, так что если вы пользуетесь другим приложением для СМС/ММС — придётся пересесть.

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru