


Российских военных атакует Android-шпион, встроенный в Alpine Quest

Российских военных атакует Android-шпион, встроенный в Alpine Quest

Российских военных атакует Android-шпион, встроенный в Alpine Quest

Обнаружен троянизированный вариант навигатора Alpine Quest, которым в числе прочих пользуются военнослужащие в зоне СВО. По данным «Доктор Веб», вредоносный репак раздается через Telegram и один из российских каталогов для Android.

Анализ показал, что набор функций Android.Spy.1292.origin (результат VirusTotal — 22/65 на 22 апреля) позволяет оператору отслеживать местоположение зараженных телефонов и загружать в них вспомогательные модули для кражи файлов по выбору.

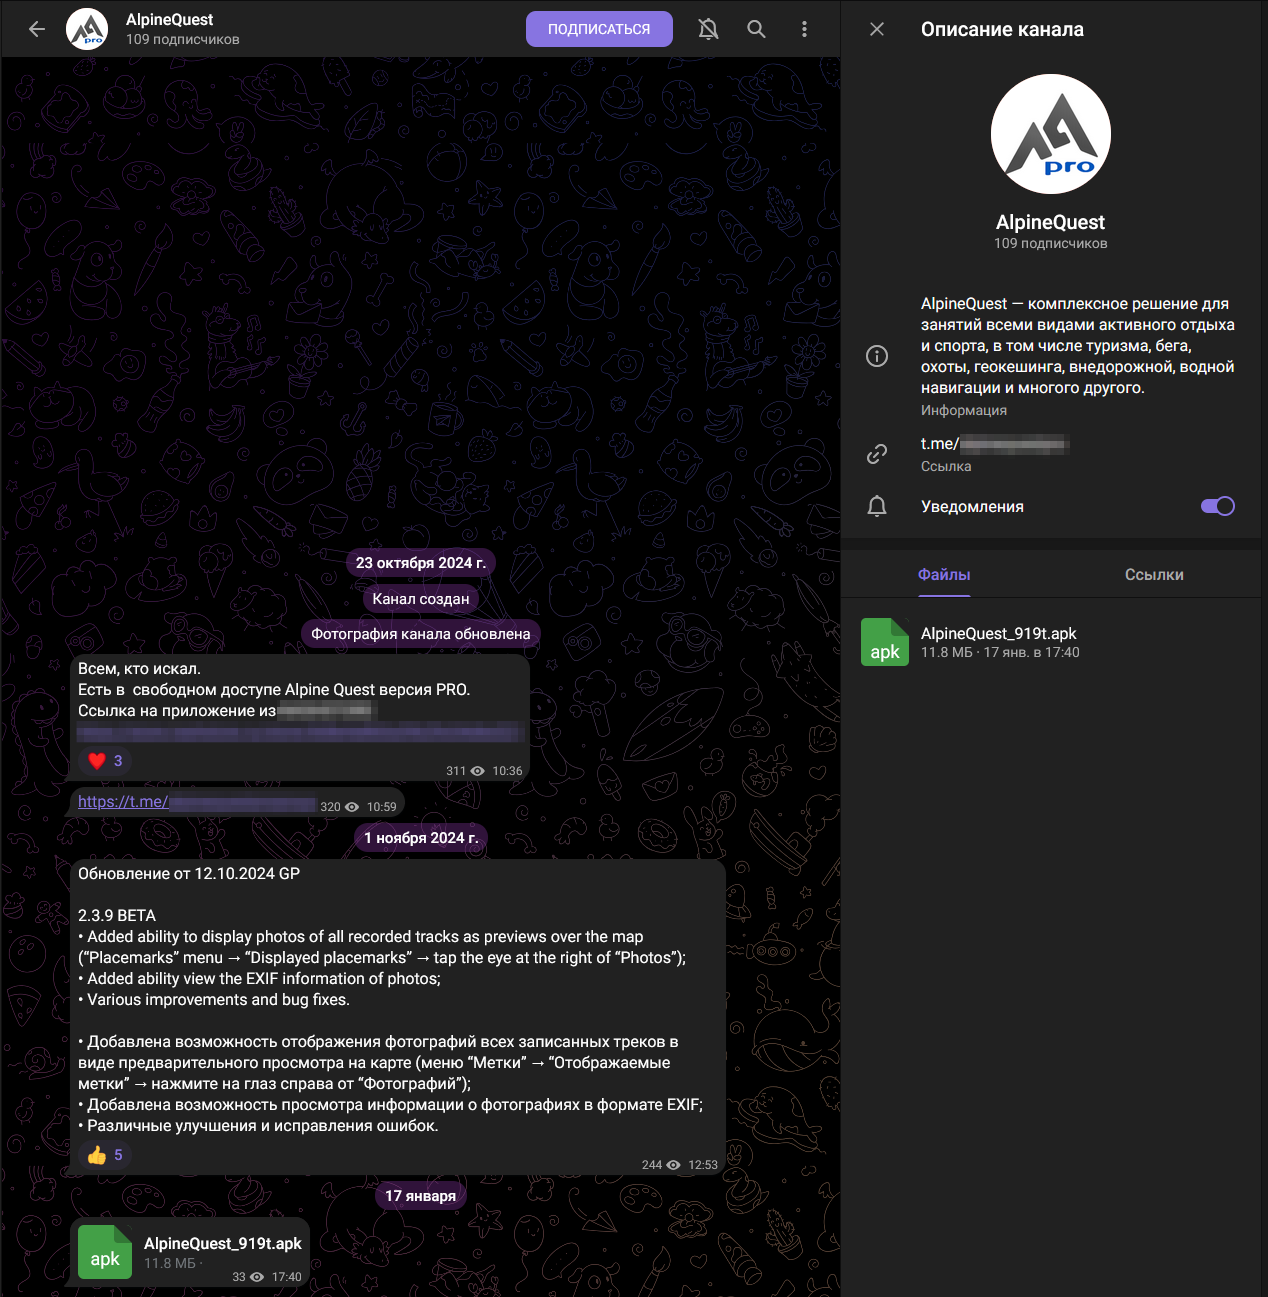
Встроенный в копию легитимной программы троян раздается под видом бесплатной версии Alpine Quest Pro. Для его распространения создан телеграм-канал, в котором опубликована ссылка для скачивания из российского каталога приложений, а также выкладываются обновления.


При первом запуске Android.Spy.1292.origin запрашивает необходимые ему разрешения, в том числе на доступ к внешнему хранилищу. Получив их, троян собирает и отсылает на C2-сервер следующие сведения:

  • учетные данные жертвы, номер телефона;
  • список контактов;
  • текущая дата;
  • текущая геолокация;
  • пользовательские файлы;
  • версия приложения.

Часть информации дублируется в телеграм-бот злоумышленников, в том числе новые координаты жертвы. Все локации записываются в отдельный файл; когда вес превысит 100 Мбайт, он удаляется, и создается новый.

Из хранимых файлов операторов шпиона больше всего интересуют конфиденциальные документы, передаваемые через Telegram и WhatsApp, а также журнал locLog приложения Alpine Quest. Для их вывода зловреду отдается команда на загрузку дополнительных модулей.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru