


Российских военных атакует Android-шпион, встроенный в Alpine Quest

Российских военных атакует Android-шпион, встроенный в Alpine Quest

Российских военных атакует Android-шпион, встроенный в Alpine Quest

Обнаружен троянизированный вариант навигатора Alpine Quest, которым в числе прочих пользуются военнослужащие в зоне СВО. По данным «Доктор Веб», вредоносный репак раздается через Telegram и один из российских каталогов для Android.

Анализ показал, что набор функций Android.Spy.1292.origin (результат VirusTotal — 22/65 на 22 апреля) позволяет оператору отслеживать местоположение зараженных телефонов и загружать в них вспомогательные модули для кражи файлов по выбору.

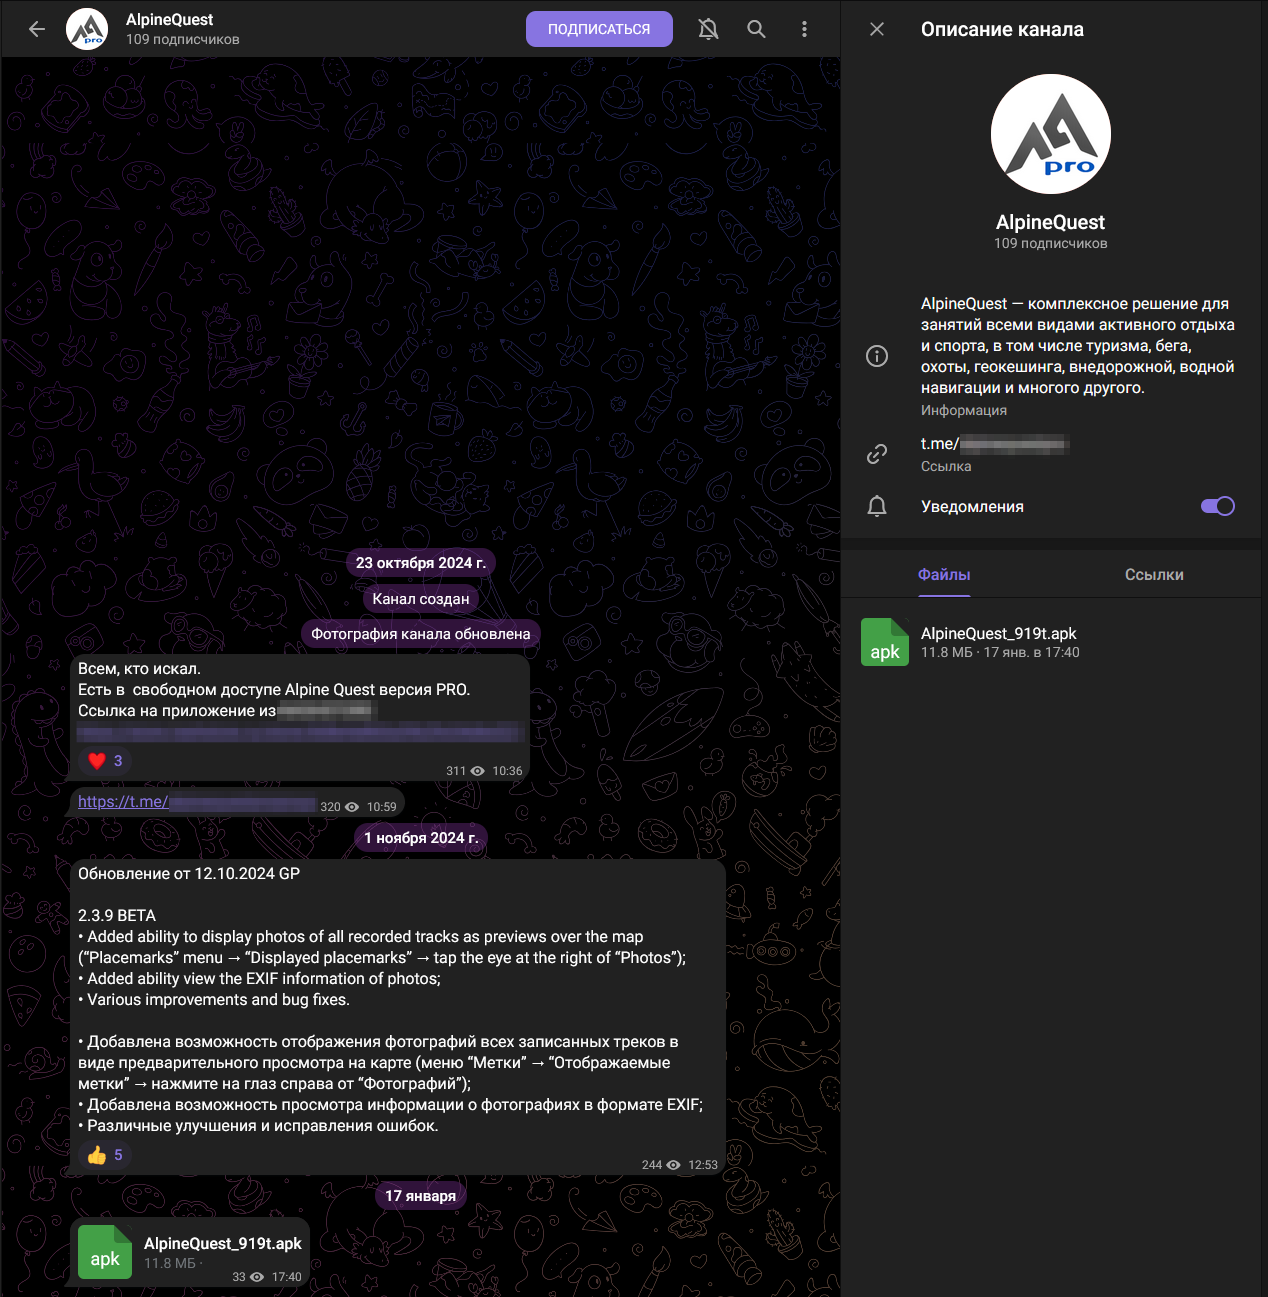
Встроенный в копию легитимной программы троян раздается под видом бесплатной версии Alpine Quest Pro. Для его распространения создан телеграм-канал, в котором опубликована ссылка для скачивания из российского каталога приложений, а также выкладываются обновления.


При первом запуске Android.Spy.1292.origin запрашивает необходимые ему разрешения, в том числе на доступ к внешнему хранилищу. Получив их, троян собирает и отсылает на C2-сервер следующие сведения:

  • учетные данные жертвы, номер телефона;
  • список контактов;
  • текущая дата;
  • текущая геолокация;
  • пользовательские файлы;
  • версия приложения.

Часть информации дублируется в телеграм-бот злоумышленников, в том числе новые координаты жертвы. Все локации записываются в отдельный файл; когда вес превысит 100 Мбайт, он удаляется, и создается новый.

Из хранимых файлов операторов шпиона больше всего интересуют конфиденциальные документы, передаваемые через Telegram и WhatsApp, а также журнал locLog приложения Alpine Quest. Для их вывода зловреду отдается команда на загрузку дополнительных модулей.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru