


SVG-файлы используют для кражи паролей от аккаунтов в Google и Microsoft

SVG-файлы используют для кражи паролей от аккаунтов в Google и Microsoft

SVG-файлы используют для кражи паролей от аккаунтов в Google и Microsoft

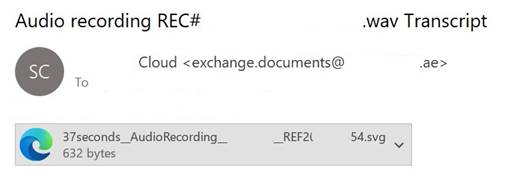
Злоумышленники придумали очередной способ выманить логины и пароли — на этот раз через вложения в формате SVG. В почтовых рассылках пользователям и компаниям начали приходить такие файлы с заманчивыми названиями, и при открытии они ведут на фишинговые сайты, маскирующиеся под Google или Microsoft.

Атака выглядит так:

  1. Приходит письмо с вложением .svg — якобы аудиофайл или документ.
  2. Вы открываете его в браузере — и видите кнопку «Прослушать» или «Подписать документ».
  3. Жмёте — и попадаете на фейковую страницу входа, похожую на форму аутентификации Google или Microsoft.
  4. Вводите логин и пароль — и передаёте их прямиком в руки мошенников.

SVG-файлы — это векторные изображения, но в отличие от .jpg или .png они могут содержать JavaScript и HTML. Именно за счёт этого SVG превращается из картинки в маленький вредонос, способный перенаправлять на фишинговые ресурсы или прямо в себе содержать соответствующий код.


Что происходит сейчас, по данным «Лаборатории Касперского»:

  • В марте 2025 года количество подобных атак выросло почти в 6 раз по сравнению с февралем.
  • С начала года по миру уже зафиксировано больше 4 тысяч таких писем.
  • Основная цель — украсть доступ к аккаунтам, особенно корпоративным.

Атаки пока достаточно просты технически: файл либо сразу открывает поддельную страницу, либо перенаправляет на неё. Но специалисты предупреждают: подход может быть легко усложнён и использован в целевых атаках, особенно против компаний.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru