


Волна мошенничества с горящими турами находится на пике

Волна мошенничества с горящими турами находится на пике

Волна мошенничества с горящими турами находится на пике

По России прокатилась новая волна мошенничеств, связанных с продажей «горящих» туров. Аферисты используют разнообразные схемы — от бронирования номеров в несуществующих отелях до классического сбора предоплаты с последующим исчезновением.

Жертвой одной из таких схем стала москвичка Юлия. Как сообщили «Известия» со ссылкой на источники в правоохранительных органах, в январе она обратилась в офис туристической компании, с которой уже сотрудничала ранее, чтобы приобрести летний тур.

Задаток она внесла наличными. Когда в феврале Юлия решила оплатить оставшуюся сумму, сотрудники предложили немного подождать. А 3 апреля выяснилось, что личные кабинеты менеджеров больше не работают, а руководство компании исчезло вместе с деньгами. Пострадавшая обратилась в полицию.

«Не исключено, что сотрудников использовали втемную — организаторы компании дождались, пока те привлекут нескольких “жирных” клиентов, получат от них предоплату и переведут деньги на счета злоумышленников, после чего скрылись», — прокомментировал ситуацию источник «Известий».

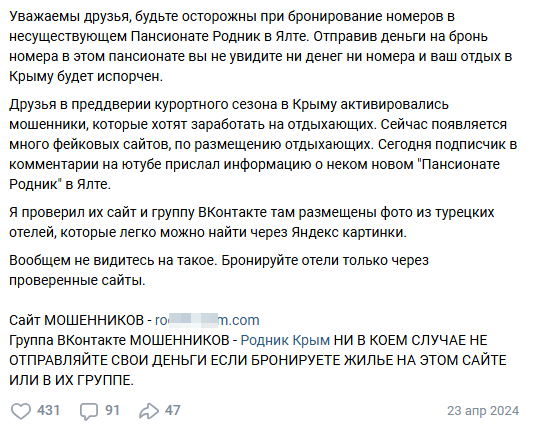
Кроме того, как выяснили «Известия», мошенники продолжают успешно продавать туры в несуществующий пансионат «Родник». Хотя аферу с ним уже разоблачили в соцсетях в 2024 году, она по-прежнему работает. Если раньше пансионат якобы находился в Ялте, то теперь он «переехал» в Абхазию. Однако аферисты используют тот же сайт, шаблон и описание. Жертвами обмана стали два жителя Омска. Один из них обратился в полицию после того, как увидел предупреждение на официальном сайте министерства туризма Абхазии о том, что такого объекта не существует. В настоящее время мошеннический сайт уже заблокирован.

«Они подбирают фотографии без водяных знаков, скачивают их, иногда “отзеркаливают”, а потом выдают за свои, — рассказал представитель туриндустрии на условиях анонимности. — Часто бывает, что люди попадают на поддельные страницы реально существующих отелей, вносят предоплату, а обман выясняется уже при попытке заселиться».

Управляющий партнёр адвокатского бюро г. Москвы «РИ-консалтинг», член МРО «Деловая Россия» Елена Гладышева советует тщательно проверять туроператоров и их агентов. Это можно сделать через специальный сервис ФНС, в котором указаны недействительные ИНН юридических лиц. Также стоит обратить внимание на коды ОКВЭД — мошенники часто допускают ошибки в этих данных. Кроме того, существует сервис для проверки компании на признаки фирмы-однодневки.

«Не стоит оплачивать тур наличными или переводить деньги на счёт физического лица (даже если это ваша давняя подруга и “вы так делали уже тысячу раз”). В таких случаях резко возрастает риск того, что у туроператора не будет информации об оплате, а перелёт — особенно обратный — может просто отсутствовать в бронировании», — предупреждает Елена Гладышева.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru