


Фейковые подарки на Пасху: в Telegram орудуют боты-обманщики

Фейковые подарки на Пасху: в Telegram орудуют боты-обманщики

Фейковые подарки на Пасху: в Telegram орудуют боты-обманщики

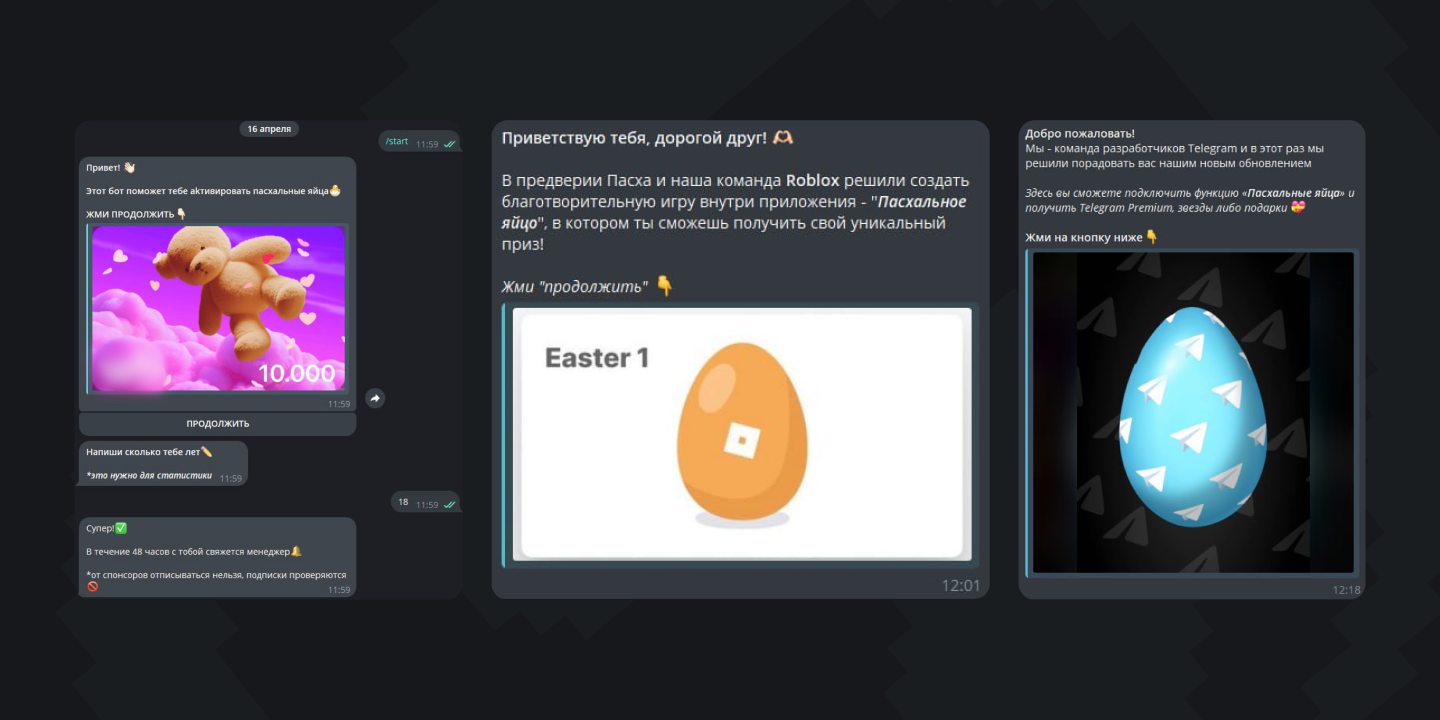
В преддверии Пасхи в Telegram появилась целая волна мошеннических ботов, маскирующихся под праздничные акции. Специалисты компании F6 обнаружили как минимум 11 таких ботов. Они обещают подарки, премиум-подписки и бонусы — якобы от имени Telegram, Roblox или популярных онлайн-магазинов.

Сценарий у всех один: чтобы получить «пасхальное яйцо», нужно подписаться на ряд каналов, ввести свой возраст и дождаться ответа от «менеджера». Иногда обещают подарок прямо в игровом аккаунте, но сначала — немного ожидания и «обязательная подписка».

А вот дальше начинаются проблемы. Некоторые боты просто продвигают инвестиционные лохотроны — каналы, где рассказывают, как «легко и быстро заработать». А другие действуют жёстче: они просят номер телефона и код подтверждения — а это уже прямая дорога к угону аккаунта.

Зафиксировано, что на эти «пасхальные» боты уже клюнули более 120 тысяч пользователей. Причём в зоне риска не только взрослые, но и дети — особенно те, кто играет в Roblox.


Продвигаются такие схемы через рилсы в Instagram (социальная сеть принадлежат корпорации Meta, которая признана экстремистской и запрещена в РФ) и ролики в TikTok: ссылки из видео ведут в Telegram, а оттуда — прямо к ботам.

Эксперты подчёркивают: это первый случай, когда в фишинге стали использовать образы Пасхи. Ранее мошенники уже пытались использовать Масленицу, и, судя по всему, будут продолжать цепляться за любой повод — хоть религиозный, хоть календарный — лишь бы схему «под праздник» выдать.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru