


В Telegram найден бот, выдающий Android-трояна за моды Roblox и Minecraft

В Telegram найден бот, выдающий Android-трояна за моды Roblox и Minecraft

В Telegram найден бот, выдающий Android-трояна за моды Roblox и Minecraft

Специалисты F6 выявили новую вредоносную кампанию в Telegram. Ее авторы через бот раздают на Android-устройства неназванного трояна под видом модифицированных приложений и игр, пользующихся популярностью у детей.

Мошенники рекламируют свои фейки в специально созданных телеграм-каналах, посвященных Roblox, Minecraft, Brawl Stars, Subway Surfers, Standoff 2 и проч. Некоторые из них предлагают также скачать TikTok без ограничений и рекламы и уже набрали свыше 200 тыс. подписчиков.


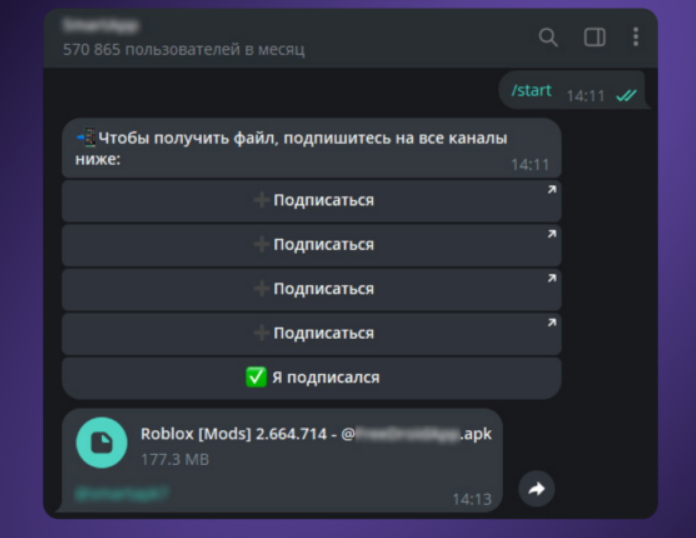
Публикуемые в этих сообществах ссылки привязаны к боту, где для скачивания файла придется оформить несколько дополнительных подписок. Сокрытый в APK вредонос умеет воровать конфиденциальную информацию (учетки, банковские реквизиты и т. п.), а также выполнять удаленные команды и менять настройки мобильного устройства.


Имена отдаваемых файлов соответствуют названиям каналов, из которых приходят посетители. За месяц вредоносный бот собрал свыше 570 тыс. визитов; информация о нем уже передана в техподдержку мессенджера.

«В Telegram можно найти множество игровых каналов якобы с модами, бонусами или раздачей внутренней валюты, — комментирует Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F6. — Часто их создают для привлечения подписчиков и трафика. Также есть каналы, которые ведут на взломанные версии игр – кряки. Все они способны скрывать серьёзные угрозы для пользователей».

Заточенные под Android трояны также могут распространяться в Telegram под видом фото или любительского видео.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru