


В Telegram найден бот, выдающий Android-трояна за моды Roblox и Minecraft

В Telegram найден бот, выдающий Android-трояна за моды Roblox и Minecraft

В Telegram найден бот, выдающий Android-трояна за моды Roblox и Minecraft

Специалисты F6 выявили новую вредоносную кампанию в Telegram. Ее авторы через бот раздают на Android-устройства неназванного трояна под видом модифицированных приложений и игр, пользующихся популярностью у детей.

Мошенники рекламируют свои фейки в специально созданных телеграм-каналах, посвященных Roblox, Minecraft, Brawl Stars, Subway Surfers, Standoff 2 и проч. Некоторые из них предлагают также скачать TikTok без ограничений и рекламы и уже набрали свыше 200 тыс. подписчиков.


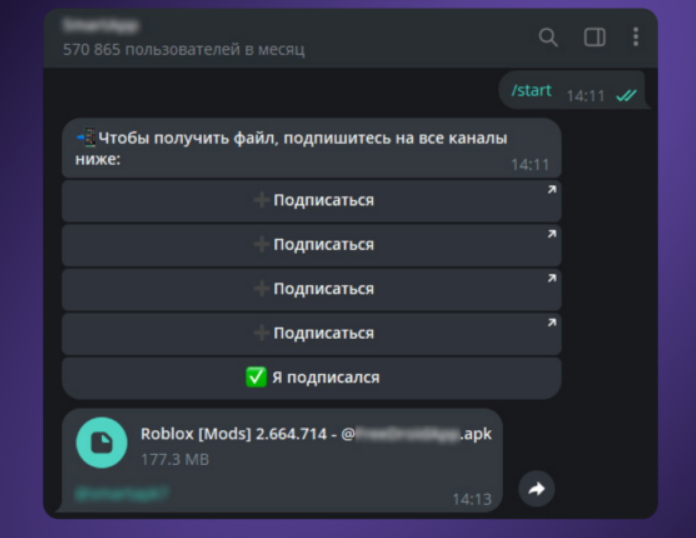
Публикуемые в этих сообществах ссылки привязаны к боту, где для скачивания файла придется оформить несколько дополнительных подписок. Сокрытый в APK вредонос умеет воровать конфиденциальную информацию (учетки, банковские реквизиты и т. п.), а также выполнять удаленные команды и менять настройки мобильного устройства.


Имена отдаваемых файлов соответствуют названиям каналов, из которых приходят посетители. За месяц вредоносный бот собрал свыше 570 тыс. визитов; информация о нем уже передана в техподдержку мессенджера.

«В Telegram можно найти множество игровых каналов якобы с модами, бонусами или раздачей внутренней валюты, — комментирует Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F6. — Часто их создают для привлечения подписчиков и трафика. Также есть каналы, которые ведут на взломанные версии игр – кряки. Все они способны скрывать серьёзные угрозы для пользователей».

Заточенные под Android трояны также могут распространяться в Telegram под видом фото или любительского видео.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru