


В Microsoft 365 по умолчанию отключили ActiveX

В Microsoft 365 по умолчанию отключили ActiveX

В Microsoft 365 по умолчанию отключили ActiveX

Изменена одна из дефолтных настроек Microsoft 365: элементы управления ActiveX в Windows-приложениях Word, Excel, PowerPoint и Visio теперь будут отключены, и никакой нотификации при этом пользователи не увидят.

Обновление пока доступно в виде бета и развертывается как превью там, где установлены пакеты версии 2504 (сборка 18730.20030) и выше. Такое же изменение в прошлом году реализовали в Office 2024 — по соображениям безопасности.

Отключение фреймворка по умолчанию блокирует создание новых объектов ActiveX, а также возможность взаимодействия с существующими. При открытии файла вверху появится сообщение о блокировке:


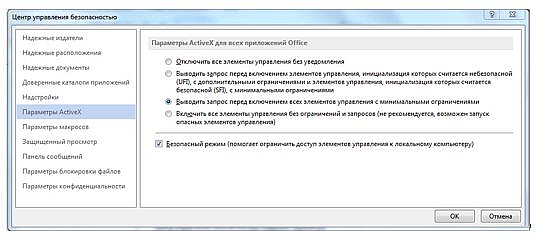
Прежняя дефолтная настройка «Выводить запрос перед включением всех элементов управления с минимальными ограничениями» предполагала, что юзер отдает себе отчет о рисках, связанных с выдачей разрешения: запуск ActiveX с минимальными ограничениями провоцирует злоупотребления и открывает систему для атак.

В случае нужды ActiveX можно включить через Центр управления безопасностью — при наличии разрешения админа на доступ. При этом изменение настроек (Файл > Параметры > Центр управления безопасностью > Настройки > Параметры ActiveX) будет применено ко всем офисным приложениям списка.


Не исключено, что в итоге ActiveX постигнет судьба VBScript, который Microsoft решила упразднить, чтобы закрыть популярную лазейку для установки вредоносных программ.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru