


Папка inetpub на диске C? Это не троян, а баг после обновления Windows

Папка inetpub на диске C? Это не троян, а баг после обновления Windows

Папка inetpub на диске C? Это не троян, а баг после обновления Windows

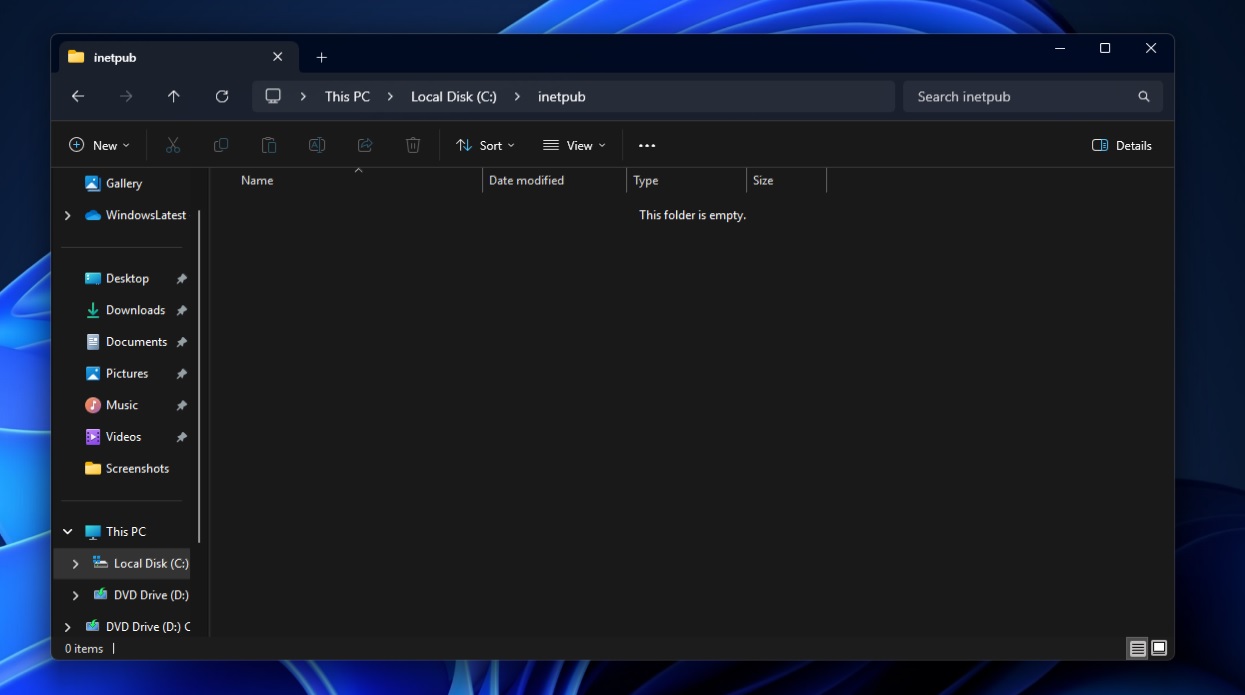
Если вы обновились до Windows 11 версии 24H2 и установили апдейт KB5055523, то могли заметить странную папку inetpub, внезапно появившуюся в корне системного диска. Спокойно — это не зловред и не чья-то шутка, а, похоже, просто маленький недочёт Microsoft.

Эта директория обычно появляется только если вы вручную включаете IIS — встроенный веб-сервер Windows, который используют разработчики для тестов и публикации сайтов.

Но, как показал анализ, после обновления IIS всё ещё числится как отключённый компонент. Значит, его, скорее всего, случайно активировали во время установки апдейта, а потом сразу же выключили. Каталог при этом забыли убрать.


Зачем IIS вообще понадобился во время обновления? Тут пока загадка. Может, какая-то внутренняя задача требовала его активации, а может, это просто баг. Но так как система не удаляет inetpub автоматически (на всякий случай — вдруг там были важные файлы), он остался.

Главное: это не вредонос, и никакой угрозы нет. Папка пустая, безопасная и вообще ничего не делает. Хотите — удалите её вручную, хотите — пусть лежит. Работе Windows она не мешает никак.

Напомним, вчера мы писали, что после установки накопительного обновления KB5002700 для Office 2016 пользователи Windows 10 и 11 столкнулись с отказом приложений. При запуске сразу падали Word и Excel, при попытке доступа к Календарю — Outlook.

Кроме того, апрельские апдейты сломали Windows Hello у ряда пользователей.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru