


Папка inetpub на диске C? Это не троян, а баг после обновления Windows

Папка inetpub на диске C? Это не троян, а баг после обновления Windows

Папка inetpub на диске C? Это не троян, а баг после обновления Windows

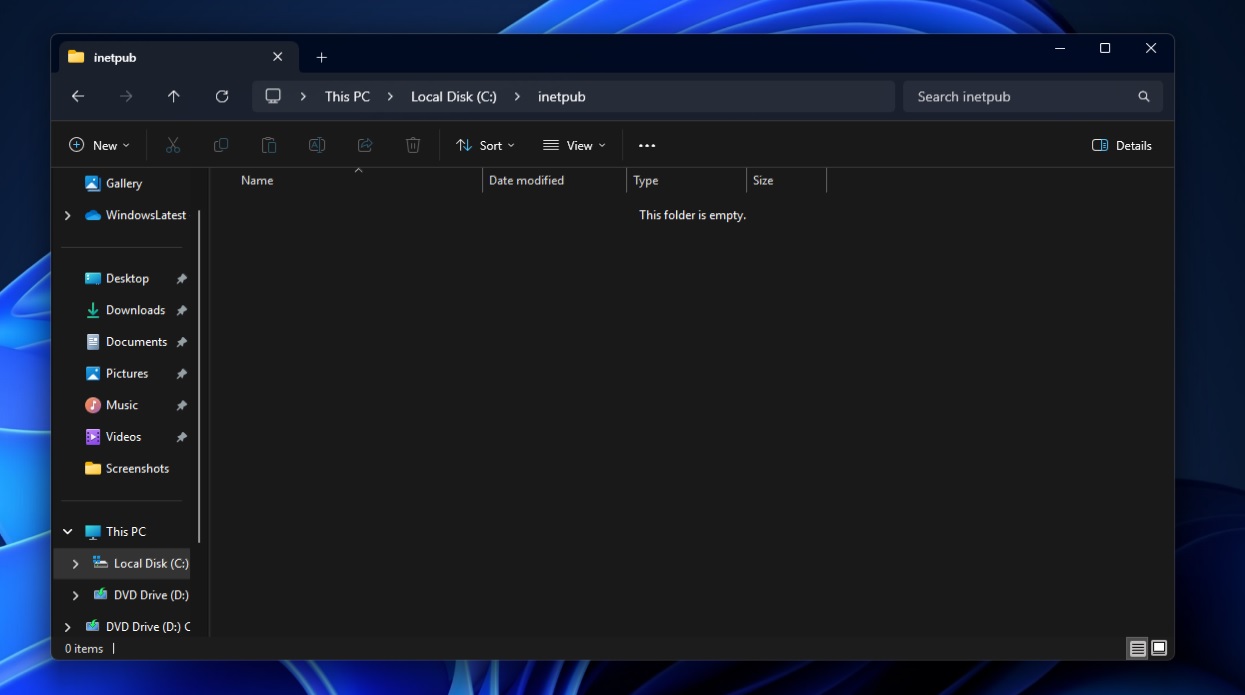
Если вы обновились до Windows 11 версии 24H2 и установили апдейт KB5055523, то могли заметить странную папку inetpub, внезапно появившуюся в корне системного диска. Спокойно — это не зловред и не чья-то шутка, а, похоже, просто маленький недочёт Microsoft.

Эта директория обычно появляется только если вы вручную включаете IIS — встроенный веб-сервер Windows, который используют разработчики для тестов и публикации сайтов.

Но, как показал анализ, после обновления IIS всё ещё числится как отключённый компонент. Значит, его, скорее всего, случайно активировали во время установки апдейта, а потом сразу же выключили. Каталог при этом забыли убрать.


Зачем IIS вообще понадобился во время обновления? Тут пока загадка. Может, какая-то внутренняя задача требовала его активации, а может, это просто баг. Но так как система не удаляет inetpub автоматически (на всякий случай — вдруг там были важные файлы), он остался.

Главное: это не вредонос, и никакой угрозы нет. Папка пустая, безопасная и вообще ничего не делает. Хотите — удалите её вручную, хотите — пусть лежит. Работе Windows она не мешает никак.

Напомним, вчера мы писали, что после установки накопительного обновления KB5002700 для Office 2016 пользователи Windows 10 и 11 столкнулись с отказом приложений. При запуске сразу падали Word и Excel, при попытке доступа к Календарю — Outlook.

Кроме того, апрельские апдейты сломали Windows Hello у ряда пользователей.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru