


Папка inetpub на диске C? Это не троян, а баг после обновления Windows

Папка inetpub на диске C? Это не троян, а баг после обновления Windows

Папка inetpub на диске C? Это не троян, а баг после обновления Windows

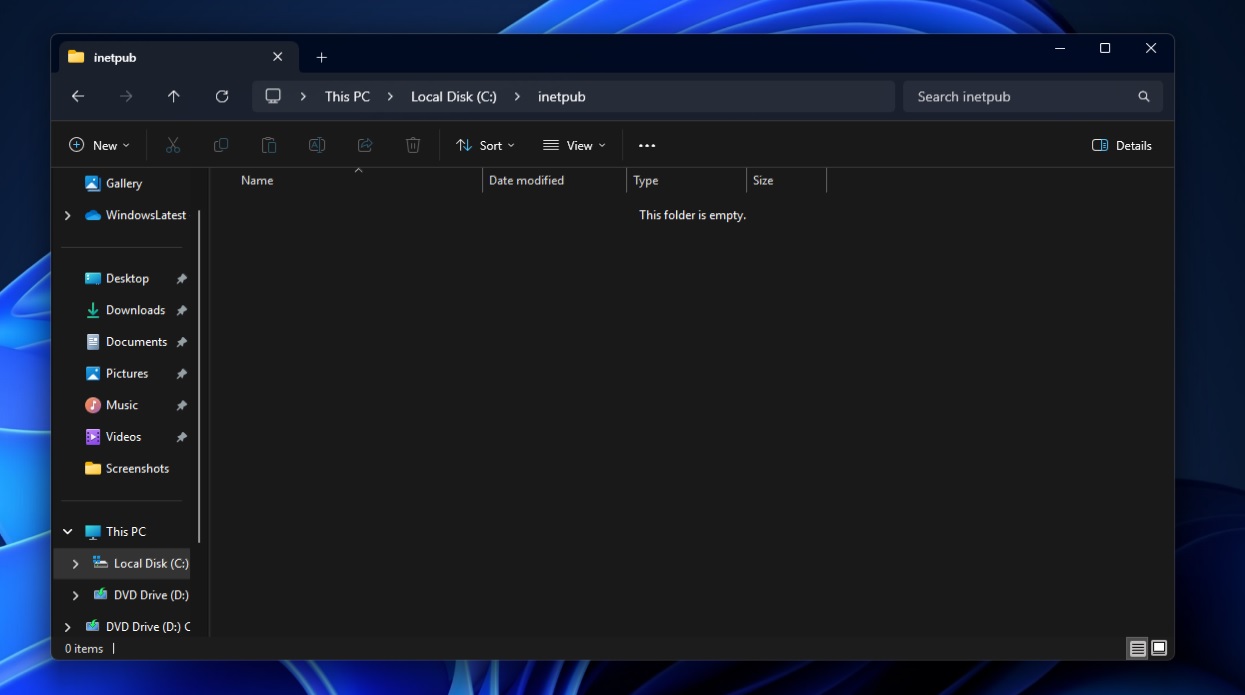
Если вы обновились до Windows 11 версии 24H2 и установили апдейт KB5055523, то могли заметить странную папку inetpub, внезапно появившуюся в корне системного диска. Спокойно — это не зловред и не чья-то шутка, а, похоже, просто маленький недочёт Microsoft.

Эта директория обычно появляется только если вы вручную включаете IIS — встроенный веб-сервер Windows, который используют разработчики для тестов и публикации сайтов.

Но, как показал анализ, после обновления IIS всё ещё числится как отключённый компонент. Значит, его, скорее всего, случайно активировали во время установки апдейта, а потом сразу же выключили. Каталог при этом забыли убрать.


Зачем IIS вообще понадобился во время обновления? Тут пока загадка. Может, какая-то внутренняя задача требовала его активации, а может, это просто баг. Но так как система не удаляет inetpub автоматически (на всякий случай — вдруг там были важные файлы), он остался.

Главное: это не вредонос, и никакой угрозы нет. Папка пустая, безопасная и вообще ничего не делает. Хотите — удалите её вручную, хотите — пусть лежит. Работе Windows она не мешает никак.

Напомним, вчера мы писали, что после установки накопительного обновления KB5002700 для Office 2016 пользователи Windows 10 и 11 столкнулись с отказом приложений. При запуске сразу падали Word и Excel, при попытке доступа к Календарю — Outlook.

Кроме того, апрельские апдейты сломали Windows Hello у ряда пользователей.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru