


В Google Chrome закрыли 23-летнюю уязвимость, сливающую историю браузера

В Google Chrome закрыли 23-летнюю уязвимость, сливающую историю браузера

В Google Chrome закрыли 23-летнюю уязвимость, сливающую историю браузера

В Google Chrome недавно устранили уязвимость, позволяющую по изменению цвета ссылок отслеживать посещения сайтов и персонализировать рекламу. Проблему, свойственную браузерам более 20 лет, решили секционированием хранимой истории визитов.

Патч включен в состав сборки Chrome 136 бета. Выпуск новой версии браузера запланирован на 23 апреля.

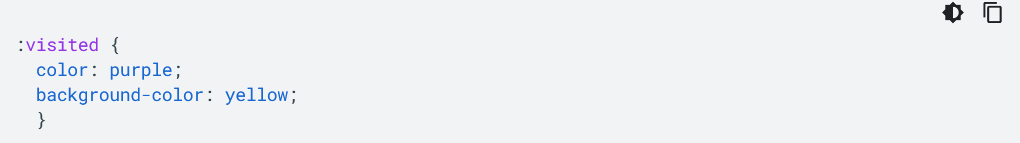
Проблема приватности, о которой идет речь, возникла во времена, когда сайты стали полагаться на CSS-селектор :visited, чтобы улучшить взаимодействие с пользователем и помочь ему перемещаться в интернете.

Активные ссылки обычно подсвечиваются синим на страницах, а при клике цвет изменяется в соответствии с настройками — к примеру, становится фиолетовым.


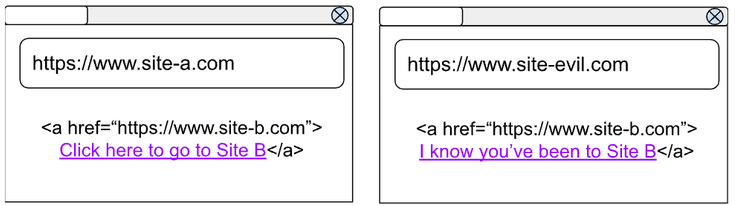
Таким же образом совершенный переход будет отображаться на всех сайтах, содержащих эту ссылку (браузер проверяет ее наличие в истории посещений).


Этот механизм зачастую используют для отслеживания перемещений рекламодатели и исполняемые скрипты на сайтах. Разработчики браузеров многократно пытались смягчить угрозу приватности пользователей с помощью различных ухищрений, но искоренить проблему они не могли.

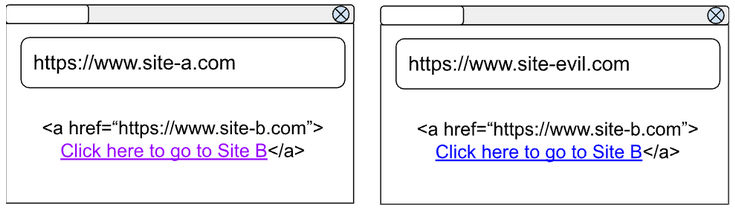
В баг-трекере Chromium она долгое время числилась как Won’t Fix — «неразрешимая», а теперь в Google нашли, наконец, выход. Посещенные ссылки теперь будут храниться в Chrome вместе с контекстом (URL, TLD сайта, источник содержимого iframe).

В результате такой привязки ссылка будет отображаться как посещенная только на том сайте, с которого был совершен переход.


Исключения сделаны для вложенных страниц на сайтах: они будут отображаться как :visited даже в том случае, когда на них пришли с другого сайта.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru