


В Google Chrome закрыли 23-летнюю уязвимость, сливающую историю браузера

В Google Chrome закрыли 23-летнюю уязвимость, сливающую историю браузера

В Google Chrome закрыли 23-летнюю уязвимость, сливающую историю браузера

В Google Chrome недавно устранили уязвимость, позволяющую по изменению цвета ссылок отслеживать посещения сайтов и персонализировать рекламу. Проблему, свойственную браузерам более 20 лет, решили секционированием хранимой истории визитов.

Патч включен в состав сборки Chrome 136 бета. Выпуск новой версии браузера запланирован на 23 апреля.

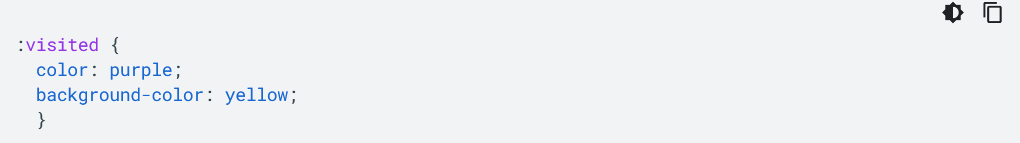
Проблема приватности, о которой идет речь, возникла во времена, когда сайты стали полагаться на CSS-селектор :visited, чтобы улучшить взаимодействие с пользователем и помочь ему перемещаться в интернете.

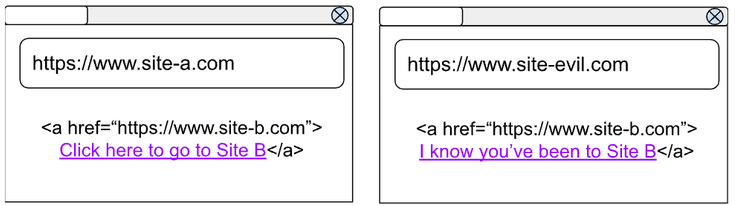
Активные ссылки обычно подсвечиваются синим на страницах, а при клике цвет изменяется в соответствии с настройками — к примеру, становится фиолетовым.


Таким же образом совершенный переход будет отображаться на всех сайтах, содержащих эту ссылку (браузер проверяет ее наличие в истории посещений).


Этот механизм зачастую используют для отслеживания перемещений рекламодатели и исполняемые скрипты на сайтах. Разработчики браузеров многократно пытались смягчить угрозу приватности пользователей с помощью различных ухищрений, но искоренить проблему они не могли.

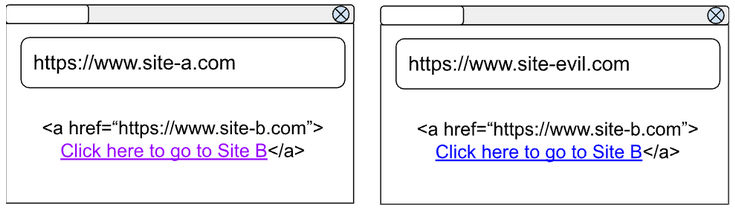
В баг-трекере Chromium она долгое время числилась как Won’t Fix — «неразрешимая», а теперь в Google нашли, наконец, выход. Посещенные ссылки теперь будут храниться в Chrome вместе с контекстом (URL, TLD сайта, источник содержимого iframe).

В результате такой привязки ссылка будет отображаться как посещенная только на том сайте, с которого был совершен переход.


Исключения сделаны для вложенных страниц на сайтах: они будут отображаться как :visited даже в том случае, когда на них пришли с другого сайта.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru