


Новый шпионское приложение для Android не даёт удалить себя без пароля

Новый шпионское приложение для Android не даёт удалить себя без пароля

Новый шпионское приложение для Android не даёт удалить себя без пароля

Исследователи наткнулись на очередной пример коммерческого сталкерского софта для Android, который не только мастерски скрывается на устройствах, но и делает процесс удаления почти невозможным, требуя от пользователя специальный пароль.

Приложение маскируется под стандартные системные настройки, скрывая свою иконку на главном экране и используя функции Android, предназначенные для администрирования устройств и наложения окон.

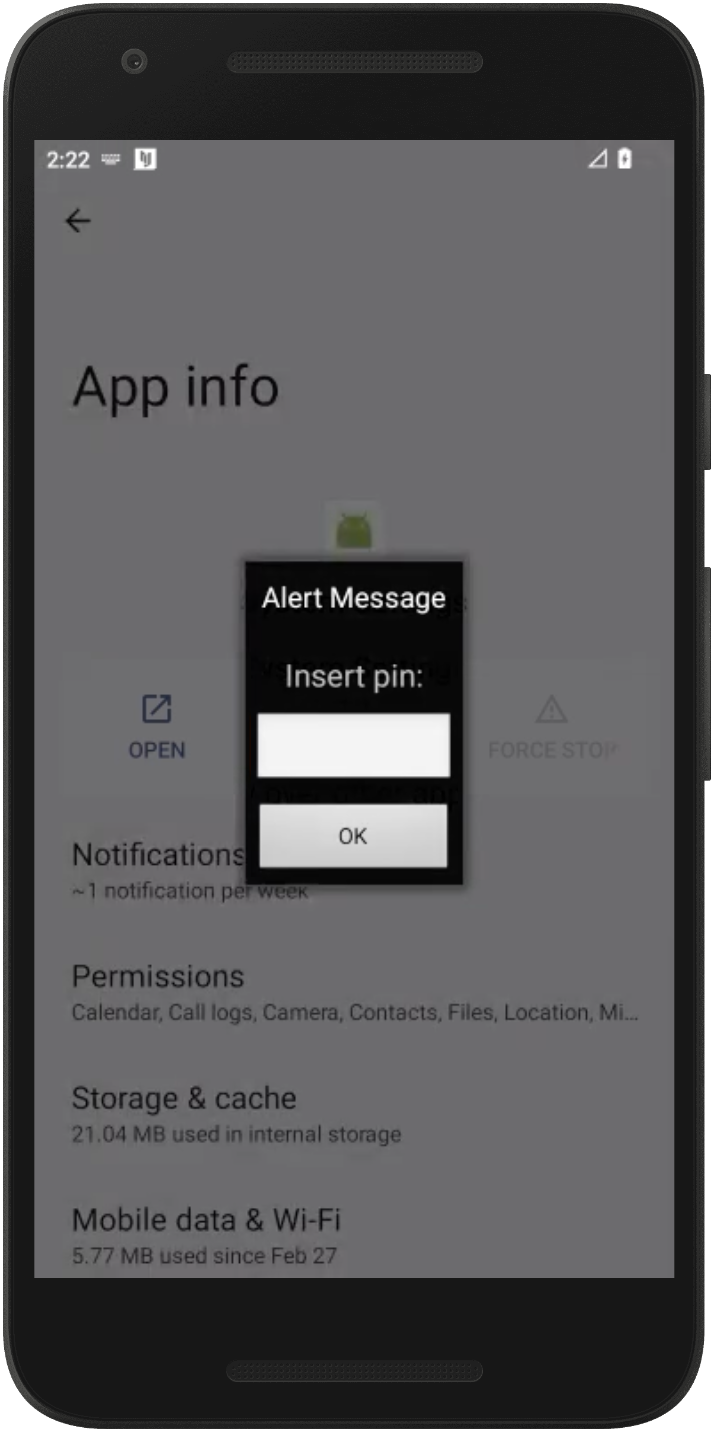
Оно запрашивает разрешение на «наложение окон поверх других приложений», а затем блокирует попытки удаления, выводя всплывающее окно с запросом пароля, который использовался при установке приложения.


При попытке деактивировать или удалить программу через системные настройки, жертва сталкивается с запросом пароля. Неправильная комбинация приводит к возврату на главный экран, полностью блокируя доступ к удалению.

Специалисты TechCrunch предлагают перезагрузить устройство в безопасном режиме (safe mode) — в этом случае загружаются только системные приложения, а сторонние (в том числе шпионские) не запускаются. Это позволяет обойти защиту и удалить программу.

  1. Войти в безопасный режим:
    • Зажать кнопку питания до появления меню.
    • Долгое нажатие на кнопку «Выключить» вызовет запрос на перезапуск в безопасном режиме. Подтвердите действие.
    • После перезапуска вы увидите надпись «Safe mode» на экране.
  1. Отключить права администратора устройства:
    • Перейдите в настройки → Безопасность → Администраторы устройства.
    • Найдите неизвестное приложение и отключите его.
  1. Удалить приложение:
    • Откройте настройки → Приложения.
    • Найдите подозрительное приложение (например, «System Settings») и удалите его.
  1. Перезагрузите устройство в обычном режиме.

Удаление подобного софта даст понять злоумышленнику, что приложение больше не работает. Поэтому перед деинсталляцией важно иметь план безопасности — например, сменить пароли, выйти из аккаунтов, изменить код блокировки устройства и убедиться, что у третьих лиц больше нет физического доступа к телефону.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru