


TsarBot: новый банковский Android-троян с веб-инжектами для 750+ приложений

TsarBot: новый банковский Android-троян с веб-инжектами для 750+ приложений

TsarBot: новый банковский Android-троян с веб-инжектами для 750+ приложений

Исследователи из Cyble обнаружили неизвестную ранее троянскую программу для Android и присвоили ей имя TsarBot. Как оказалось, вредонос ворует учетки с помощью веб-инжектов для более 750 приложений банков, криптосервисов и магазинов.

Новобранец также умеет перехватывать СМС, регистрировать клавиатурный ввод, делать скриншоты, показывать фейковый экран блокировки для кражи ключей, имитировать действия юзера (тапы, свайпы, ввод данных), применять черный оверлей для сокрытия вредоносной активности.

Судя по найденным в лог-файлах артефактам, нового мобильного банкера создал русскоязычный умелец.

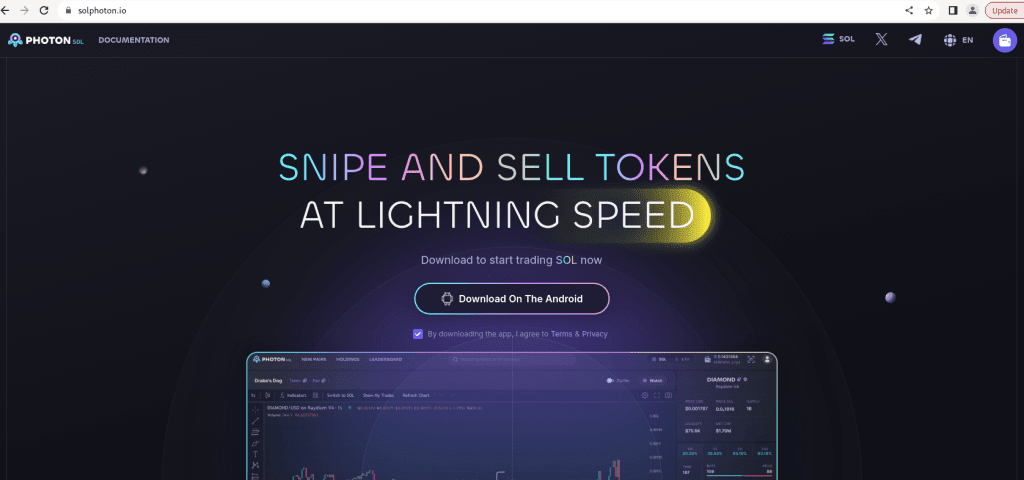
Для распространения TsarBot используются поддельные сайты — имитации легитимных финансовых сервисов. Отдаваемый ими дроппер сохраняет целевой APK (результат VirusTotal на 1 апреля — 23/67) в папке res/raw.


Троян пытается выдать себя за апдейт Google Play Service и при установке запрашивает доступ к спецвозможностям Android (Accessibility). Получив разрешение, он устанавливает WebSocket-соединение с C2 (российский IP в сетях хостинг-провайдера Aeza International) для приема команд и отправки украденных данных.

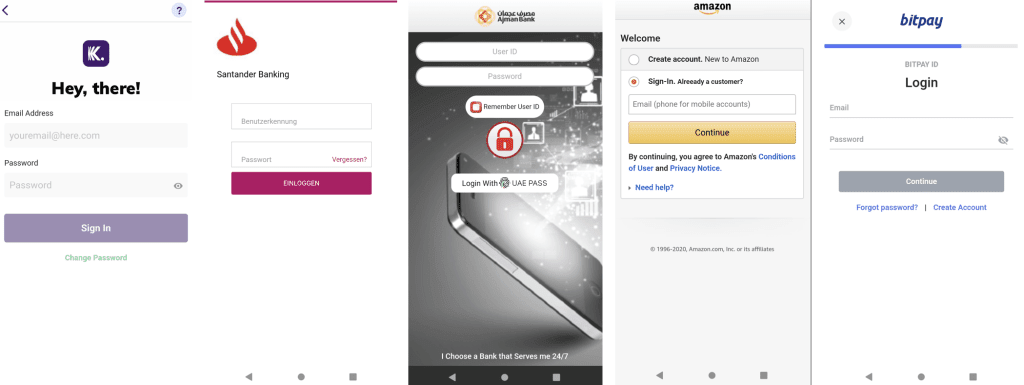
Перечень целевых приложений TsarBot получает со своего сервера. В основном это клиенты банков Франции, Польши, Великобритании, Индии, ОАЭ и Австралии.

При взаимодействии жертвы с установленным софтом вредонос сверяет имя пакета со своим списком; обнаружив совпадение, он запрашивает соответствующую фишинговую страницу и грузит ее в WebView. После успешной кражи учеток отработанная цель из списка удаляется.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru