


TsarBot: новый банковский Android-троян с веб-инжектами для 750+ приложений

TsarBot: новый банковский Android-троян с веб-инжектами для 750+ приложений

TsarBot: новый банковский Android-троян с веб-инжектами для 750+ приложений

Исследователи из Cyble обнаружили неизвестную ранее троянскую программу для Android и присвоили ей имя TsarBot. Как оказалось, вредонос ворует учетки с помощью веб-инжектов для более 750 приложений банков, криптосервисов и магазинов.

Новобранец также умеет перехватывать СМС, регистрировать клавиатурный ввод, делать скриншоты, показывать фейковый экран блокировки для кражи ключей, имитировать действия юзера (тапы, свайпы, ввод данных), применять черный оверлей для сокрытия вредоносной активности.

Судя по найденным в лог-файлах артефактам, нового мобильного банкера создал русскоязычный умелец.

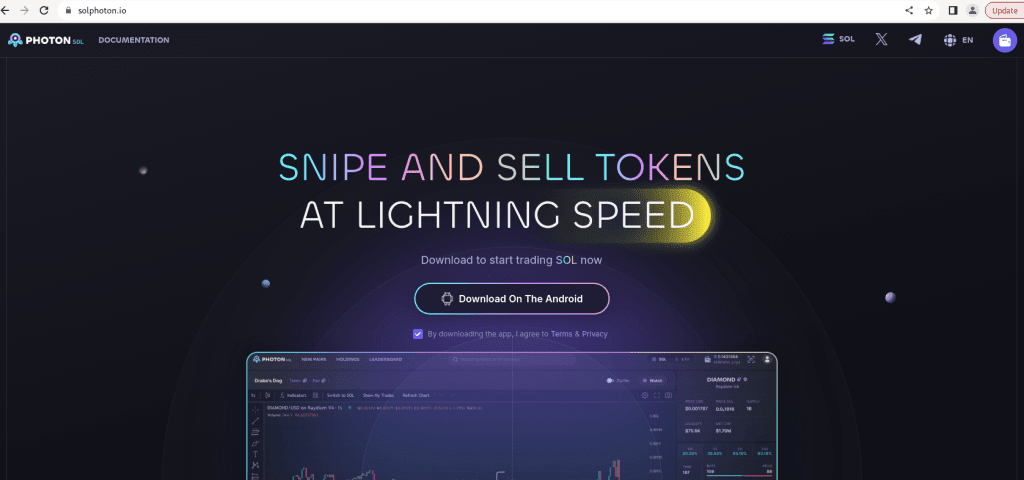
Для распространения TsarBot используются поддельные сайты — имитации легитимных финансовых сервисов. Отдаваемый ими дроппер сохраняет целевой APK (результат VirusTotal на 1 апреля — 23/67) в папке res/raw.


Троян пытается выдать себя за апдейт Google Play Service и при установке запрашивает доступ к спецвозможностям Android (Accessibility). Получив разрешение, он устанавливает WebSocket-соединение с C2 (российский IP в сетях хостинг-провайдера Aeza International) для приема команд и отправки украденных данных.

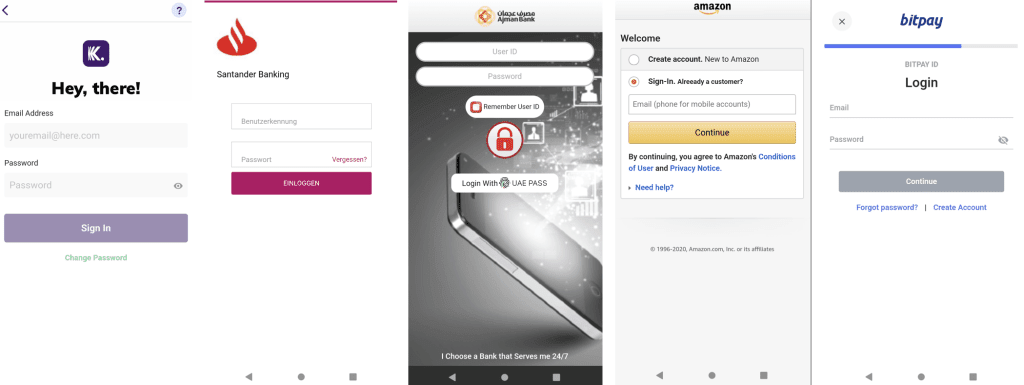
Перечень целевых приложений TsarBot получает со своего сервера. В основном это клиенты банков Франции, Польши, Великобритании, Индии, ОАЭ и Австралии.

При взаимодействии жертвы с установленным софтом вредонос сверяет имя пакета со своим списком; обнаружив совпадение, он запрашивает соответствующую фишинговую страницу и грузит ее в WebView. После успешной кражи учеток отработанная цель из списка удаляется.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru