


TsarBot: новый банковский Android-троян с веб-инжектами для 750+ приложений

TsarBot: новый банковский Android-троян с веб-инжектами для 750+ приложений

TsarBot: новый банковский Android-троян с веб-инжектами для 750+ приложений

Исследователи из Cyble обнаружили неизвестную ранее троянскую программу для Android и присвоили ей имя TsarBot. Как оказалось, вредонос ворует учетки с помощью веб-инжектов для более 750 приложений банков, криптосервисов и магазинов.

Новобранец также умеет перехватывать СМС, регистрировать клавиатурный ввод, делать скриншоты, показывать фейковый экран блокировки для кражи ключей, имитировать действия юзера (тапы, свайпы, ввод данных), применять черный оверлей для сокрытия вредоносной активности.

Судя по найденным в лог-файлах артефактам, нового мобильного банкера создал русскоязычный умелец.

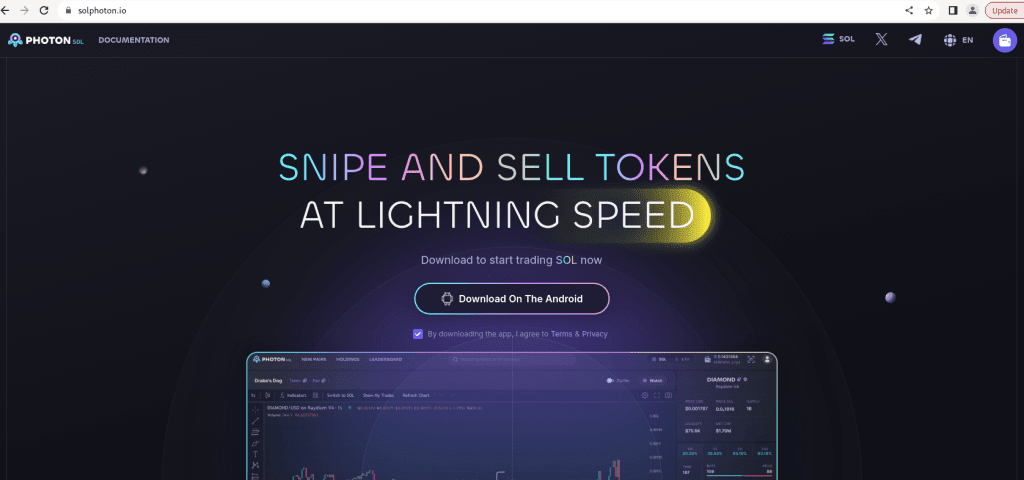
Для распространения TsarBot используются поддельные сайты — имитации легитимных финансовых сервисов. Отдаваемый ими дроппер сохраняет целевой APK (результат VirusTotal на 1 апреля — 23/67) в папке res/raw.


Троян пытается выдать себя за апдейт Google Play Service и при установке запрашивает доступ к спецвозможностям Android (Accessibility). Получив разрешение, он устанавливает WebSocket-соединение с C2 (российский IP в сетях хостинг-провайдера Aeza International) для приема команд и отправки украденных данных.

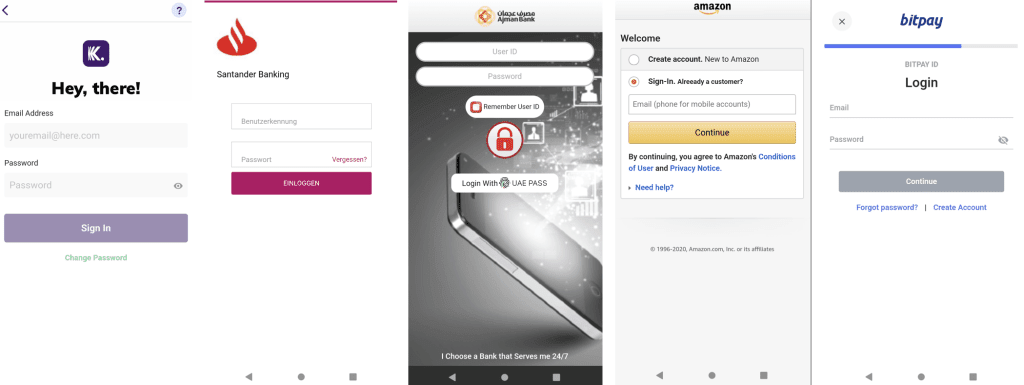
Перечень целевых приложений TsarBot получает со своего сервера. В основном это клиенты банков Франции, Польши, Великобритании, Индии, ОАЭ и Австралии.

При взаимодействии жертвы с установленным софтом вредонос сверяет имя пакета со своим списком; обнаружив совпадение, он запрашивает соответствующую фишинговую страницу и грузит ее в WebView. После успешной кражи учеток отработанная цель из списка удаляется.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru