


BSOD в Windows 11 получил новый минималистичный дизайн

BSOD в Windows 11 получил новый минималистичный дизайн

BSOD в Windows 11 получил новый минималистичный дизайн

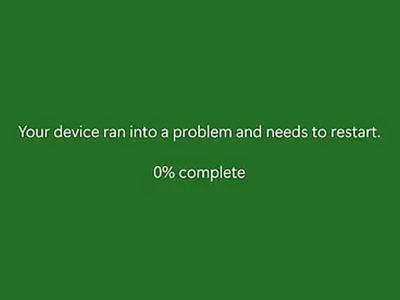
В новой сборке Windows 11 Insider Preview (26120.3653, KB5053658) Microsoft кардинально изменила внешний вид знаменитого «синего экрана смерти» (BSOD). В компании решили отказаться от привычного пользователям оформления с эмодзи и QR-кодом, введённого ещё во времена Windows 10.

Теперь экраны сбоев — будь то синий, зелёный или чёрный — выполнены в минималистичном стиле, похожем на дизайн Windows 8 образца 2012 года.

Новый экран сообщает пользователю лишь о наличии проблемы с системой, отображая краткую техническую информацию: код ошибки или название драйвера (мелким шрифтом внизу экрана).

Цветовые различия между экранами обусловлены типом сборки системы: зелёный и чёрный экраны обычно появляются в тестовых (Insider Preview) версиях, а синий экран по-прежнему остаётся стандартным для общедоступных релизов Windows. Помимо визуальных изменений, BSOD продолжает функционировать без изменений.

Эксперты уже поддержали решение Microsoft убрать QR-код с экрана смерти, отметив, что на практике он не приносил особой пользы, направляя пользователей на общий справочный ресурс Microsoft, где часто не удавалось найти конкретные рекомендации по решению проблемы.

Скорее всего, QR-коды использовались компанией для отслеживания пользовательского опыта, однако без реальной пользы такое отслеживание могло вызывать лишь раздражение.

При этом техническая информация об ошибке остаётся без изменений. Пользователям, столкнувшимся с подобным сбоем, по-прежнему рекомендуется сфотографировать экран ошибки и искать решение проблемы в интернете по указанному коду.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru