


Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Специалисты ThreatFabric обнаружили опасный банковский троян Crocodilus, нацеленный на пользователей Android. Вредонос маскируется под Google Chrome, крадет деньги и криптовалюту.

По словам экспертов, Crocodilus оснащён продвинутой функциональностью уже на старте.

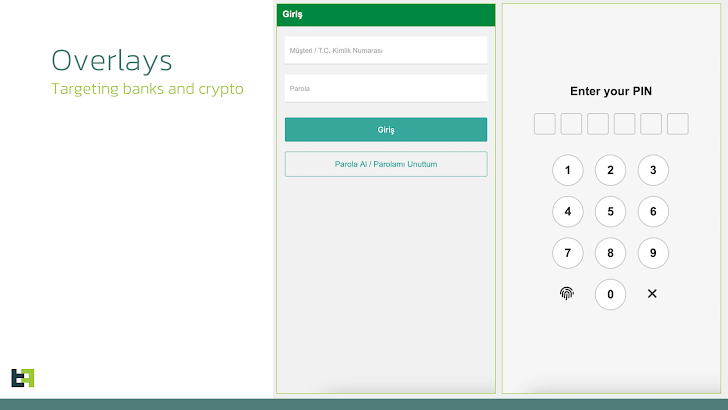
Среди возможностей вредоноса — удалённый контроль устройств, маскировка действий при помощи оверлеев и похищение данных посредством специальных возможностей Android (accessibility services).

Изучение кода показало, что автором трояна являются разработчики, говорящие на турецком языке. Crocodilus маскируется под приложение Google Chrome, что позволяет обходить ограничения операционной системы Android 13 и выше.

После установки вредонос получает доступ к accessibility services и устанавливает связь с удалённым сервером, откуда получает команды и инструкции для атак на банковские приложения.


Помимо банковского софта, Crocodilus также интересуют криптовалютные кошельки. С помощью социальной инженерии злоумышленники заставляют жертву передать секретные фразы для восстановления доступа к кошельку, после чего получают доступ к активам пользователя.

Кроме того, троян способен фиксировать все действия пользователя на экране и снимать скриншоты. Crocodilus скрывает свои действия с помощью чёрного экрана и отключения звуковых уведомлений.

Среди ключевых функций вредоноса:

  • Удалённый запуск приложений.
  • Самостоятельное удаление с устройства.
  • Рассылка СМС-сообщений всем или отдельным контактам.
  • Сбор информации о контактах и установленных приложениях.
  • Перехват СМС-сообщений.
  • Запрос привилегий администратора устройства.
  • Обновление настроек связи с управляющим сервером (C2).
  • Включение и отключение кейлоггера.
  • Установка себя в качестве приложения для управления СМС.

Эксперты отмечают, что появление Crocodilus знаменует серьёзный рост уровня угрозы, исходящей от современных банковских троянов.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru