


Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Опасный Android-троян Crocodilus крадет деньги у пользователей смартфонов

Специалисты ThreatFabric обнаружили опасный банковский троян Crocodilus, нацеленный на пользователей Android. Вредонос маскируется под Google Chrome, крадет деньги и криптовалюту.

По словам экспертов, Crocodilus оснащён продвинутой функциональностью уже на старте.

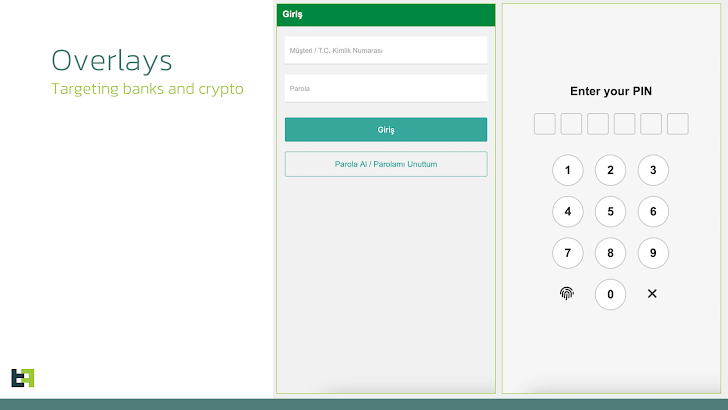
Среди возможностей вредоноса — удалённый контроль устройств, маскировка действий при помощи оверлеев и похищение данных посредством специальных возможностей Android (accessibility services).

Изучение кода показало, что автором трояна являются разработчики, говорящие на турецком языке. Crocodilus маскируется под приложение Google Chrome, что позволяет обходить ограничения операционной системы Android 13 и выше.

После установки вредонос получает доступ к accessibility services и устанавливает связь с удалённым сервером, откуда получает команды и инструкции для атак на банковские приложения.


Помимо банковского софта, Crocodilus также интересуют криптовалютные кошельки. С помощью социальной инженерии злоумышленники заставляют жертву передать секретные фразы для восстановления доступа к кошельку, после чего получают доступ к активам пользователя.

Кроме того, троян способен фиксировать все действия пользователя на экране и снимать скриншоты. Crocodilus скрывает свои действия с помощью чёрного экрана и отключения звуковых уведомлений.

Среди ключевых функций вредоноса:

  • Удалённый запуск приложений.
  • Самостоятельное удаление с устройства.
  • Рассылка СМС-сообщений всем или отдельным контактам.
  • Сбор информации о контактах и установленных приложениях.
  • Перехват СМС-сообщений.
  • Запрос привилегий администратора устройства.
  • Обновление настроек связи с управляющим сервером (C2).
  • Включение и отключение кейлоггера.
  • Установка себя в качестве приложения для управления СМС.

Эксперты отмечают, что появление Crocodilus знаменует серьёзный рост уровня угрозы, исходящей от современных банковских троянов.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru