


В России массовый сбой в работе платежных сервисов

В России массовый сбой в работе платежных сервисов

В России массовый сбой в работе платежных сервисов

В работе Системы быстрых платежей (СБП) произошёл серьёзный сбой. Проблемы с переводами и оплатами возникли также у пользователей других банков и платёжных сервисов.

О неполадках начали сообщать региональные СМИ.

«На данный момент невозможно осуществить ни один перевод по СБП, с чем столкнулся и наш журналист. При этом официальных комментариев и сроков устранения неисправности пока не поступало», — пишет онлайн-издание «Тверские ведомости».

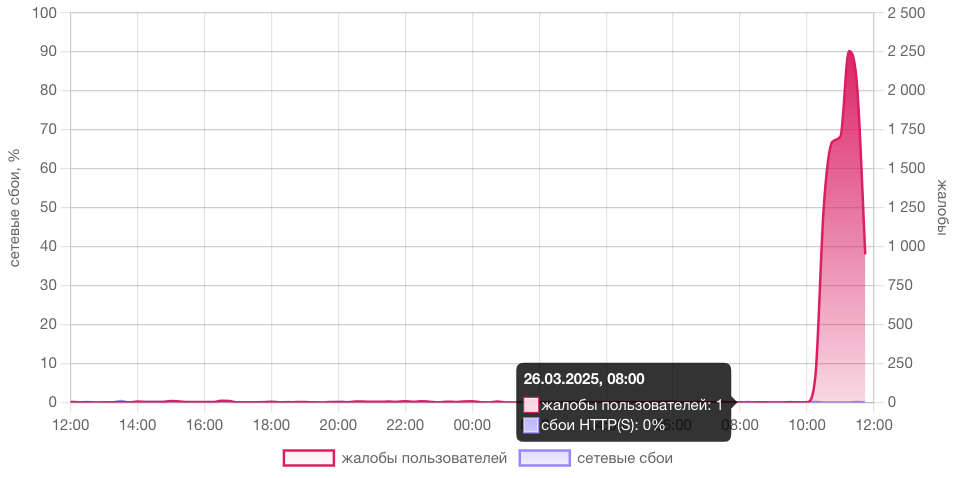
Сервис Downdetector также зафиксировал множество жалоб на проблемы в работе СБП. Больше всего сообщений поступило из Санкт-Петербурга и Ленинградской области, однако значительная их часть также пришлась на Тверскую область. Основные претензии касаются нестабильной работы сервиса, недоступности сайта и невозможности входа в мобильное приложение.

«Проблемы наблюдаются в Сбере, Т-банке, Яндексе. В первом случае сразу предупреждают о сбое и просят попробовать перевести деньги через 10 минут. В остальных — перевести средства просто не удаётся», — сообщает сайт «МК в Петербурге».

По данным РБК, сбой в работе СБП затронул также пользователей «Яндекс Пэй», ВТБ, Альфа-Банка и Озон Банка. Кроме проблем с переводами, пользователи этих сервисов столкнулись с невозможностью проведения платежей и пополнения карт.

В Национальной системе платёжных карт (НСПК), которая выступает оператором СБП, подтвердили наличие технических трудностей, но не раскрыли подробности: «НСПК фиксирует затруднения при обработке операций через СБП. Специалисты работают над их устранением. Остальные сервисы и системы НСПК функционируют в штатном режиме».

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru