


Лукойл подвергся хакерской атаке

Лукойл подвергся хакерской атаке

Лукойл подвергся хакерской атаке

Атака затронула несколько московских офисов компании, а также сеть автозаправочных станций. Сотрудников просят отключить компьютеры, зафиксированы сбои в работе систем контроля и управления доступом в офисах, а клиенты АЗС не могут оплачивать топливо банковскими картами.

О происшествии сообщил телеграм-канал Baza. По информации источников канала, атака началась ещё утром.

«Сотрудники не смогли получить доступ к своим рабочим компьютерам: на экране появилось странное сообщение о неисправности, подозрительно напоминающее признаки взлома. Всем было рекомендовано не входить в рабочие аккаунты под своими логинами и паролями, чтобы избежать утечки данных», — говорится в сообщении Baza.

Также был ограничен доступ к общим базам данных с рабочих мест — как в центральном офисе, так и в региональных подразделениях. По словам источников, признаки атаки напоминают инцидент 2024 года, после которого восстановление заняло три дня.

Дополнительно, как сообщил телеграм-канал Shot, парализована работа московских офисов компании на Сретенском бульваре, Якиманке и Покровском бульваре. Сотрудники не могут попасть в здания по электронным пропускам, охране приходится проверять данные вручную.

О проблемах с оплатой на АЗС сообщили и региональные СМИ. Так, «Волгоград Онлайн» зафиксировал массовые жалобы от водителей, которые не смогли оплатить топливо картами на АЗС «Лукойл» с 6:30 по местному времени.

«Редакция V1.RU направила запрос в «Лукойл — Югнефтепродукт» с просьбой прокомментировать ситуацию. На «горячей линии» компании сообщили, что официальной информации о сбоях нет и рекомендовали решать вопросы оплаты топлива непосредственно с оператором АЗС», — отмечает издание.

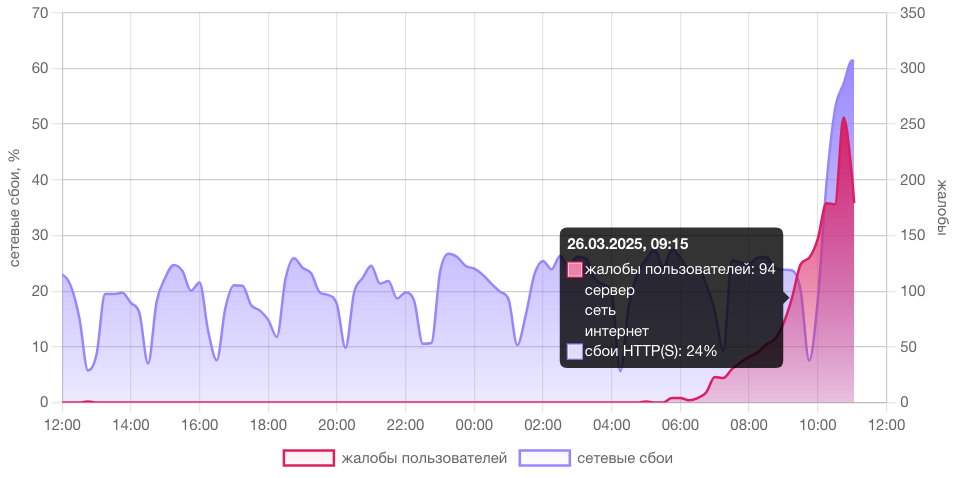
Сайт Downdetector также регистрирует серьёзные проблемы в работе онлайн-сервисов «Лукойла» с 6:30 по московскому времени. Пользователи жалуются на недоступность тендерной площадки компании и массовые сбои при оплате на АЗС. Больше всего обращений поступает из Свердловской области, ХМАО и Тверской области.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru