


Лукойл подвергся хакерской атаке

Лукойл подвергся хакерской атаке

Лукойл подвергся хакерской атаке

Атака затронула несколько московских офисов компании, а также сеть автозаправочных станций. Сотрудников просят отключить компьютеры, зафиксированы сбои в работе систем контроля и управления доступом в офисах, а клиенты АЗС не могут оплачивать топливо банковскими картами.

О происшествии сообщил телеграм-канал Baza. По информации источников канала, атака началась ещё утром.

«Сотрудники не смогли получить доступ к своим рабочим компьютерам: на экране появилось странное сообщение о неисправности, подозрительно напоминающее признаки взлома. Всем было рекомендовано не входить в рабочие аккаунты под своими логинами и паролями, чтобы избежать утечки данных», — говорится в сообщении Baza.

Также был ограничен доступ к общим базам данных с рабочих мест — как в центральном офисе, так и в региональных подразделениях. По словам источников, признаки атаки напоминают инцидент 2024 года, после которого восстановление заняло три дня.

Дополнительно, как сообщил телеграм-канал Shot, парализована работа московских офисов компании на Сретенском бульваре, Якиманке и Покровском бульваре. Сотрудники не могут попасть в здания по электронным пропускам, охране приходится проверять данные вручную.

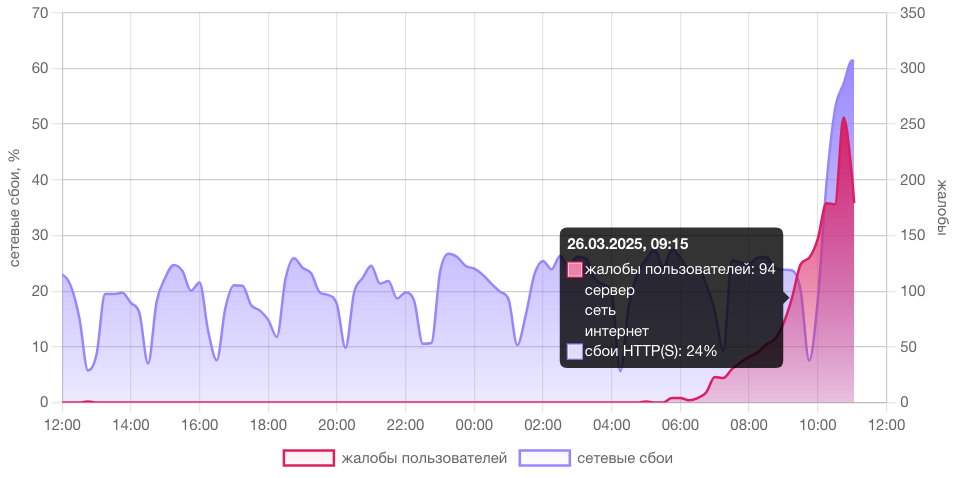
О проблемах с оплатой на АЗС сообщили и региональные СМИ. Так, «Волгоград Онлайн» зафиксировал массовые жалобы от водителей, которые не смогли оплатить топливо картами на АЗС «Лукойл» с 6:30 по местному времени.

«Редакция V1.RU направила запрос в «Лукойл — Югнефтепродукт» с просьбой прокомментировать ситуацию. На «горячей линии» компании сообщили, что официальной информации о сбоях нет и рекомендовали решать вопросы оплаты топлива непосредственно с оператором АЗС», — отмечает издание.

Сайт Downdetector также регистрирует серьёзные проблемы в работе онлайн-сервисов «Лукойла» с 6:30 по московскому времени. Пользователи жалуются на недоступность тендерной площадки компании и массовые сбои при оплате на АЗС. Больше всего обращений поступает из Свердловской области, ХМАО и Тверской области.

Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru