


Мошенники знакомятся, дарят визит в салон красоты и крадут деньги со счета

Мошенники знакомятся, дарят визит в салон красоты и крадут деньги со счета

Мошенники знакомятся, дарят визит в салон красоты и крадут деньги со счета

Мошенники, практикующие схему Fake Date, придумали новую приманку. Выдавая себя за владельца салонов красоты, они дарят девушкам одноразовый доступ к премиум-услугам и получают контроль над смартфоном жертв, соблазнившихся предложением.

По данным F6, новые «подарки» в рамках Fake Date злоумышленники начали раздавать полторы недели назад. Выявлено более 190 пострадавших, у которых суммарно украли 2,7 млн рублей.

Действуя по новому сценарию, аферисты создают на сайте знакомств профиль респектабельного мужчины 30-35 лет, проживающего в одном из крупных городов России. В качестве аватарки обычно используется фото, позаимствованное из делового журнала.

При первом контакте вымышленный персонаж старается завоевать доверие потенциальной жертвы, выказывая дружелюбие, а затем предлагает перенести общение в Telegram. В ходе переписки выясняется, что собеседник владеет сетью салонов красоты и хочет сделать новой знакомой подарок — бесплатное посещение с обслуживанием по высшему классу.

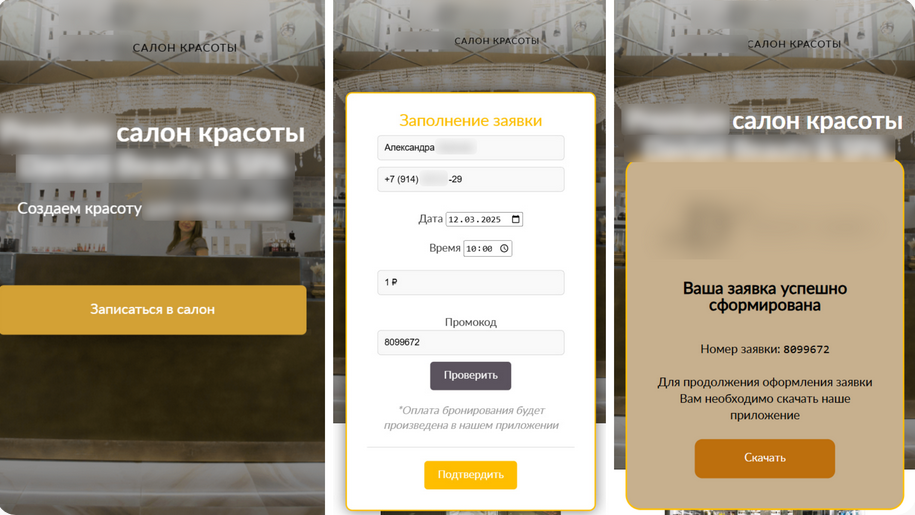
Если девушка соглашается принять подарок, ей высылают «персональный промокод» и ссылку на фейковый ресурс для записи — клон сайта одного из московских салона красоты.

После заполнения формы посетителю предлагают скачать на Android-устройство специализированное приложение, а на самом деле трояна, умеющего открывать удаленный доступ, перенаправлять на фишинговые страницы, перехватывать СМС и данные банковских карт и отсылать хозяевам информацию, введенную на смартфоне, облегчая кражу денег со счетов жертвы.


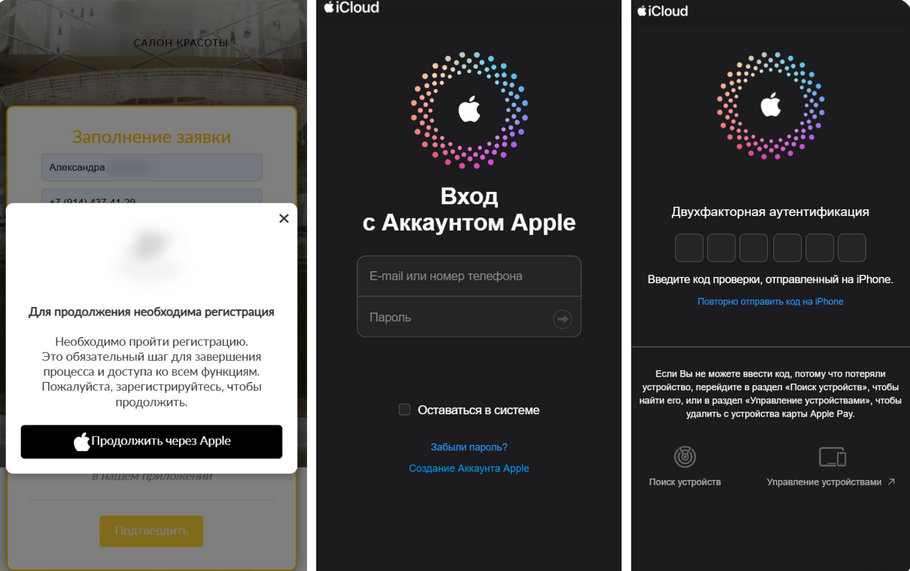
Владелицам iPhone для подтверждения заявки предлагают зарегистрироваться с использованием Apple ID. Введенные в фишинговые формы данные позволяют злоумышленникам захватить контроль над устройством.


В прошлом году в рамках схемы Fake Date мошенники предлагали девушкам бесплатные услуги профессионального фотографа.

«На смену обычным фишинговым сайтам приходят технически сложные многоступенчатые сценарии, работающие на любую аудиторию пользователей мобильных устройств, — отметил аналитик Евгений Егоров из команды Digital Risk Protection компании F6. — Такие варианты схем позволяют киберпреступникам получать большую прибыль при небольшом числе жертв».

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru