


Секреты США в Signal: журналисту открыли доступ к военным планам

Секреты США в Signal: журналисту открыли доступ к военным планам

Секреты США в Signal: журналисту открыли доступ к военным планам

В закрытый чат мессенджера Signal, где члены Совета национальной безопасности США обсуждали, в том числе, военные операции против йеменских повстанцев, попал посторонний человек.

Им оказался главный редактор журнала The Atlantic Джеффри Голдберг. Его в чат по ошибке добавил советник президента по национальной безопасности Майк Уолтц, с которым журналист лично знаком.

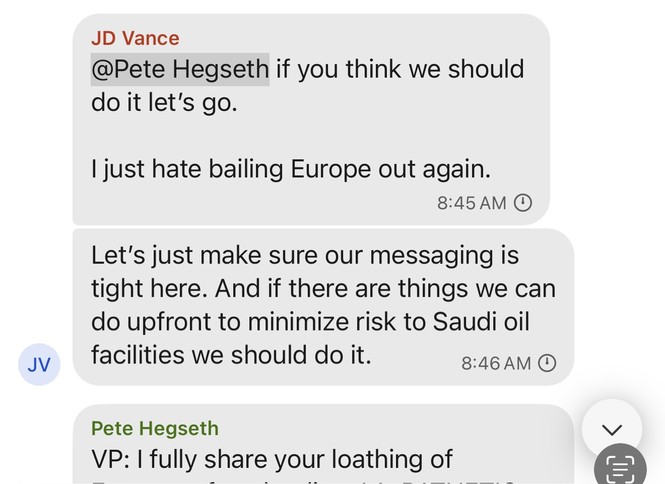
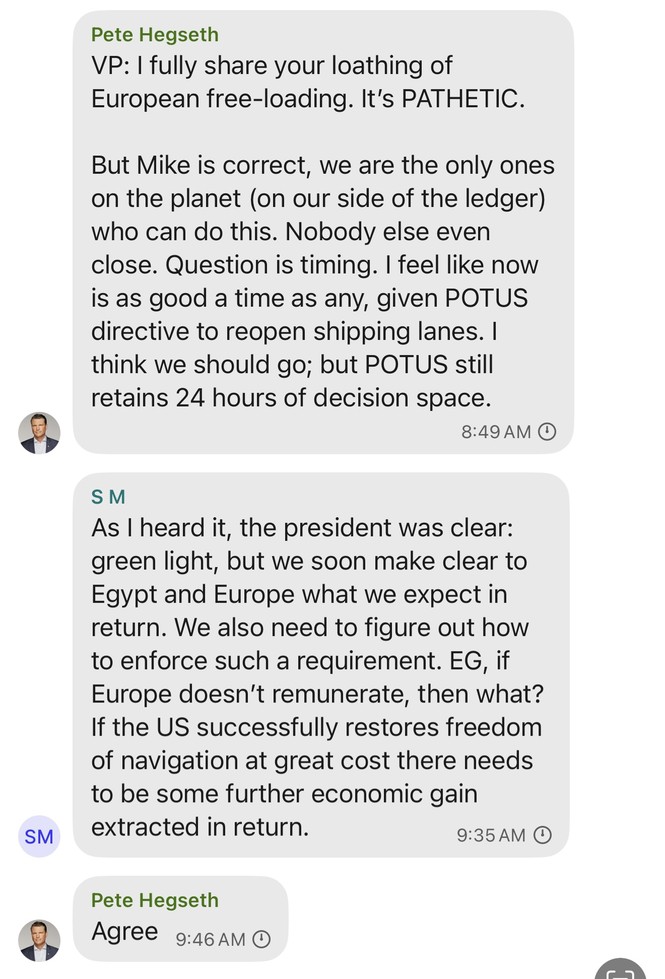
Голдберг был добавлен в чат 13 марта — за два дня до нанесения авиаударов по Йемену. Ему стали доступны обсуждения, которые вели члены Совета национальной безопасности, включая госсекретаря, министра обороны, вице-президента и других высокопоставленных чиновников и военных.

Сначала в чате шло обсуждение процедурных вопросов, но затем темой стали военные операции против йеменских хуситов. О предстоящих авиаударах по Йемену Голдберг узнал за два часа до их начала.

Выдержки из этой переписки Голдберг привёл в статье, опубликованной в журнале The Atlantic. Администрация президента США подтвердила телеканалу CNN подлинность приведённой переписки.

По данным источников CNN в администрации, изложенные факты вызвали шок. Это первый зафиксированный случай, когда обсуждение столь серьёзных вопросов велось через публичные мессенджеры, а не через утверждённые правительством защищённые каналы. Сам по себе такой способ коммуникации является грубейшим нарушением всех норм и регламентов, отметил источник CNN в военной разведке.

Однако министр обороны США Пит Хегсет в комментарии для Associated Press опроверг факт обсуждения военных планов в чате: «Никто не рассылал сообщения с военными планами, и это всё, что я могу сказать по этому поводу».

Согласно российской статистике за 2024 год, мессенджеры стали основным каналом утечек информации по вине сотрудников — на них пришлось 35% инцидентов. В случаях, связанных с конфиденциальными данными, эта доля достигает 50%.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru