


Секреты США в Signal: журналисту открыли доступ к военным планам

Секреты США в Signal: журналисту открыли доступ к военным планам

Секреты США в Signal: журналисту открыли доступ к военным планам

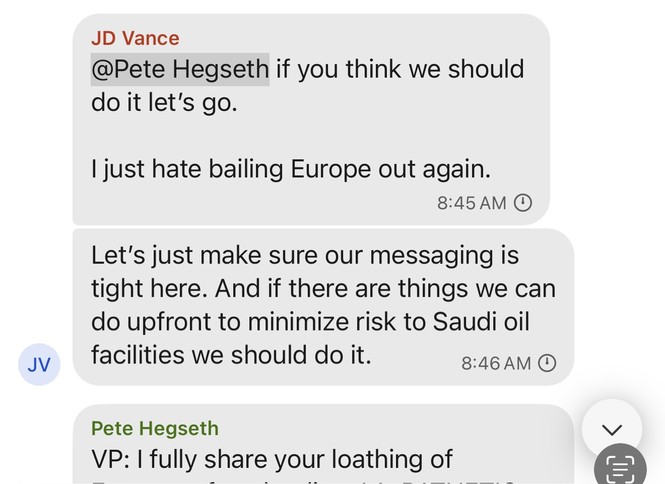
В закрытый чат мессенджера Signal, где члены Совета национальной безопасности США обсуждали, в том числе, военные операции против йеменских повстанцев, попал посторонний человек.

Им оказался главный редактор журнала The Atlantic Джеффри Голдберг. Его в чат по ошибке добавил советник президента по национальной безопасности Майк Уолтц, с которым журналист лично знаком.

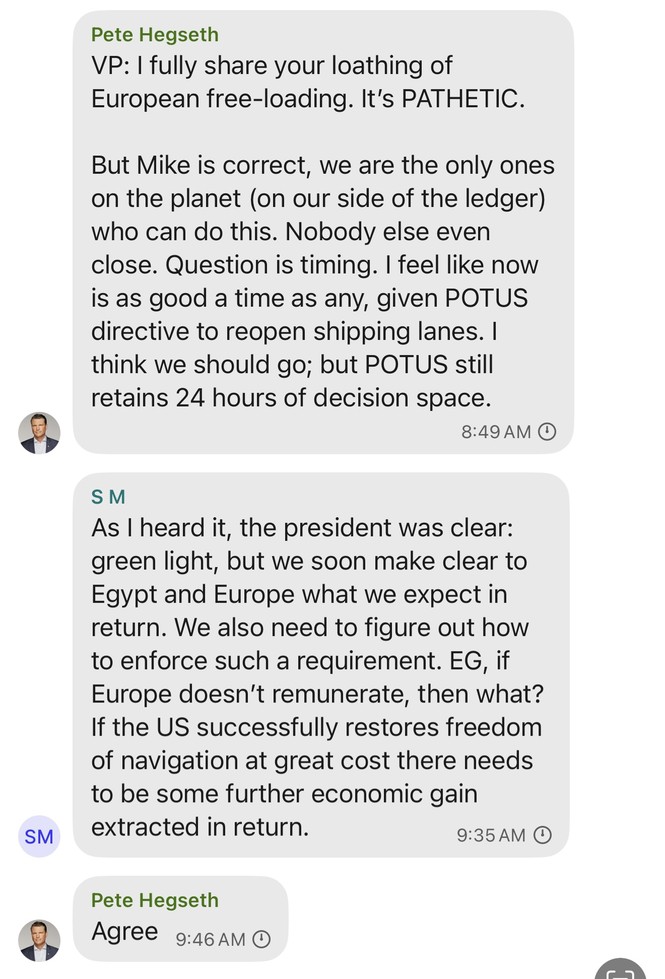
Голдберг был добавлен в чат 13 марта — за два дня до нанесения авиаударов по Йемену. Ему стали доступны обсуждения, которые вели члены Совета национальной безопасности, включая госсекретаря, министра обороны, вице-президента и других высокопоставленных чиновников и военных.

Сначала в чате шло обсуждение процедурных вопросов, но затем темой стали военные операции против йеменских хуситов. О предстоящих авиаударах по Йемену Голдберг узнал за два часа до их начала.

Выдержки из этой переписки Голдберг привёл в статье, опубликованной в журнале The Atlantic. Администрация президента США подтвердила телеканалу CNN подлинность приведённой переписки.

По данным источников CNN в администрации, изложенные факты вызвали шок. Это первый зафиксированный случай, когда обсуждение столь серьёзных вопросов велось через публичные мессенджеры, а не через утверждённые правительством защищённые каналы. Сам по себе такой способ коммуникации является грубейшим нарушением всех норм и регламентов, отметил источник CNN в военной разведке.

Однако министр обороны США Пит Хегсет в комментарии для Associated Press опроверг факт обсуждения военных планов в чате: «Никто не рассылал сообщения с военными планами, и это всё, что я могу сказать по этому поводу».

Согласно российской статистике за 2024 год, мессенджеры стали основным каналом утечек информации по вине сотрудников — на них пришлось 35% инцидентов. В случаях, связанных с конфиденциальными данными, эта доля достигает 50%.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru