


Секреты США в Signal: журналисту открыли доступ к военным планам

Секреты США в Signal: журналисту открыли доступ к военным планам

Секреты США в Signal: журналисту открыли доступ к военным планам

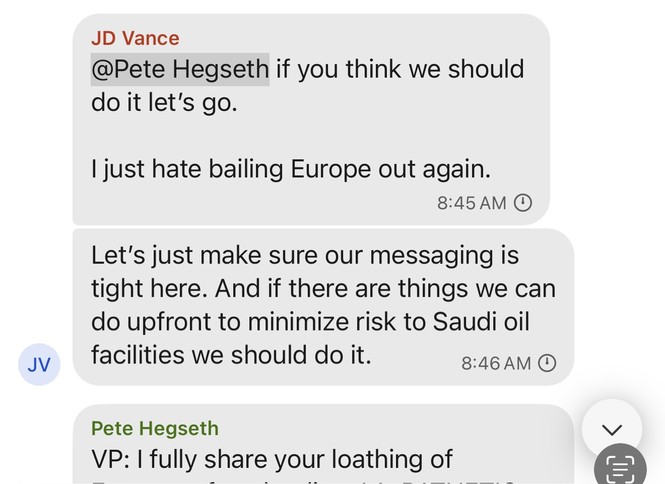
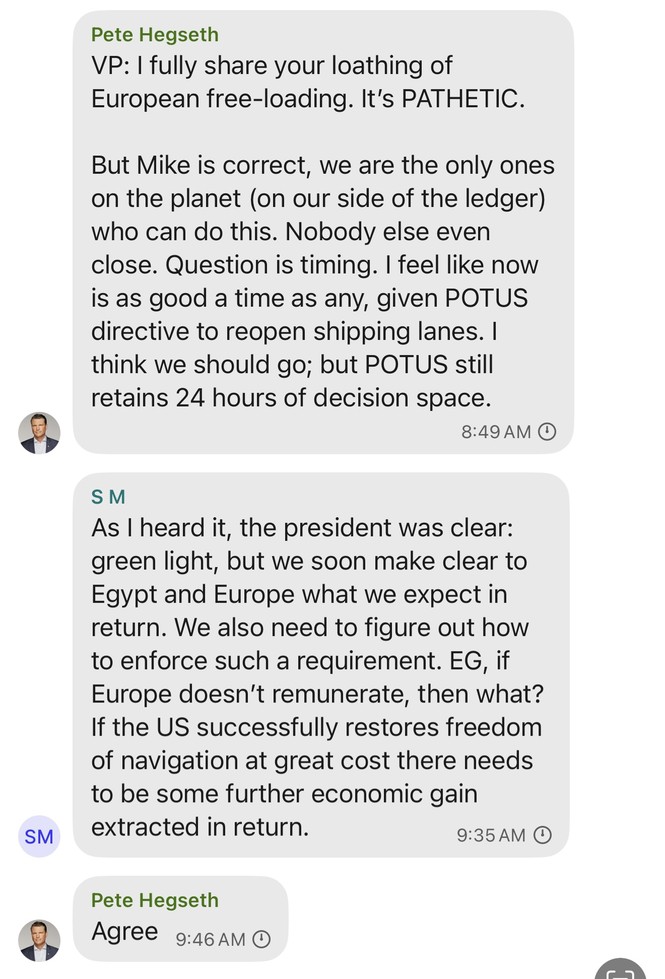
В закрытый чат мессенджера Signal, где члены Совета национальной безопасности США обсуждали, в том числе, военные операции против йеменских повстанцев, попал посторонний человек.

Им оказался главный редактор журнала The Atlantic Джеффри Голдберг. Его в чат по ошибке добавил советник президента по национальной безопасности Майк Уолтц, с которым журналист лично знаком.

Голдберг был добавлен в чат 13 марта — за два дня до нанесения авиаударов по Йемену. Ему стали доступны обсуждения, которые вели члены Совета национальной безопасности, включая госсекретаря, министра обороны, вице-президента и других высокопоставленных чиновников и военных.

Сначала в чате шло обсуждение процедурных вопросов, но затем темой стали военные операции против йеменских хуситов. О предстоящих авиаударах по Йемену Голдберг узнал за два часа до их начала.

Выдержки из этой переписки Голдберг привёл в статье, опубликованной в журнале The Atlantic. Администрация президента США подтвердила телеканалу CNN подлинность приведённой переписки.

По данным источников CNN в администрации, изложенные факты вызвали шок. Это первый зафиксированный случай, когда обсуждение столь серьёзных вопросов велось через публичные мессенджеры, а не через утверждённые правительством защищённые каналы. Сам по себе такой способ коммуникации является грубейшим нарушением всех норм и регламентов, отметил источник CNN в военной разведке.

Однако министр обороны США Пит Хегсет в комментарии для Associated Press опроверг факт обсуждения военных планов в чате: «Никто не рассылал сообщения с военными планами, и это всё, что я могу сказать по этому поводу».

Согласно российской статистике за 2024 год, мессенджеры стали основным каналом утечек информации по вине сотрудников — на них пришлось 35% инцидентов. В случаях, связанных с конфиденциальными данными, эта доля достигает 50%.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru