


Утечка у Keenetic могла затронуть 900 000 россиян

Утечка у Keenetic могла затронуть 900 000 россиян

Утечка у Keenetic могла затронуть 900 000 россиян

Производитель роутеров Keenetic признал факт утечки базы данных его мобильного приложения, о которой стало известно на прошлой неделе. Под удар попали юзеры, зарегистрированные до 16 марта 2023 года, в основном из России.

О возможности несанкционированного доступа к данным пользователей Keenetic сообщил 16 марта 2023 года независимый исследователь. В тот же день специалисты компании устранили проблему, притом информатор заверил, что больше ни с кем не делился находкой, а скопированное уничтожил.

Других свидетельств компрометации, как и злоупотреблений с тех пор обнаружено не было, однако недавно некий аноним прислал в CyberNews образцы записей из утекшей базы Keenetic. Вендора поставили в известность, и тот счел нужным предупредить пользователей о рисках.

По словам автора послания в CyberNews, в утечку попало более 1 млн записей с персональными данными пользователей, в том числе 900 тыс. россиян.


В базе также содержится информация, которую при желании можно использовать для проникновения в сеть, мониторинга и перехвата трафика, компрометации других подключенных устройств:

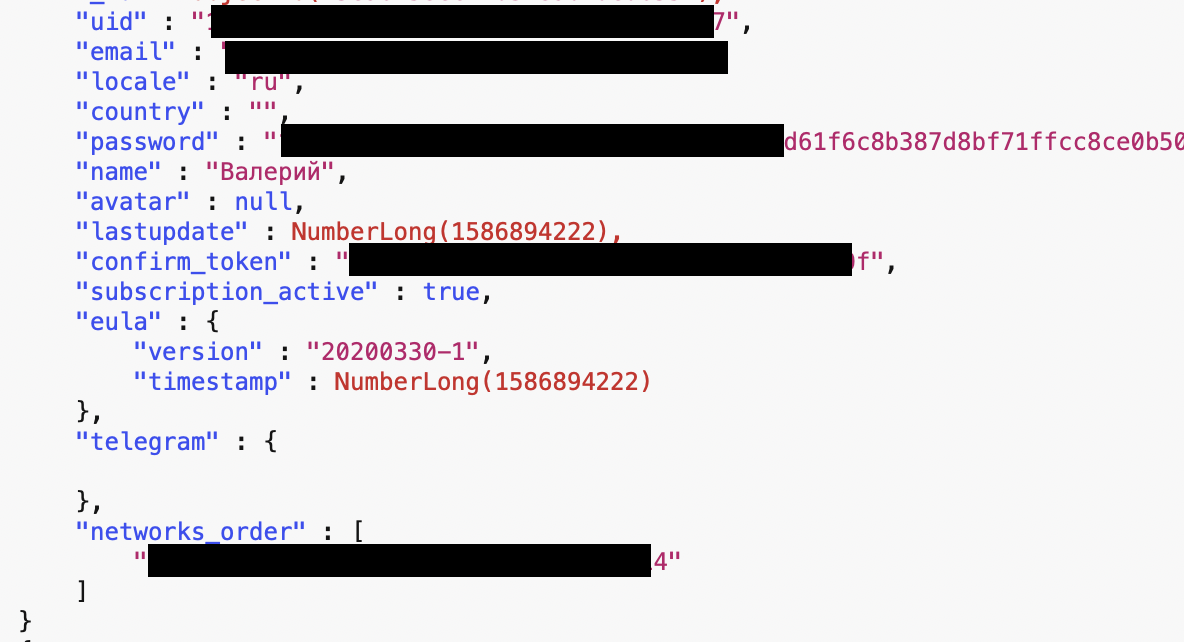
  • пользовательские данные (имейл, юзернеймы, хеши паролей MD-5 и NT, ID Telegram и Keycloak, локали);
  • данные устройств (модель, серийный номер, MAC-адрес);
  • конфигурация сетевых интерфейсов (Wi-Fi SSID, предустановленные ключи VPN, настройки каналов Wi-Fi, назначенные IP, идентификаторы и ключи роуминга);
  • журнал обслуживания (имена и MAC зарегистрированных хостов, настройки политик IP, списки доступа, настройки IPsec, DHCP, NTP, — даже маркеры owner_is_pirate).

Тем не менее, риск «недобросовестных действий» в результате утечки в Keenetic ценили как низкий. Пользователям, данные которых могли быть скомпрометированы, рекомендуют сменить пароли к аккаунтам и Wi-Fi, а также пароли / предустановленные ключи VPN-клиентов для PPTP/L2TP, L2TP/IPSec, IPSec Site-to-Site и SSTP.

Очередную утечку пожелал прокомментировать эксперт Сергей Полунин, возглавляющий группу защиты инфраструктурных ИТ-решений в «Газинформсервисе»:

«Роутер — это буквально дверь в вашу домашнюю сеть. Можно предположить, что ничего бы не случилось, если бы серверы управления находились в РФ, но, увы, географическая локация уязвимого приложения никак не помогает в его защите».

К слову, в этом году пользователей Keenetic в странах ЕАЭС начали активно переводить на мобильное приложение Netcraze с доступом к серверам внутри РФ. Дедлайн на замену для региона был установлен как 1 марта.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru