


DDoS-атака на Lovit создала трудности для жителей комплексов ПИК

DDoS-атака на Lovit создала трудности для жителей комплексов ПИК

DDoS-атака на Lovit создала трудности для жителей комплексов ПИК

DDoS-атака мощностью до 65 Гбит/с на интернет-провайдера Lovit не только лишила доступа к интернету около миллиона абонентов, но и вызвала серьезные проблемы для жителей жилых комплексов компании ПИК, где перестали функционировать «умные» домофоны.

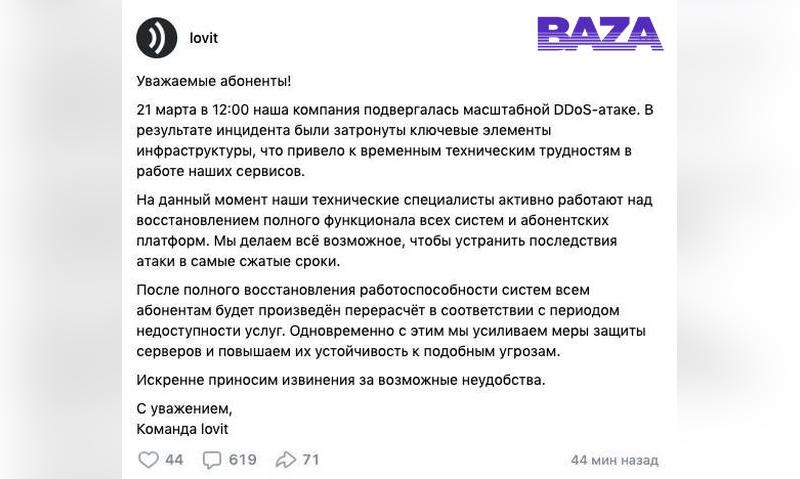
Атака на инфраструктуру Lovit началась в полдень 21 марта. Согласно официальному сообщению пресс-службы компании, опубликованному на странице во «ВКонтакте» (позже пост был удален), злоумышленники «затронули ключевые элементы инфраструктуры», что привело к отключению сервисов.

Lovit является единственным интернет-провайдером в жилых комплексах компании ПИК в Москве и Подмосковье. Инцидент повлиял на все ЖК ПИК в столице, включая Green Park, «Саларьево парк», «Никольские луга», «Матвеевский парк», «Митинский лес», «Мякинино парк» и «Жулебино парк». Жители этих комплексов остались не только без интернета, но и столкнулись с трудностями при попытках попасть домой, поскольку из строя вышли многие системы «умных» зданий, в том числе домофоны. Кроме того, магазины, работающие на территории ЖК ПИК, также потеряли доступ к сети.

Ситуация с монопольным положением Lovit вызвала резкую реакцию председателя комитета Госдумы по информационной политике Сергея Боярского. «В прошлом году мы приняли федеральный закон, который детально и довольно громко обсуждался ещё бывшим председателем нашего профильного комитета Александром Евсеевичем Хинштейном.

Вместе с Минцифры мы добивались ликвидации монополий интернет-провайдеров в многоквартирных домах. Сейчас закон обязывает пускать в жилые дома всех участников рынка, готовых предоставить жителям возможность выбора услуг в условиях честной конкуренции», — отметил глава думского комитета в комментарии изданию «Лента.ру». Федеральная антимонопольная служба также анонсировала проведение проверки по данному вопросу.

В субботу к борьбе с DDoS-атакой подключился подведомственный Роскомнадзору Центр мониторинга и управления сетью связи общего пользования (ЦМУ ССОП). Для отражения атаки была задействована Национальная система противодействия DDoS-атакам. Мощность атаки специалисты Роскомнадзора оценили в 65 Гбит/с или 6,33 млн пакетов в секунду.

К 12:45 субботы частично удалось восстановить работоспособность сервисов, несмотря на продолжающуюся атаку. Однако у многих пользователей по-прежнему были недоступны даже внутренние ресурсы, в частности личный кабинет и мобильное приложение.

О полном восстановлении доступа к интернету компания Lovit заявила только днем в воскресенье. При этом, как отметили в Роскомнадзоре, возможны периодические снижения скорости и недоступность некоторых ресурсов.

По итогам первых девяти месяцев 2024 года количество DDoS-атак на российский телекоммуникационный сектор возросло на 178%. Основным мотивом таких атак остается хактивизм.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru