


В библиотеке xml-crypto пропатчили критические уязвимости

В библиотеке xml-crypto пропатчили критические уязвимости

В библиотеке xml-crypto пропатчили критические уязвимости

Разработчики xml-crypto выпустили обновления, устранив две схожие критические уязвимости. Проблемы позволяют обойти верификацию подписи XML-данных и повысить привилегии в системе либо выдать себя за другого юзера.

Библиотека цифровой подписи и шифрования XML для Node.js пользуется большой популярностью. В репозитории npm на долю xml-crypto приходится свыше 1 млн загрузок в неделю, а за последние семь дней ее скачали почти 1,4 млн раз.

Уязвимости CVE-2025-29774 и CVE-2025-29775 (по 9,3 балла CVSS) разнятся лишь изменениями, которые требуется внести в валидное XML-сообщение для обхода механизмов аутентификации и авторизации в системах, использующих xml-crypto.

В первом случае факт эксплойта выдает присутствие множественных элементов <SignedInfo> в цифровой подписи (должен быть один):


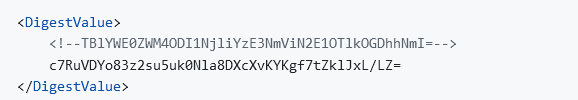
Признак компрометации через CVE-2025-29775 — присутствие комментариев в <DigestValue> (их не должно быть):


Патчи включены в состав сборки xml-crypto 6.0.1 и бэкпортом вышли в ветках 2.x и 3.x (выпуски 2.1.6 и 3.2.1 соответственно). Пользователям рекомендуется обновить криптобиблиотеку в кратчайшие сроки.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru