


В 2024 году закончился переход к осмысленному развитию ИБ-рынка

В 2024 году закончился переход к осмысленному развитию ИБ-рынка

В 2024 году закончился переход к осмысленному развитию ИБ-рынка

Главным приоритетом бизнеса в сфере информационной безопасности в 2024 году стала реальная защищенность бизнес-процессов. Такой вывод сделали в Центре информационной безопасности интегратора «Инфосистемы Джет» по итогам года.

Общий рост выручки от проектов в сфере ИБ составил 43%, а доход интегратора от этих проектов достиг почти 20,5 млрд рублей.

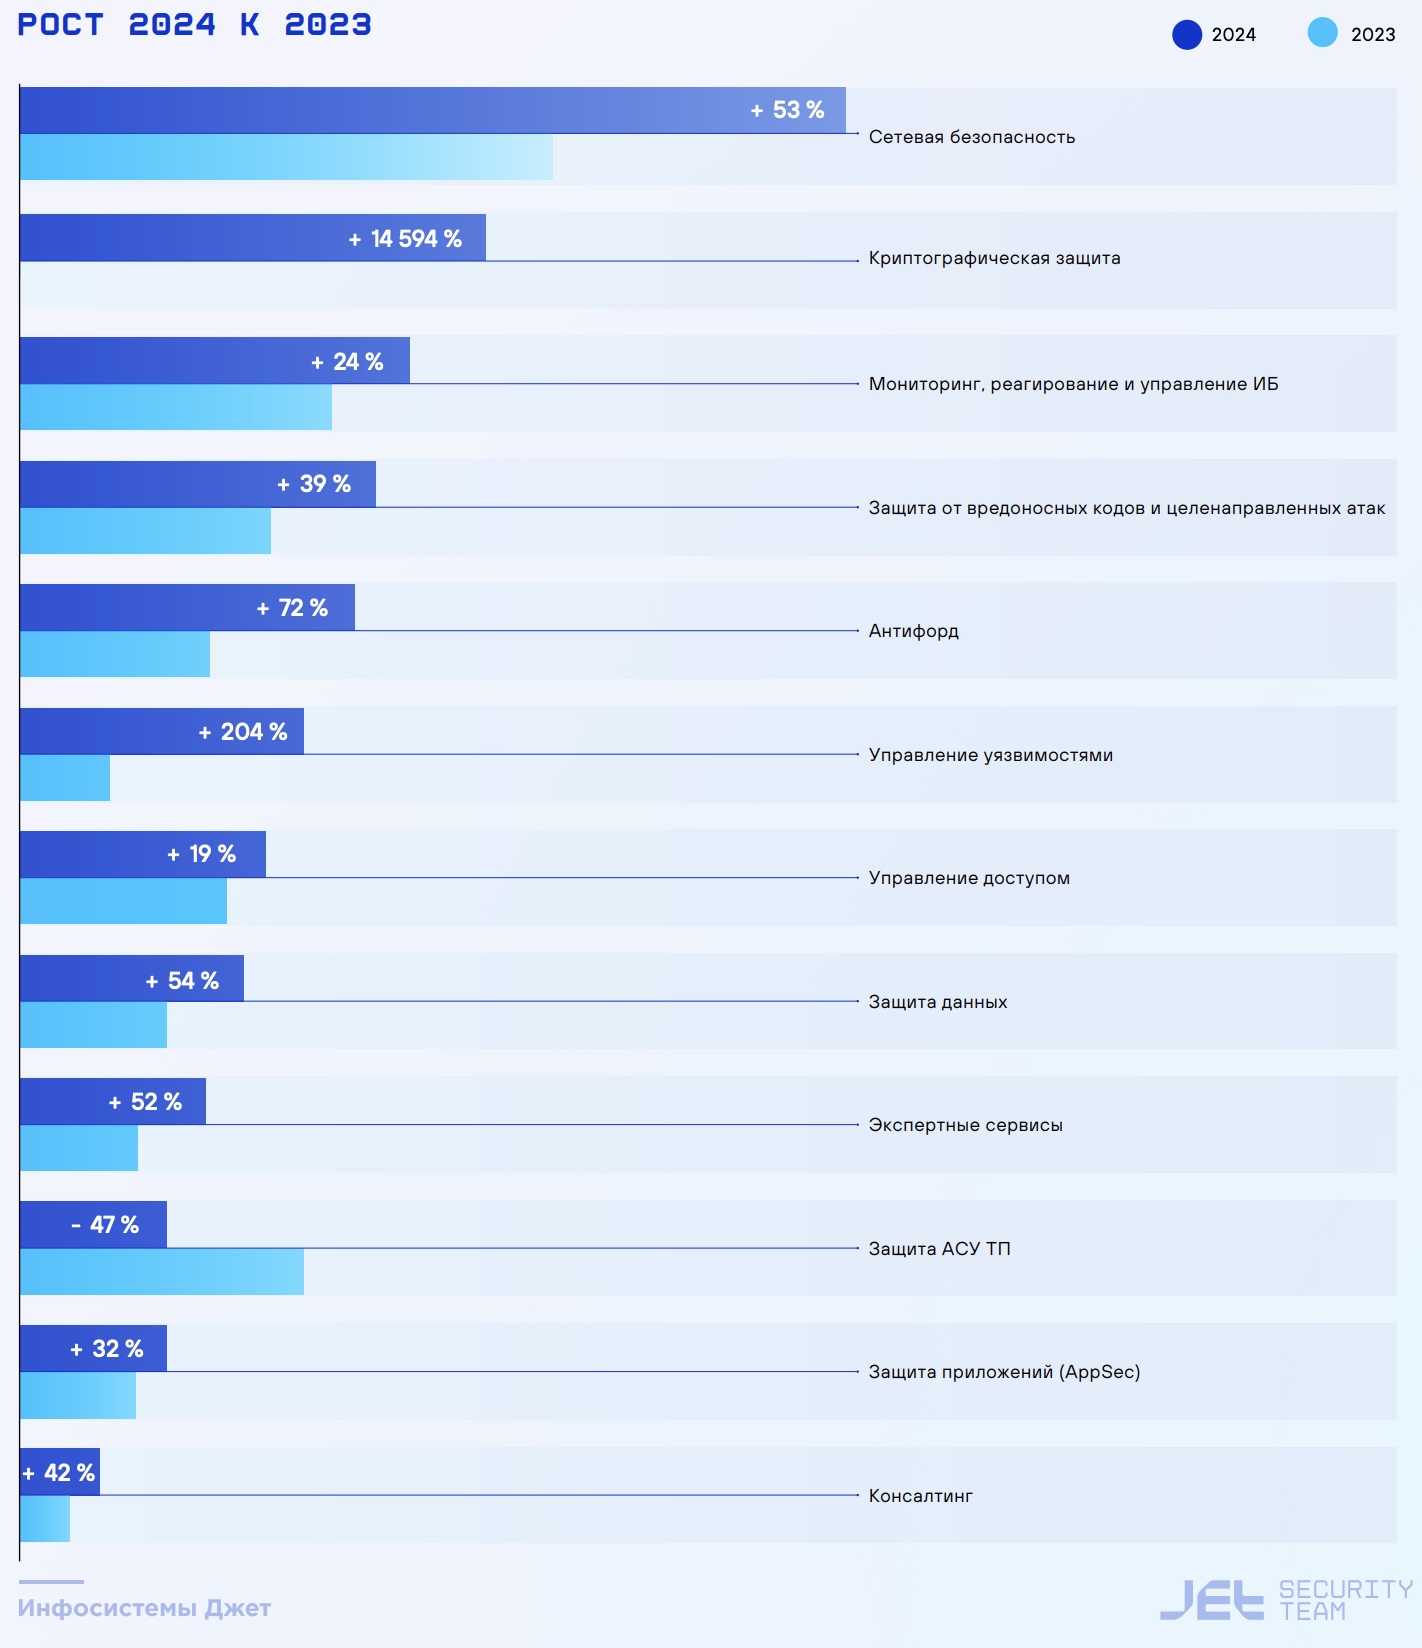
Наибольший рост показало направление криптографической защиты информации — 14 594%. Такой впечатляющий результат объясняется «эффектом низкой базы» 2023 года, а также широким внедрением импортозамещенных решений, совместимых с российским системным ПО.


Внедрение процессов управления уязвимостями увеличилось в три раза. Этот рост обусловлен общей тенденцией повышения реальной защищенности бизнеса.

Третье место по темпам роста заняло направление антифрода — выручка в этом сегменте выросла на 72%. В «Инфосистемы Джет» отметили, что востребованность антифрод-решений распространилась за пределы финансового сектора, что и обеспечило значительный рост. Причем эта тенденция, по прогнозам, сохранится и в ближайшие годы.

Выше среднего также выросли сегменты сетевой безопасности, защиты данных и экспертных сервисов. Единственное снижение продемонстрировал сегмент защиты АСУ ТП, что в компании объяснили спецификой таких проектов, в частности их длительным циклом реализации.

В «Инфосистемы Джет» также отметили значительные изменения в подходах к обеспечению непрерывности бизнес-процессов по сравнению с 2019–2021 годами. Среди ключевых тенденций 2024 года выделяются:

  • Высокий уровень вовлеченности топ-менеджмента в проекты по информационной безопасности;
  • Рост осведомленности о киберугрозах и возможных последствиях атак;
  • Увеличение инвестиций в ИБ и усиление административного веса профильных подразделений;
  • Расширение взаимодействия между ИТ и ИБ-специалистами;
  • Повышенный интерес к построению систем мониторинга и разработке планов реагирования на инциденты;
  • Возросшие требования к качеству реализуемых проектов;
  • Усложнение выбора решений на фоне роста числа предложений на рынке;
  • Активное развитие ИБ-сервисов как ответ на кадровый дефицит;
  • Расширенное использование Threat Intelligence, проверок подрядчиков и мер безопасности за пределами корпоративного периметра;
  • Внедрение продвинутой аналитики и технологий искусственного интеллекта.

По мнению «Инфосистемы Джет», все эти тенденции сохранятся и в 2025 году. В компании надеются, что рост рынка информационной безопасности продолжится, включая сегменты, которые в 2024 году демонстрировали более умеренные темпы развития.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru