


В Google Play нашли 331 Android-приложение с рекламой и фишингом

В Google Play нашли 331 Android-приложение с рекламой и фишингом

В Google Play нашли 331 Android-приложение с рекламой и фишингом

Исследователи в области кибербезопасности предупредили о крупной мошеннической кампании, в рамках которой злоумышленники использовали сотни вредоносных приложений в Google Play для демонстрации полноэкранной рекламы и фишинговых атак.

Как сообщает Bitdefender, кампания, получившая название Vapor, впервые попалась экспертам на глаза в начале марта.

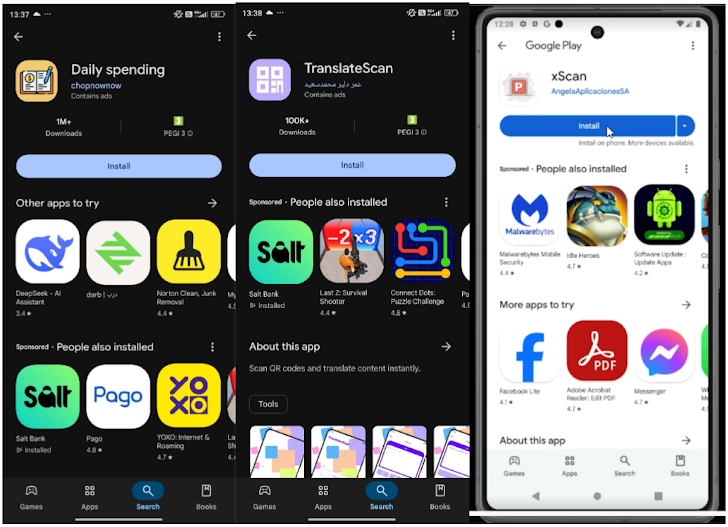
В ее рамках обнаружено более 180 приложений, разработанных для показа бесконечных полноэкранных видеороликов. Программы скрывались под видом легитимных утилит, приложений для фитнеса и образа жизни. В сумме они набрали свыше 56 миллионов загрузок и ежедневно генерировали более 200 миллионов рекламных запросов.

Злоумышленники регистрировали несколько аккаунтов разработчиков, размещая в каждом лишь несколько приложений, что позволяло им обходить модерацию и минимизировать потери при блокировке отдельных учетных записей. Кроме того, они сначала загружали на платформу безопасные версии приложений, а затем обновляли их, добавляя навязчивую рекламу.


Некоторые из этих программ не только скрывали свои значки с главного экрана, но и пытались похитить данные банковских карт, логины и пароли пользователей. Зафиксированы случаи, когда приложения блокировали экраны устройств, делая их неработоспособными.

По данным Bitdefender, масштабы атаки оказались больше, чем предполагалось ранее: выявлено 331 вредоносное приложение, общее количество загрузок которых превысило 60 миллионов.

Программы также могли скрываться на устройствах с Android TV, выдавая себя за Google Voice, и запускаться без взаимодействия пользователя, несмотря на ограничения Android 13.

Специалисты считают, что за атакой может стоять либо одна группа киберпреступников, либо несколько хакеров, использующих один и тот же инструмент для упаковки вредоносных программ. Все вредоносные приложения уже удалены из Google Play, однако пользователям рекомендуется проверять свои устройства и удалять подозрительные программы вручную.

WhatsApp позволит запереть отдельные чаты на одном смартфоне

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает функцию Restricted Chat, которая не позволит выбранной переписке покидать основной смартфон. Такой чат перестанет синхронизироваться с WhatsApp Web, дополнительными телефонами и другими связанными устройствами.

Новинку обнаружили специалисты WABetaInfo в бета-версии WhatsApp для Android 2.26.36.5. Настройка будет включаться отдельно для каждой переписки. После активации открыть её получится только на главном мобильном устройстве владельца аккаунта.

Функция должна сократить риск утечки сообщений через связанные устройства. Например, пользователь мог когда-то аутентифицировать браузер или второй смартфон и забыть о нём. Кроме того, существуют модифицированные веб-клиенты, способные читать переписку и передавать её ИИ-агентам.


Остальные участники чата об этом могут даже не подозревать. Restricted Chat просто не отправит такой разговор на подключённое устройство, читать там будет нечего.

Новый режим станет развитием Advanced Chat Privacy и сохранит его прежние ограничения. Медиафайлы из защищённого чата не будут автоматически сохраняться в галерею, участники не смогут экспортировать переписку целиком, а сообщения нельзя будет передавать Meta AI. При изменении настроек внутри разговора появится системное уведомление, поэтому тайно ослабить защиту не получится.

Однако расчехлять новую кнопку пока рано. Restricted Chat находится в разработке и недоступен даже участникам бета-тестирования: установка версии 2.26.36.5 ничего не изменит. WhatsApp также не сообщает, когда функция появится публично.

До её запуска чувствительная переписка продолжит синхронизироваться со всеми устройствами, подключёнными к аккаунтам собеседников.

RSS: Новости на портале Anti-Malware.ru